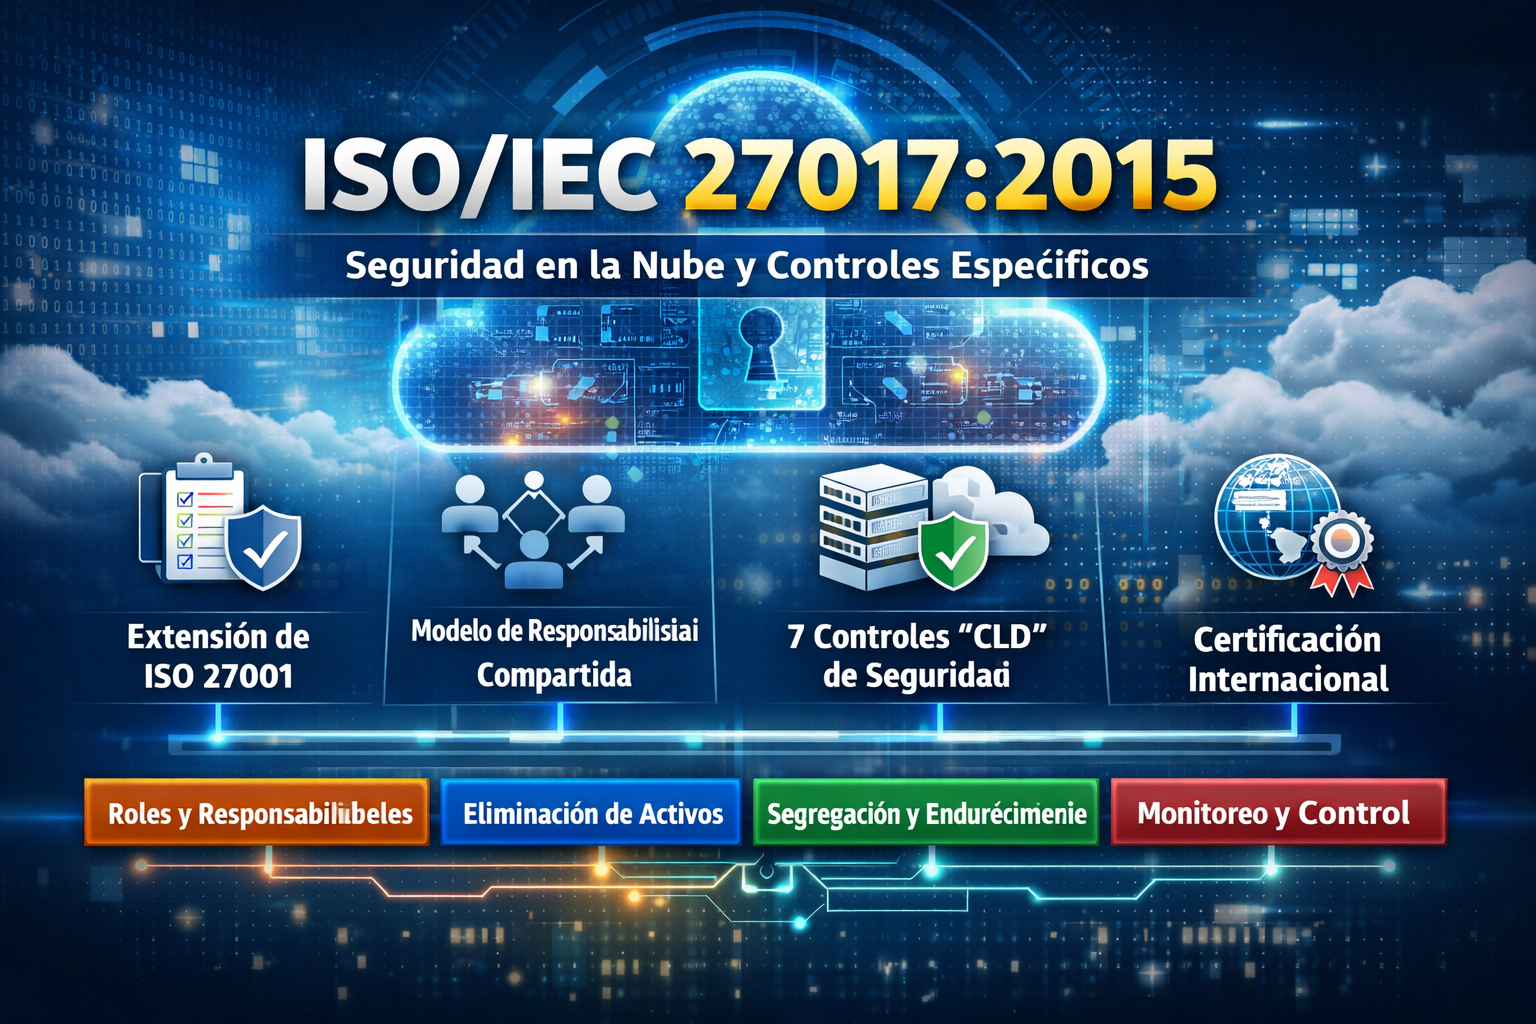
La adopción masiva de servicios en la nube ha transformado el modelo tradicional de gestión de la seguridad de la información. Sin embargo, esta transformación ha introducido riesgos específicos asociados a la virtualización, la multi-tenencia y la responsabilidad compartida. El estándar ISO/IEC 27017:2015 surge como una guía especializada que complementa el Sistema de Gestión de Seguridad de la Información (SGSI) establecido bajo ISO/IEC 27001, proporcionando controles y orientaciones específicas para entornos de computación en la nube.
El presente artículo examina el fundamento normativo, la estructura técnica, los controles diferenciadores y la relevancia estratégica de ISO/IEC 27017 en el contexto de gobernanza, cumplimiento y certificación internacional.
Introducción
La computación en la nube redefine los límites de la infraestructura tecnológica tradicional. En modelos como IaaS, PaaS y SaaS, la infraestructura ya no es propiedad exclusiva de la organización, sino que se encuentra bajo esquemas de responsabilidad compartida entre proveedor y cliente.
Mientras ISO/IEC 27001 establece los requisitos para implementar un SGSI robusto, su enfoque es generalista. La necesidad de un estándar que aborde explícitamente:
- Multi-tenencia
- Virtualización
- Aislamiento lógico
- Gestión de activos virtuales
- Responsabilidad contractual en la nube
condujo al desarrollo de ISO/IEC 27017:2015, definido como un código de práctica para controles de seguridad de la información aplicables a servicios en la nube.
2. Naturaleza del Estándar
ISO/IEC 27017 es un código de práctica, no una norma certificable independiente.
Diferencia conceptual:
| ISO/IEC 27001 | ISO/IEC 27017 |
|---|---|
| Norma de Sistema de Gestión | Código de práctica |
| Define requisitos obligatorios | Proporciona orientación técnica |
| Certificable de forma directa | Se integra como extensión del alcance 27001 |
Por tanto, la adopción de ISO 27017 implica:
- Extender el alcance del SGSI ISO 27001
- Actualizar la Declaración de Aplicabilidad (SoA)
- Incorporar controles específicos de nube
Estructura Técnica del Estándar
ISO 27017:
- Amplía la guía de 37 controles existentes de ISO 27002
- Introduce 7 controles nuevos específicos (CLD)
Estos controles están diseñados tanto para:
- Cloud Service Providers (CSP)
- Cloud Service Customers (CSC)
Controles Específicos (CLD)
4.1 CLD.6.3.1 – Roles y Responsabilidades Compartidas
Formaliza el modelo de responsabilidad compartida.
Impacto académico:
Reduce la ambigüedad contractual y técnica, estableciendo una matriz clara de responsabilidades (RACI).
4.2 CLD.8.1.5 – Eliminación de Activos en la Nube
Exige procedimientos documentados para:
- Retorno seguro de datos
- Eliminación verificable
- Destrucción certificada
Relevancia:
Mitiga riesgos asociados a persistencia no controlada de datos tras la terminación contractual.
4.3 CLD.9.5.1 – Segregación en Entornos Virtuales
Requiere aislamiento lógico entre inquilinos.
Fundamento técnico:
Prevención de ataques de tipo “cross-tenant”.
4.4 CLD.9.5.2 – Endurecimiento de Máquinas Virtuales
Establece configuraciones base seguras para VMs.
Buenas prácticas asociadas:
- Golden Images
- Benchmarks CIS
- Automatización con Terraform/Packer
4.5 CLD.12.1.5 – Seguridad Operativa de Administradores
Enfatiza control de cuentas privilegiadas:
- MFA obligatorio
- Acceso Just-in-Time
- Registro exhaustivo
4.6 CLD.12.4.5 – Monitoreo de Servicios en la Nube
Impone obligación de:
- Generación de logs por parte del proveedor
- Análisis y correlación por parte del cliente
4.7 CLD.15.1.3 – Alineación de Seguridad de Red
Exige coherencia entre redes físicas y virtuales.
Modelo de Responsabilidad Compartida
Uno de los aportes teóricos más relevantes de ISO 27017 es la formalización normativa del modelo de responsabilidad compartida.
En la práctica:
- El CSP protege la infraestructura subyacente
- El cliente protege configuración, accesos y datos
ISO 27017 obliga a documentar este modelo, reduciendo la denominada “brecha de seguridad implícita”.
Ciclo de Certificación
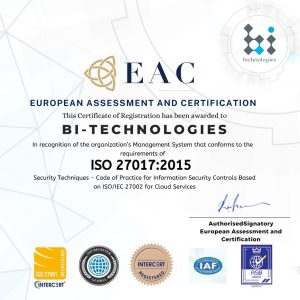
El proceso típico comprende:
- Análisis de brechas
- Actualización del SoA
- Implementación técnica
- Auditoría interna
- Auditoría externa en dos etapas
La certificación final es un certificado ISO 27001 con alcance extendido a ISO 27017.
Relación con Otros Marcos
Comparación con SOC 2 Tipo II
| ISO 27017 | SOC 2 |
|---|---|
| Certificación internacional | Informe de atestación |
| Ciclo trianual | Renovación anual |
| Reconocimiento global | Fuerte en Norteamérica |
Muchas organizaciones SaaS adoptan ambos.
Evolución del Estándar
ISO/IEC 27017 se encuentra en revisión para alinearse con ISO/IEC 27002:2022.
La futura edición incluirá orientación sobre:
- Serverless computing
- Contenedores
- Arquitecturas modernas
Impacto Estratégico
Desde una perspectiva académica y estratégica, ISO 27017:
- Reduce incertidumbre contractual
- Mejora gobernanza en entornos virtualizados
- Aumenta confianza en relaciones B2B
- Facilita cumplimiento regulatorio (GDPR, HIPAA)
No es simplemente un complemento técnico, sino un instrumento de madurez organizacional en seguridad en la nube.Se prevé periodo de transición de tres años tras publicación oficial.
Conclusiones
ISO/IEC 27017:2015 representa una evolución necesaria del marco de seguridad de la información frente a la complejidad de la computación en la nube.
Su valor radica en:
- Especificidad técnica
- Claridad de responsabilidades
- Integración estructurada con ISO 27001
- Adaptabilidad a entornos tecnológicos dinámicos
Para organizaciones que operan en modelos cloud-first, la implementación de ISO 27017 no es únicamente una ventaja competitiva, sino una medida estratégica de mitigación de riesgos y fortalecimiento de la confianza digital.
Entrevista al Experto
Ing. (MBA) Marcelo C. Olivier
Especialista en Sistemas de Gestión y Seguridad de la Información
Especialización en Inteligencia Artificial
❓ ¿Por qué considera relevante ISO/IEC 27017 en el contexto actual?
Marcelo C. Olivier:
La transformación digital aceleró la migración a la nube, pero muchas organizaciones trasladaron sus riesgos tradicionales sin redefinir responsabilidades. ISO/IEC 27017 es clave porque formaliza el modelo de responsabilidad compartida y elimina las zonas grises entre proveedor y cliente. No es un complemento opcional; es una capa estratégica de control en entornos cloud.
❓ ¿Cuál es el principal error que observa en las organizaciones que operan en la nube?
Marcelo C. Olivier:
El error más frecuente es asumir que el proveedor de nube “lo cubre todo”. La realidad es distinta. La infraestructura puede estar protegida, pero la configuración, el acceso, las claves y el monitoreo siguen siendo responsabilidad del cliente. ISO 27017 obliga a documentar y auditar esa frontera.
❓ ¿Cómo se relaciona este estándar con la Inteligencia Artificial?
Marcelo C. Olivier:
Hoy la mayoría de los sistemas de IA operan en entornos cloud. Modelos, datasets y pipelines están alojados en infraestructuras virtualizadas. Sin controles de segregación, monitoreo y gestión de activos virtuales, la IA puede convertirse en un vector de riesgo. ISO 27017 proporciona la estructura necesaria para que la innovación en IA sea segura, trazable y gobernada.
❓ ¿Recomendaría implementar ISO 27017 aunque ya se tenga ISO 27001?
Marcelo C. Olivier:
Absolutamente. ISO 27001 establece el sistema; ISO 27017 lo especializa para la nube. En un mundo cloud-first, no extender el alcance es dejar una brecha estratégica abierta.
❓ En una frase, ¿qué aporta ISO 27017 a una organización moderna?
Marcelo C. Olivier:
Claridad, control y confianza en entornos digitales distribuidos.
Deja una respuesta