La nueva Ley N.º 7593/2025 de Protección de Datos Personales representa uno de los cambios regulatorios más importantes para Paraguay en la era digital. Aunque su plena aplicación está prevista para 2027, las organizaciones ya deberían comenzar sus procesos de adecuación.
Inspirada en estándares internacionales como el Reglamento General de Protección de Datos de la Unión Europea (GDPR), la normativa introduce nuevos derechos para los ciudadanos y nuevas obligaciones para las organizaciones que recopilan, almacenan o procesan información personal.
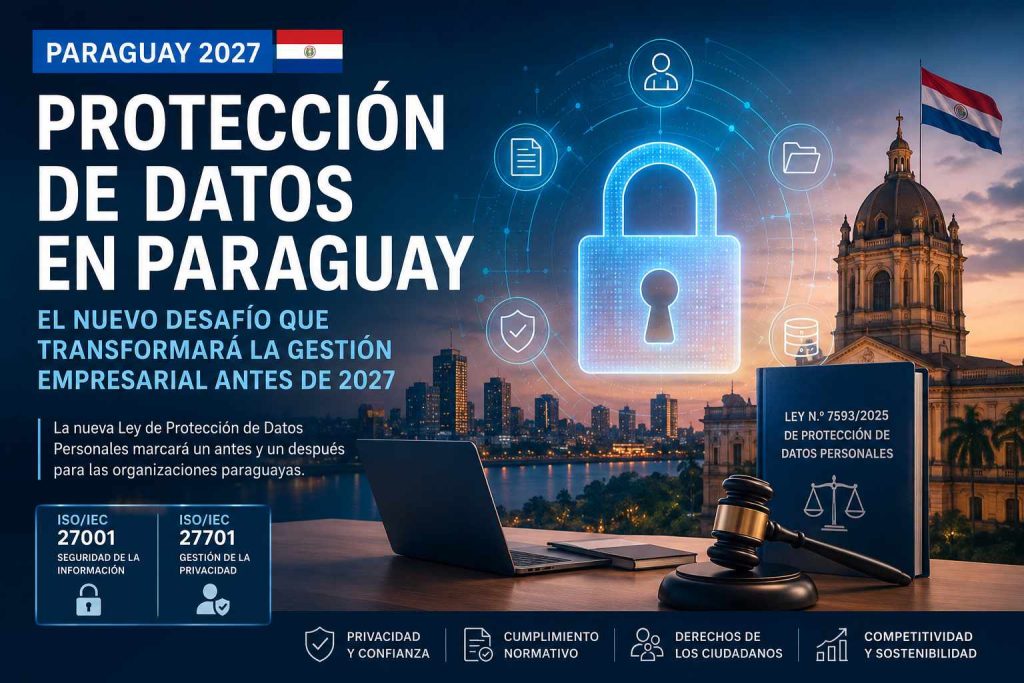
Este cambio impactará directamente en áreas como Recursos Humanos, Tecnología, Marketing, Seguridad de la Información, Atención al Cliente y Cumplimiento Legal. Asimismo, posiciona a estándares internacionales como ISO/IEC 27001 e ISO/IEC 27701 como herramientas fundamentales para gestionar riesgos, fortalecer la privacidad y demostrar cumplimiento.
Más que una obligación legal, la protección de datos personales se está convirtiendo en un factor estratégico de confianza, competitividad y sostenibilidad organizacional.
La privacidad deja de ser opcional
Durante años, la protección de datos personales fue considerada por muchas organizaciones como un tema exclusivo de empresas tecnológicas, entidades financieras o grandes corporaciones internacionales. Sin embargo, la transformación digital ha cambiado completamente esta realidad.
Hoy, prácticamente todas las organizaciones recopilan, almacenan y procesan información personal de clientes, empleados, proveedores, estudiantes, pacientes o usuarios. Cada formulario completado, cada registro de acceso, cada compra en línea y cada interacción digital genera datos que deben ser protegidos adecuadamente.
En este contexto, Paraguay se prepara para la entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales, una normativa que representa uno de los cambios regulatorios más importantes de los últimos años y que obligará a miles de organizaciones a revisar sus procesos, fortalecer sus controles y adoptar una nueva cultura de gestión de la información.
Inspirada en estándares internacionales como el Reglamento General de Protección de Datos de la Unión Europea (GDPR), la nueva ley no solo busca proteger los derechos de los ciudadanos, sino también impulsar mejores prácticas de gobernanza, seguridad de la información y responsabilidad organizacional.
Para muchas empresas, el desafío no será únicamente cumplir con la legislación. El verdadero reto será adaptarse a una realidad donde la privacidad comienza a ocupar un lugar tan relevante como la calidad, la seguridad, la sostenibilidad o la gestión de riesgos.
¿Por qué esta ley es tan importante?
La economía paraguaya está atravesando un proceso acelerado de digitalización.
Las organizaciones almacenan cada vez más información relacionada con:
- Clientes.
- Empleados.
- Proveedores.
- Estudiantes.
- Pacientes.
- Usuarios de plataformas digitales.
- Visitantes de sitios web.
- Registros de videovigilancia.
La nueva ley busca garantizar que toda esta información sea tratada de forma responsable, transparente y segura.
Para comprender mejor el alcance de la normativa, basta observar algunos ejemplos cotidianos:
| Área de la organización | Datos personales tratados | Ejemplo de uso |
|---|---|---|
| Recursos Humanos | Cédula, dirección, teléfono, datos bancarios | Gestión de personal y nómina |
| Comercial | Nombre, correo electrónico, teléfono | Atención al cliente y ventas |
| Marketing | Correos electrónicos y formularios web | Campañas promocionales |
| Seguridad Física | Imágenes de CCTV y registros de acceso | Control de ingreso |
| Salud Ocupacional | Certificados médicos y aptitudes laborales | Cumplimiento normativo |
| Tecnología | Usuarios, IP, registros de acceso | Seguridad informática |
La realidad es simple: prácticamente todas las organizaciones manejan datos personales, independientemente de su tamaño o actividad.
Un modelo inspirado en el GDPR europeo
La nueva legislación paraguaya incorpora principios ampliamente reconocidos a nivel internacional y que forman parte de la base del GDPR europeo.
Entre ellos destacan:
- Licitud del tratamiento.
- Transparencia.
- Finalidad específica.
- Minimización de datos.
- Exactitud de la información.
- Limitación de conservación.
- Integridad y confidencialidad.
- Responsabilidad demostrable.
Estos principios establecen que las organizaciones no solamente deberán proteger los datos, sino también demostrar que los gestionan adecuadamente.
En otras palabras, la protección de datos deja de ser una práctica informal para convertirse en un proceso de gestión documentado y verificable.
Los nuevos derechos de los ciudadanos
Uno de los cambios más importantes es el fortalecimiento de los derechos de los titulares de datos.
Los ciudadanos tendrán mayores herramientas para controlar el uso de su información personal.
Entre los principales derechos se encuentran:
Derecho de acceso
Permite conocer qué datos posee una organización sobre una persona.
Derecho de rectificación
Permite corregir información incorrecta o incompleta.
Derecho de supresión
Permite solicitar la eliminación de determinados datos cuando corresponda.
Derecho de oposición
Permite rechazar ciertos tratamientos de información.
Derecho de revocación del consentimiento
Permite retirar autorizaciones otorgadas previamente.
Estos derechos obligarán a las organizaciones a desarrollar procedimientos específicos para gestionar solicitudes y responder dentro de los plazos establecidos por la ley.
El desafío de documentar la privacidad
Uno de los aspectos menos visibles, pero más importantes de la nueva normativa, será la necesidad de documentar adecuadamente las actividades relacionadas con el tratamiento de datos personales.
Las organizaciones deberán demostrar qué hacen con la información que administran.
Para ello, será necesario desarrollar documentación específica como:
| Tipo de documento | Ejemplos | Objetivo |
|---|---|---|
| Políticas | Política de Protección de Datos, Política de Privacidad | Definir lineamientos generales |
| Procedimientos | Gestión de consentimientos, atención de derechos | Establecer responsabilidades |
| Registros | Registro de tratamientos, consentimientos e incidentes | Generar evidencia de cumplimiento |
| Evaluaciones | Análisis de riesgos y evaluaciones de impacto | Identificar amenazas y brechas |
| Contratos | Acuerdos de confidencialidad y tratamiento | Definir responsabilidades legales |
| Capacitación | Programas de formación y sensibilización | Crear cultura organizacional |
Para muchas organizaciones, este será uno de los mayores cambios culturales que traerá la ley.
La seguridad de la información ya no será suficiente
Tradicionalmente, muchas empresas han enfocado sus esfuerzos en proteger la información mediante herramientas tecnológicas.
Sin embargo, la nueva ley introduce una diferencia fundamental.
No basta con proteger los datos.
También será necesario justificar:
- Por qué se recopilan.
- Para qué se utilizan.
- Quién tiene acceso.
- Cuánto tiempo se conservan.
- Bajo qué condiciones pueden compartirse.
Aquí aparece una diferencia clave entre seguridad de la información y privacidad.
La seguridad protege la información.
La privacidad protege los derechos de las personas sobre esa información.
Ambos conceptos son complementarios, pero no son exactamente lo mismo.
ISO/IEC 27001: una aliada para el cumplimiento
ISO/IEC 27001 es el estándar internacional más reconocido para la gestión de la seguridad de la información.
Su objetivo es proteger tres pilares fundamentales:
- Confidencialidad.
- Integridad.
- Disponibilidad.
Muchas de las exigencias que surgirán con la nueva ley ya son abordadas por un Sistema de Gestión de Seguridad de la Información (SGSI).
Por ejemplo:
- Gestión de accesos.
- Gestión de incidentes.
- Evaluación de riesgos.
- Seguridad física.
- Seguridad tecnológica.
- Continuidad operativa.
Las organizaciones certificadas bajo ISO/IEC 27001 tendrán una base sólida para afrontar los nuevos requisitos regulatorios.
ISO/IEC 27701: el puente entre seguridad y privacidad
Si ISO/IEC 27001 protege la información, ISO/IEC 27701 protege la privacidad.
Esta norma amplía los requisitos de ISO 27001 incorporando controles específicos para la gestión de datos personales.
Su objetivo es establecer un Sistema de Gestión de Información de Privacidad (PIMS).
Entre los temas que aborda se encuentran:
- Gestión del consentimiento.
- Derechos de los titulares.
- Retención y eliminación de datos.
- Transferencias internacionales.
- Privacidad por diseño.
- Privacidad por defecto.
- Responsabilidades del controlador y encargado de tratamiento.
Por esta razón, ISO/IEC 27701 se ha convertido en una de las principales referencias internacionales para organizaciones que buscan alinearse con requisitos similares al GDPR.
La privacidad como ventaja competitiva
Muchas organizaciones continúan viendo la protección de datos únicamente como una obligación legal.
Sin embargo, las empresas más avanzadas ya la consideran una ventaja competitiva.
Los clientes valoran cada vez más la transparencia.
Los inversionistas analizan riesgos relacionados con privacidad.
Los mercados internacionales exigen mayores garantías.
Y los socios comerciales evalúan prácticas de seguridad y cumplimiento antes de establecer relaciones de negocio.
En este escenario, proteger adecuadamente los datos personales puede convertirse en un factor diferenciador tan importante como la calidad del producto o la excelencia del servicio.
Lo que viene: una transformación que recién comienza
La entrada en vigor de la nueva Ley de Protección de Datos Personales no debe interpretarse únicamente como un cambio normativo.
Estamos ante una transformación que impactará la gestión empresarial, la seguridad de la información, los recursos humanos, el marketing digital, la tecnología, el comercio electrónico e incluso la relación entre las organizaciones y sus clientes.
Durante los próximos meses, desde Mundo Calidad analizaremos en profundidad los distintos aspectos de esta nueva legislación y su relación con estándares internacionales como ISO/IEC 27001 e ISO/IEC 27701.
Entre los temas que abordaremos se encuentran:
- Los derechos de los titulares de datos.
- El impacto de la ley en Recursos Humanos.
- La gestión de datos de clientes y proveedores.
- Marketing digital y consentimiento.
- Videovigilancia y tratamiento de imágenes.
- Datos biométricos y datos sensibles.
- Transferencias internacionales de información.
- Gestión de incidentes y brechas de seguridad.
- Evaluaciones de impacto sobre privacidad.
- El rol del Delegado de Protección de Datos.
- La implementación de un Sistema de Gestión de Información de Privacidad.
- La integración entre ISO 9001, ISO 27001 e ISO 27701.
- Auditorías de privacidad y cumplimiento legal.
- La influencia del GDPR europeo en América Latina.
- Casos prácticos de aplicación en organizaciones paraguayas.
Conclusión
La nueva Ley de Protección de Datos Personales representa uno de los cambios regulatorios más importantes para Paraguay en la era digital.
Su impacto alcanzará a prácticamente todas las organizaciones, independientemente de su tamaño o sector.
Más allá del cumplimiento legal, esta normativa abre una oportunidad para fortalecer la confianza, mejorar la gobernanza de la información y elevar los estándares de gestión del país.
En este camino, ISO/IEC 27001 e ISO/IEC 27701 se convertirán en herramientas estratégicas para construir organizaciones más seguras, más transparentes y mejor preparadas para un futuro donde la privacidad será tan importante como la calidad, la seguridad y la sostenibilidad.
La pregunta ya no es si las organizaciones deberán adaptarse. La verdadera pregunta es quiénes comenzarán a hacerlo antes de que llegue 2027.
Deja una respuesta