Con la entrada en vigor de la nueva Ley N.º 7593/2025 de Protección de Datos Personales, muchas organizaciones paraguayas comienzan a preguntarse si la implementación de un Sistema de Gestión de Seguridad de la Información basado en ISO/IEC 27001 será suficiente para cumplir con la nueva normativa.
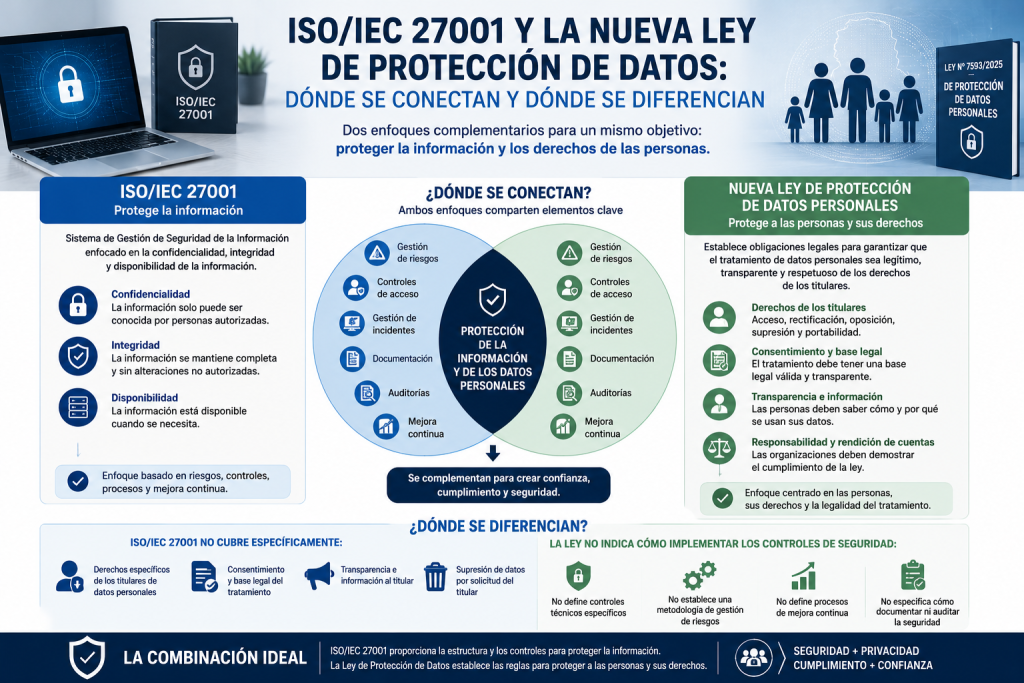
La respuesta es clara: ISO/IEC 27001 constituye una base extraordinariamente sólida, pero no reemplaza la legislación.
Mientras la ley establece las obligaciones legales relacionadas con el tratamiento de los datos personales y los derechos de los ciudadanos, ISO/IEC 27001 proporciona una metodología internacional para proteger la información mediante procesos, controles, gestión de riesgos y mejora continua.
Las organizaciones que comprendan esta relación estarán mucho mejor preparadas para afrontar los desafíos de la privacidad durante los próximos años.
Dos caminos diferentes con un mismo objetivo
Es frecuente encontrar organizaciones que consideran que la seguridad de la información y la protección de datos personales son exactamente lo mismo.
Aunque están profundamente relacionadas, no son conceptos idénticos.
La seguridad de la información busca proteger cualquier tipo de información contra accesos no autorizados, pérdidas, alteraciones o destrucción.
La protección de datos personales, en cambio, se concentra específicamente en la información que identifica o puede identificar a una persona física y en garantizar que dicho tratamiento respete los derechos establecidos por la legislación.
En otras palabras:
Toda información personal debe protegerse, pero no toda la información protegida constituye un dato personal.
El objetivo de ISO/IEC 27001
ISO/IEC 27001 es la norma internacional para implementar un Sistema de Gestión de Seguridad de la Información (SGSI).
Su propósito es proteger la información mediante un enfoque basado en riesgos.
La norma no indica exactamente qué tecnología utilizar ni qué software instalar.
Su enfoque consiste en desarrollar un sistema de gestión que permita identificar riesgos, implementar controles, evaluar resultados y mejorar continuamente.
Los tres pilares fundamentales
ISO/IEC 27001 protege tres principios esenciales:
| Principio | Significado |
|---|---|
| Confidencialidad | La información solo puede ser conocida por quienes están autorizados. |
| Integridad | La información debe mantenerse completa y sin alteraciones no autorizadas. |
| Disponibilidad | La información debe estar disponible cuando sea necesaria. |
Estos tres principios constituyen la base de prácticamente todos los sistemas modernos de seguridad de la información.
¿Qué busca la nueva Ley de Protección de Datos?
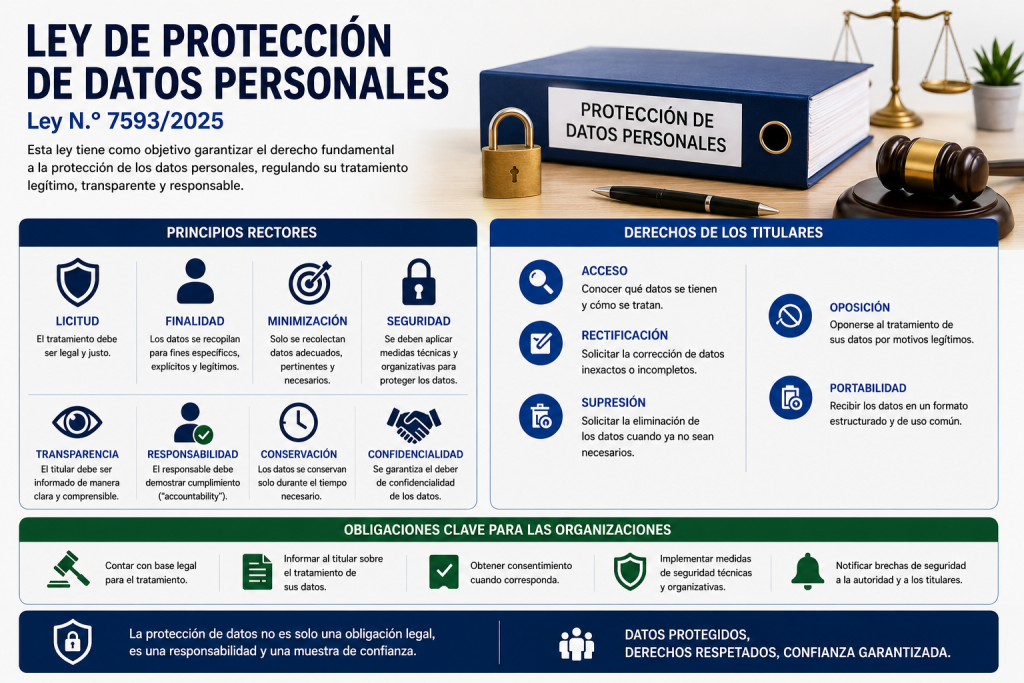
La Ley N.º 7593/2025 tiene un objetivo diferente.
No pretende únicamente proteger archivos o bases de datos.
Busca proteger a las personas.
Su foco está puesto en garantizar que toda organización trate los datos personales de manera responsable, transparente y respetando los derechos de los ciudadanos.
La pregunta deja de ser únicamente:
¿Está segura la información?
Y pasa a ser:
¿Estamos utilizando esa información de forma legítima, ética y conforme a la ley?
Donde ambas se encuentran
Aquí aparece uno de los aspectos más interesantes.
Aunque nacieron con objetivos distintos, ISO/IEC 27001 y la nueva legislación coinciden en numerosos aspectos.
| Nueva Ley de Protección de Datos | ISO/IEC 27001 |
|---|---|
| Protección de la información personal | Protección de toda la información |
| Gestión de riesgos | Gestión de riesgos |
| Controles de acceso | Controles de acceso |
| Gestión de incidentes | Gestión de incidentes |
| Capacitación del personal | Concienciación y competencia |
| Documentación | Información documentada |
| Auditorías | Auditorías internas |
| Mejora continua | Mejora continua |
Como puede observarse, ambas comparten gran parte de la estructura de gestión.
¿Dónde aparecen las diferencias?
Aquí es donde muchas organizaciones suelen confundirse.
ISO/IEC 27001 protege información.
La ley protege personas.
Esto genera obligaciones adicionales que la norma no desarrolla completamente.
Por ejemplo:
| Tema | Ley | ISO 27001 |
|---|---|---|
| Derechos de acceso del ciudadano | ✔ | Parcial |
| Derecho de rectificación | ✔ | No específico |
| Derecho de oposición | ✔ | No |
| Derecho de supresión | ✔ | No |
| Consentimiento | ✔ | No específico |
| Base legal para el tratamiento | ✔ | No |
| Transparencia hacia el titular | ✔ | Parcial |
Aquí es donde posteriormente entra en escena ISO/IEC 27701.
La gestión basada en riesgos
Uno de los mayores puntos de conexión entre ambos enfoques es la gestión de riesgos.
ISO/IEC 27001 obliga a identificar:
- amenazas,
- vulnerabilidades,
- impactos,
- probabilidades,
y establecer controles apropiados.
La nueva Ley de Protección de Datos también exige evaluar los riesgos relacionados con el tratamiento de datos personales.
Aunque ambos análisis persiguen objetivos diferentes, la metodología resulta muy similar.
La importancia de la documentación
En artículos anteriores analizamos que la documentación será una de las principales evidencias del cumplimiento.
Precisamente aquí ISO/IEC 27001 ofrece una enorme ventaja.
La norma ya exige mantener información documentada sobre aspectos como:
- políticas,
- procedimientos,
- activos,
- riesgos,
- controles,
- auditorías,
- incidentes,
- acciones correctivas,
- competencias,
- mejoras.
Toda esta estructura documental facilita enormemente la adaptación hacia los requisitos de la nueva legislación.
Un ejemplo práctico
Imaginemos una clínica privada.
ISO/IEC 27001 permitirá establecer controles para proteger los historiales médicos frente a accesos no autorizados.
La nueva Ley de Protección de Datos, además, exigirá responder preguntas como:
- ¿Con qué finalidad se recopilan esos datos?
- ¿Durante cuánto tiempo se conservarán?
- ¿Puede el paciente solicitar una copia?
- ¿Cómo ejercerá su derecho de rectificación?
- ¿Existe consentimiento cuando corresponde?
Ambos enfoques trabajan sobre la misma información, pero desde perspectivas diferentes.
ISO/IEC 27001 como ventaja competitiva
Cada vez más organizaciones utilizan ISO/IEC 27001 no solamente para mejorar su seguridad, sino también como una demostración de confianza frente a clientes, proveedores e inversionistas.
En un escenario donde la protección de datos adquiere cada vez mayor importancia, contar con un Sistema de Gestión de Seguridad de la Información puede convertirse en un importante elemento diferenciador.
No garantiza automáticamente el cumplimiento de la nueva ley.
Pero sí demuestra que la organización trabaja bajo estándares internacionales ampliamente reconocidos.
El paso siguiente: ISO/IEC 27701
Si ISO/IEC 27001 protege la información,
ISO/IEC 27701 protege la privacidad.
Esta norma amplía el Sistema de Gestión de Seguridad de la Información incorporando requisitos específicos relacionados con el tratamiento de datos personales.
Por ello, muchos especialistas consideran que ambas normas constituyen actualmente la combinación más sólida para prepararse frente a las nuevas legislaciones de privacidad.
Precisamente este será el tema del próximo artículo de esta serie.
Conclusión
La nueva Ley N.º 7593/2025 y la norma ISO/IEC 27001 persiguen un mismo propósito general: generar confianza en la forma en que las organizaciones gestionan la información.
La diferencia radica en el enfoque.
La ley protege los derechos de las personas.
ISO/IEC 27001 protege los activos de información.
Cuando ambas se integran dentro de un sistema de gestión, las organizaciones no solo fortalecen su seguridad, sino que también construyen una cultura basada en la transparencia, la gestión de riesgos, la mejora continua y el cumplimiento normativo.
En un entorno donde la información se ha convertido en uno de los activos más valiosos de cualquier organización, comprender esta relación ya no será una ventaja competitiva.
Será una necesidad
Deja una respuesta