Romina Cáceres

ISO/IEC 27018: Protección de Datos Personales en la Nube Pública
Un Marco Normativo para la Gobernanza de la Información Personal en Entornos Cloud La migración masiva hacia servicios de computación en la nube ha transformado radicalmente la forma…
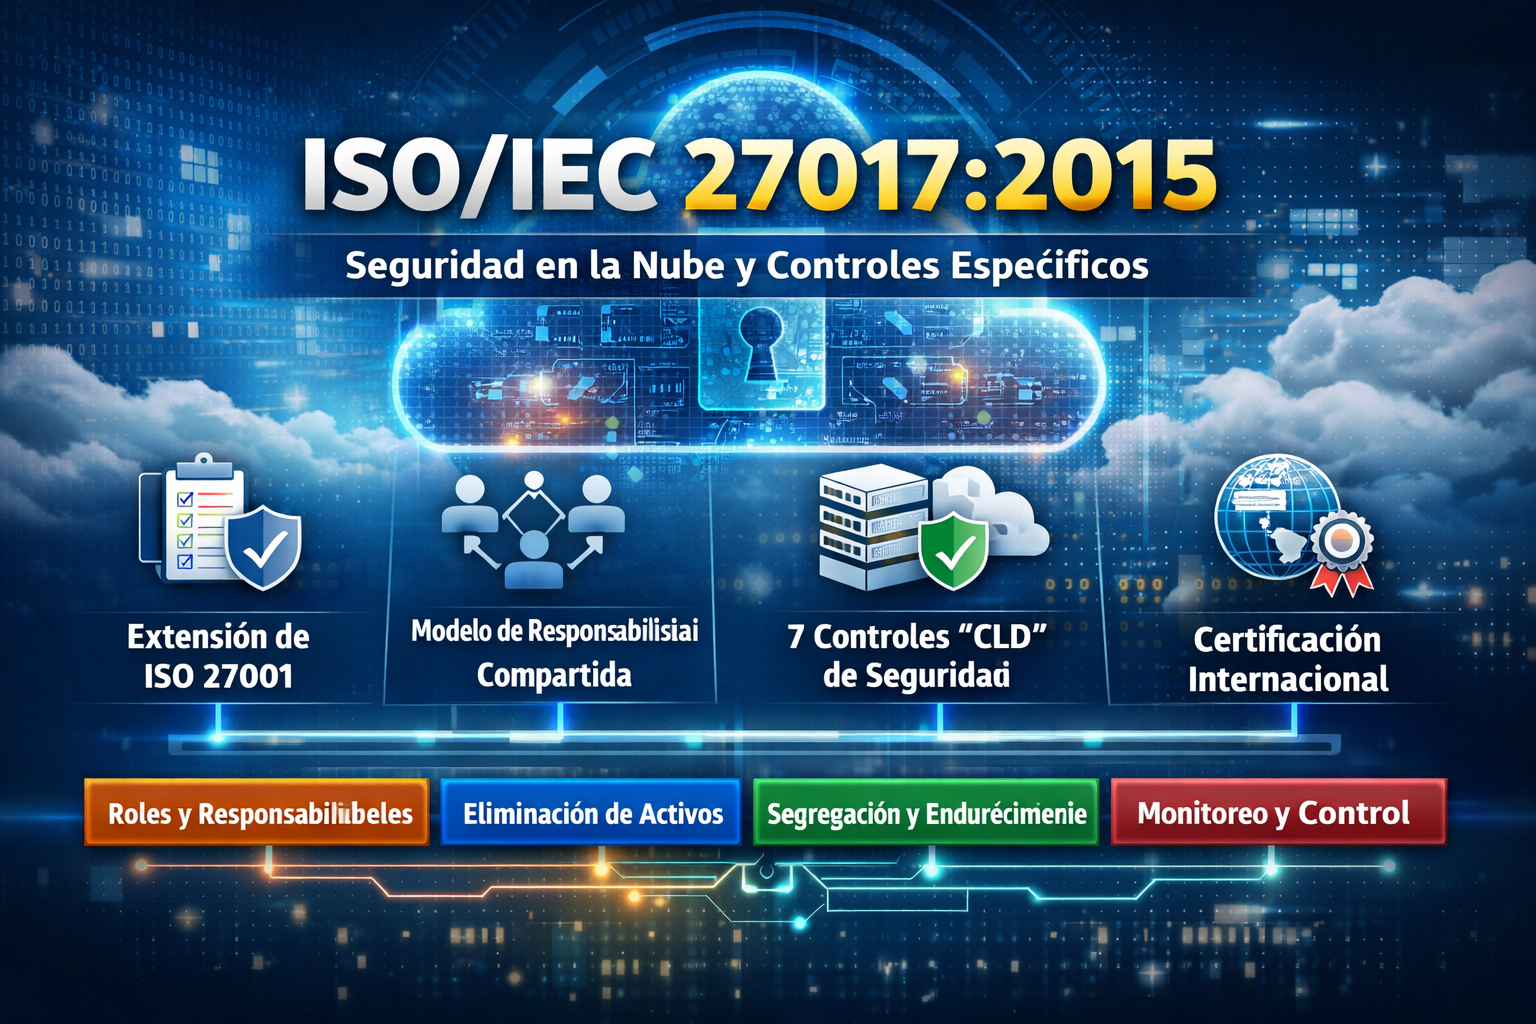
ISO/IEC 27017:2015, el Estándar para la Seguridad en la Nube
La adopción masiva de servicios en la nube ha transformado el modelo tradicional de gestión de la seguridad de la información. Sin embargo, esta transformación ha introducido riesgos…
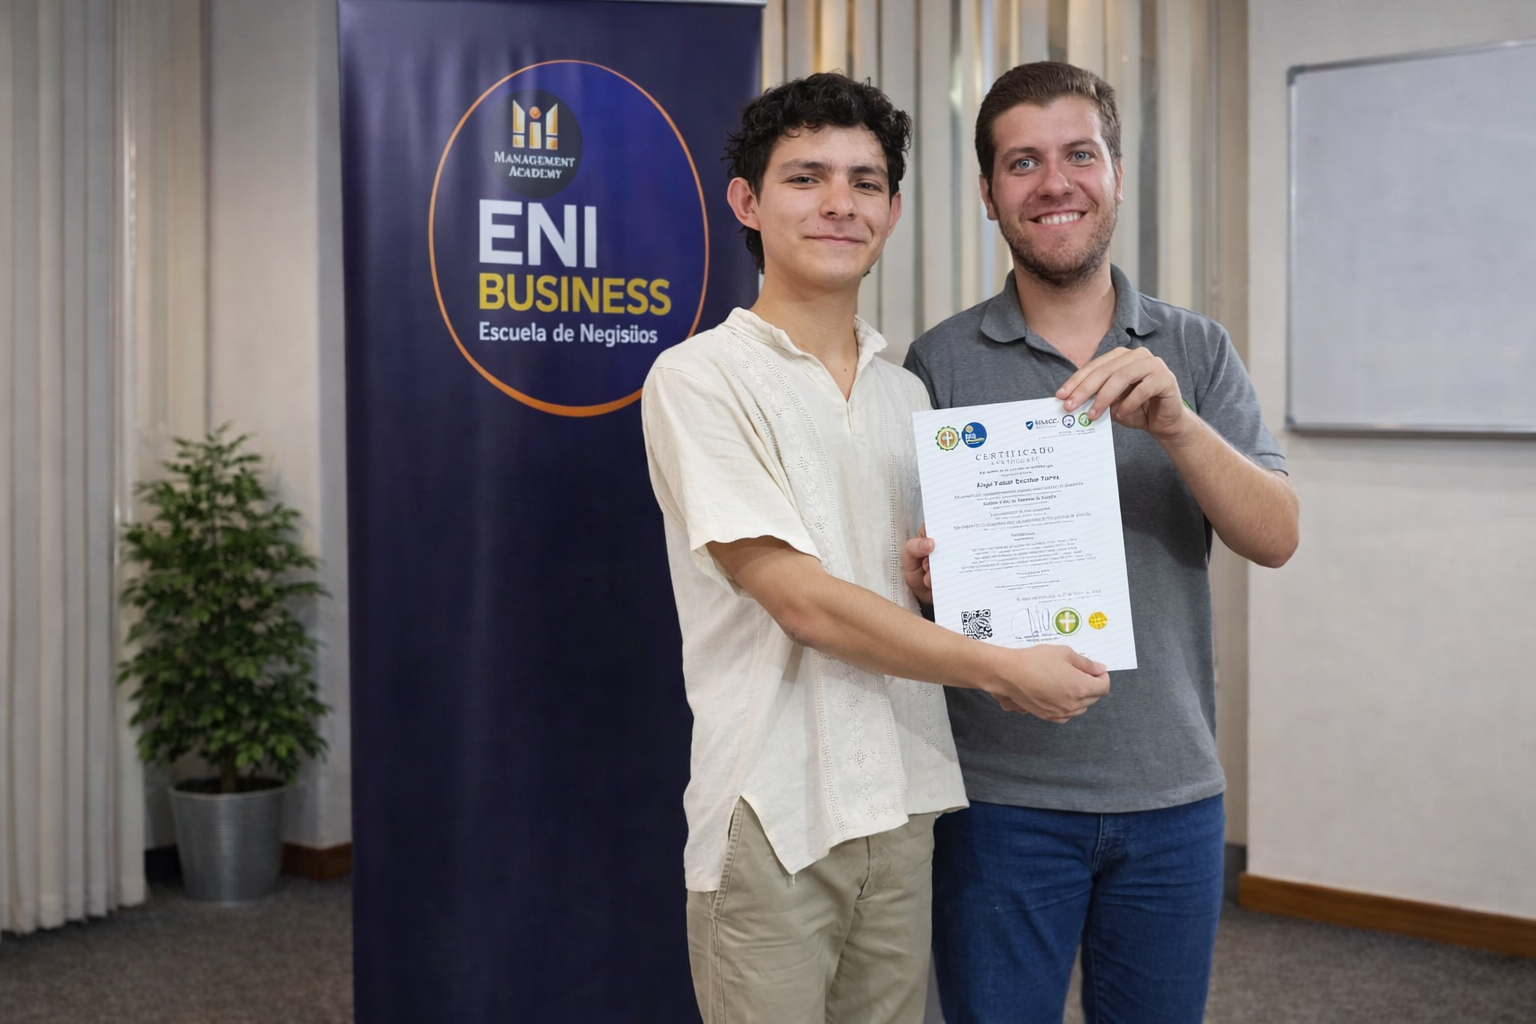
El auditor más joven de ENI School of Business
Entrevista exclusiva para Mundo Calidad Con tan solo 21 años, Ángel Fabián Escobar Torrez se convierte en el auditor más joven en graduarse del programa: Auditor Líder en…
Formación de Auditores Líderes en ISO 37001:2025, Gestión del antisoborno, se dictará en Asunción con enfoque práctico innovador
Asunción será sede de una nueva edición del programa de Formación de Auditores Líderes en ISO 37001:2025, Gestión del Antisoborno, una propuesta académica orientada al desarrollo de competencias…
Acreditado una vez, aceptado en todas partes.
NovaVeritas · TNV Global Limited Ciclo de vida de un certificado internacional Acreditado una vez, aceptado en todas partes. El valor de un certificado no está solo en el documento.…
El brote de Nipah y lo que revela sobre la gestión basada en normas ISO
El reciente brote del virus Nipah detectado en Bengala Occidental (India) volvió a poner en agenda a uno de los patógenos zoonóticos más letales conocidos. Con tasas de…

España, nacionalidad y fiscalidad: lo que no suele explicarse
Durante la última década, el pasaporte español pasó de ser un trámite administrativo más a convertirse en un objeto de deseo. Foros migratorios, despachos legales y redes sociales…

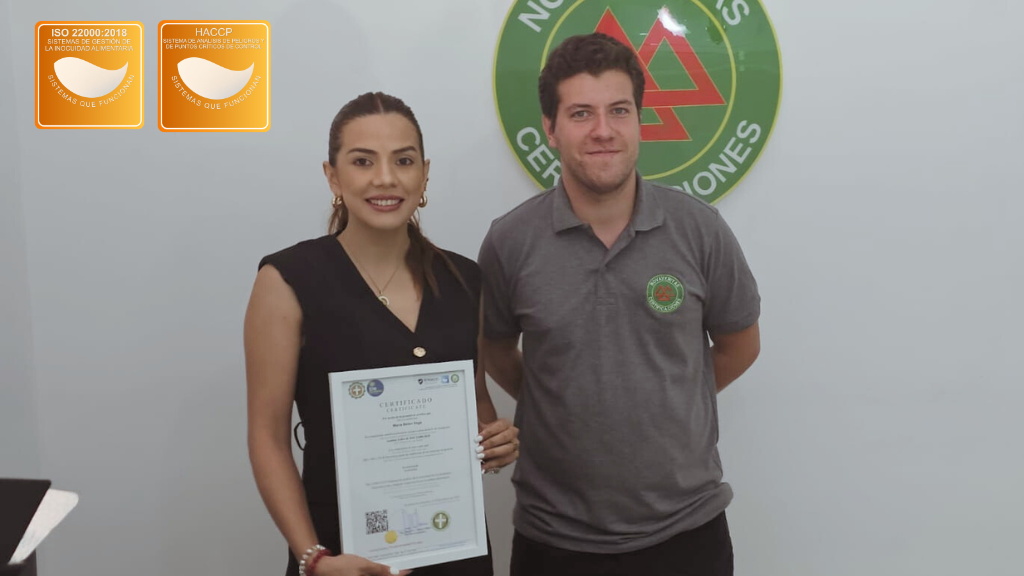
Formación que deja huella: ENI impulsa nuevos líderes en inocuidad alimentaria
Asunción, enero de 2026.La ENI Escuela de Negocios continúa consolidándose como un referente regional en formación ejecutiva y especializada, celebrando la graduación de María Belén Vega, quien completó…
La Crisis Financiera de 2008: Subprime, Colapso Sistémico y Lecciones para la Gobernanza Global
La crisis financiera de 2008 no fue “una más”, fue un golpe fuerte, de esos que cambian las reglas del juego. Arrancó en el mercado hipotecario de alto…
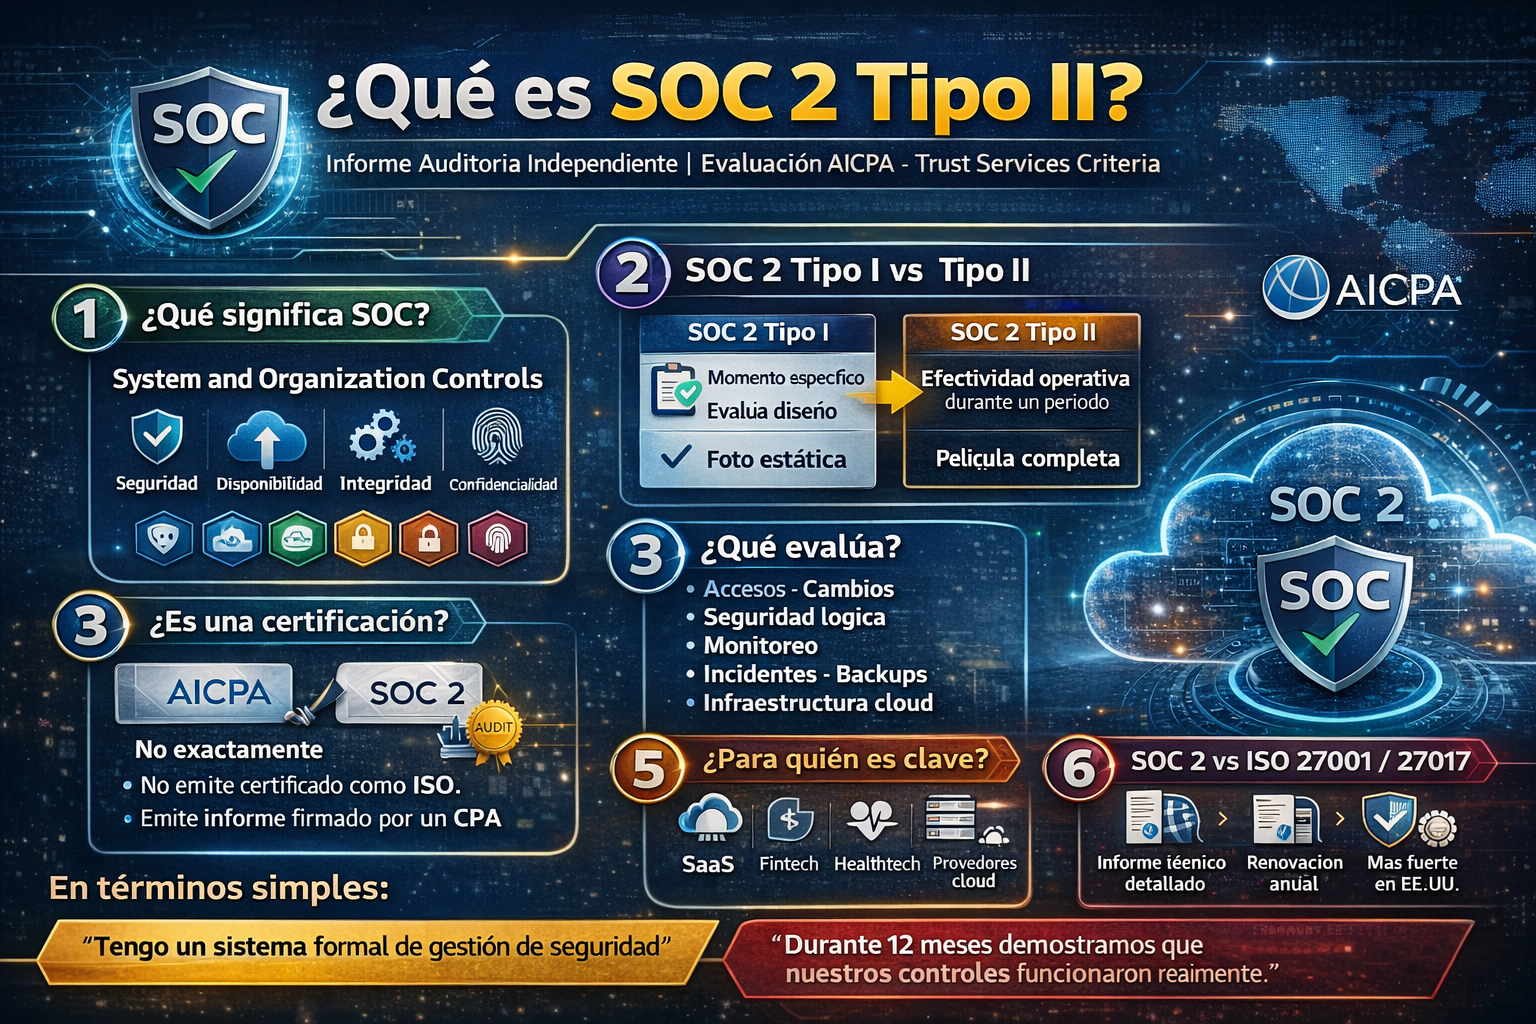
¿Qué es SOC 2 Tipo II?
SOC 2 Tipo II es un informe de auditoría independiente que evalúa cómo una organización protege los datos de sus clientes durante un período de tiempo determinado (generalmente…