Categoría: Ciberseguridad y tecnología

Seguridad de la información, ISO/IEC 27000, IA y transformación digital.

  • ISO/IEC 15408 vs ISO/IEC 27001: Seguridad de la Información desde dos Perspectivas Clave

    ISO/IEC 15408 vs ISO/IEC 27001: Seguridad de la Información desde dos Perspectivas Clave

    Introducción

    Las normas ISO 15408 e ISO 27001 representan pilares fundamentales en el ámbito de la seguridad de la información. Aunque ambas tienen como objetivo proteger los datos y la confianza digital, lo hacen desde enfoques distintos: la ISO 15408 (Criterios Comunes) evalúa la seguridad de productos de TI, mientras que la ISO 27001 establece un sistema integral de gestión de la seguridad de la información (SGSI) dentro de las organizaciones.
    En un contexto donde los ciberataques y las exigencias regulatorias se intensifican, comprender las diferencias, funciones y aplicaciones de estas normas es esencial para diseñar una estrategia de seguridad robusta y alineada con los objetivos de negocio.


    Comprendiendo los fundamentos

    • ISO/IEC 15408 – Criterios Comunes: orientada a la evaluación técnica de productos de TI (hardware, software, módulos criptográficos, sistemas críticos). Garantiza que un producto cumpla con especificaciones de seguridad definidas y ofrezca un nivel de confianza verificable.
    • ISO/IEC 27001 – SGSI: diseñada para la gestión global de riesgos de la información en toda la organización. Cubre políticas, procesos, controles y cultura organizacional para garantizar la confidencialidad, integridad y disponibilidad de los datos.

    ISO/IEC 15408: Seguridad centrada en el producto

    La ISO/IEC 15408 proporciona un marco unificado para evaluar la seguridad de productos de TI mediante:

    • Requisitos funcionales de seguridad: definen qué debe hacer el producto para proteger la información.
    • Requisitos de garantía de seguridad: criterios para evaluar diseño, pruebas e implementación.
    • Niveles de Evaluación (EAL 1–7): indican el grado de escrutinio técnico, desde verificaciones básicas hasta pruebas exhaustivas de seguridad.

    Aplicaciones comunes

    • Gobierno y defensa: certificación de equipos y sistemas clasificados.
    • Banca y finanzas: software y hardware crítico para transacciones seguras.
    • Salud: dispositivos médicos con requisitos estrictos de seguridad de datos.

    ISO/IEC 27001: Seguridad organizacional integral

    La ISO/IEC 27001 se centra en la gestión sistemática de riesgos de seguridad en toda la organización. Su implementación implica:

    • Gestión de riesgos: identificar y mitigar amenazas sobre los activos de información.
    • Gestión de accesos: asegurar que solo usuarios autorizados accedan a la información crítica.
    • Gestión de incidentes: detectar, responder y aprender de los eventos de seguridad.
    • Mejora continua: revisar y ajustar el SGSI frente a nuevas amenazas.

    Beneficios principales

    • Marco integral para cumplir requisitos legales y regulatorios.
    • Protección de datos de clientes, pacientes o usuarios.
    • Refuerzo de la confianza en sectores corporativos, financieros, tecnológicos y de salud.

    Diferencias fundamentales

    CaracterísticaISO/IEC 15408 (Criterios Comunes)ISO/IEC 27001 (SGSI)
    ObjetivoGarantía de seguridad en productos de TIGestión integral de la seguridad de la información
    AlcanceProducto o sistema específicoToda la organización
    EnfoqueFuncionalidad y pruebas técnicasPolíticas, procesos y gestión de riesgos
    Proceso de certificaciónEvaluación mediante EAL y pruebas de laboratorioAuditorías internas y externas del SGSI
    Industrias claveDefensa, banca, sanidad, telecomunicacionesCorporativo, financiero, tecnológico, salud
    Resultado finalCertificación de un producto seguroCertificación de una gestión integral de seguridad

    ¿Cuál elegir?

    • ISO/IEC 15408 es la elección adecuada si el objetivo es validar un producto específico y ofrecer garantías técnicas a clientes o reguladores.
    • ISO/IEC 27001 es ideal para organizaciones que buscan gestionar globalmente la seguridad de la información y cumplir con estándares regulatorios de datos.

    En sectores altamente regulados, el uso combinado de ambas normas potencia la seguridad: productos certificados bajo ISO/IEC 15408 se integran en una organización con ISO/IEC 27001, creando un ecosistema de protección multicapa.


    Retos de implementación

    • ISO/IEC 15408: complejidad técnica, reevaluaciones periódicas y altos costos de pruebas.
    • ISO/IEC 27001: requiere compromiso organizacional, recursos para auditorías continuas y cultura de mejora constante.

    Conclusión

    ISO/IEC 15408 e ISO/IEC 27001 no son normas excluyentes, sino complementarias. La primera aporta confianza técnica en los productos de TI, mientras que la segunda asegura la gestión estratégica y sostenible de la seguridad de la información.

    En definitiva, la elección dependerá de la naturaleza de la organización, los requisitos legales y los objetivos de seguridad. Para sectores críticos, la combinación de ambas se traduce en una estrategia robusta, resiliente y alineada con los estándares internacionales de protección de la información.


    Conclusiones clave

    • ISO/IEC 15408: centrada en el producto, certifica la seguridad de soluciones de TI específicas.
    • ISO/IEC 27001: centrada en la organización, establece un SGSI integral.
    • Ambas juntas: ofrecen un enfoque combinado, técnico y estratégico, para la seguridad en entornos altamente regulados.
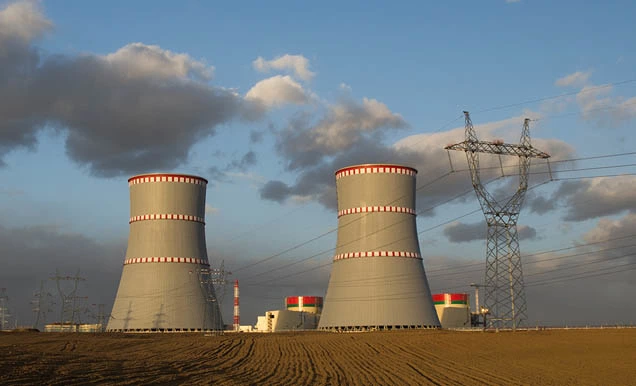
  • ISO 19443: La norma que marca el futuro de la energía nuclear segura

    En un mundo donde la seguridad energética y la confianza en la cadena de suministro son más críticas que nunca, la ISO 19443:2018 se ha consolidado como un estándar clave. Esta norma, basada en la ISO 9001 pero adaptada a los requisitos específicos del sector nuclear, busca garantizar que cada componente, servicio o proceso vinculado a la energía atómica cumpla con los niveles más altos de calidad y seguridad.

    La energía nuclear, aunque representa una fuente estratégica y relativamente limpia de generación eléctrica, está rodeada de desafíos únicos: riesgos radiológicos, exigencias regulatorias internacionales y una cadena de suministro extremadamente sensible. Un fallo en un componente, un retraso en la trazabilidad o una deficiencia en la capacitación del personal pueden tener consecuencias graves no solo para el proyecto, sino también para la seguridad pública y la reputación del país que lo lidera.

    Es aquí donde la ISO 19443 cobra relevancia. Más que un certificado, constituye un marco de gestión especializado que obliga a las organizaciones a reforzar controles, documentar procesos con precisión y elevar el nivel de exigencia en cada etapa de producción o servicio. En la práctica, funciona como un filtro que distingue a los proveedores capaces de operar bajo los estándares de seguridad nuclear más estrictos.

    Beneficios de la ISO 19443

    BeneficioImpacto principal
    Acceso a contratos internacionalesEmpresas certificadas pueden participar en proyectos estratégicos, como programas de defensa o energía nuclear civil.
    Gestión avanzada de riesgosIdentificación y mitigación de riesgos nucleares que van más allá de los exigidos en ISO 9001.
    Trazabilidad y transparenciaRegistros exhaustivos en todas las etapas de la cadena de suministro nuclear.
    Confianza regulatoriaMayor facilidad para superar auditorías y cumplir requisitos legales internacionales.
    Reputación y competitividadMejora la imagen corporativa y otorga ventaja frente a competidores no certificados.
    Estandarización globalAlinea procesos con un marco internacional, facilitando cooperación entre países y empresas multinacionales.

    Casos reales

    • Francia y la Unión Europea: varias empresas de la cadena nuclear civil ya han implementado la norma como parte de los programas de seguridad energética, logrando mayor confianza regulatoria y reducción de incidentes en auditorías.
    • Australia y el programa AUKUS: en 2025 se reveló que solo dos organizaciones —UBH Group y ANSTO— poseen certificación ISO 19443. Esto ha generado preocupación, ya que el resto de las empresas locales no pueden participar en contratos vinculados a la construcción de submarinos nucleares bajo el acuerdo AUKUS. La falta de adopción amenaza con retrasar plazos y limitar la competitividad australiana en este sector estratégico.

    Lo que falta por avanzar

    A pesar de sus ventajas, la ISO 19443 aún enfrenta desafíos:

    • Poca difusión: fuera de los círculos especializados, muchas empresas desconocen su existencia.
    • Adopción desigual: mientras Europa la incorpora progresivamente, regiones como América Latina y parte de Asia apenas comienzan a evaluarla.
    • Actualización pendiente: la norma sigue anclada en la versión 2018. Se espera que en los próximos años evolucione en línea con la ISO 9001:2026, incorporando sostenibilidad, digitalización y resiliencia.

    Conclusión

    La ISO 19443 no es solo un requisito técnico: es una herramienta estratégica que define qué empresas están preparadas para competir en un mercado nuclear cada vez más exigente. Los beneficios son claros —desde el acceso a contratos internacionales hasta la reducción de riesgos críticos—, pero su éxito dependerá de una mayor difusión y adopción global.

    El caso australiano es un ejemplo contundente: sin la certificación, cientos de empresas quedan automáticamente excluidas de proyectos multimillonarios. En contraste, quienes ya han adoptado la norma se posicionan en la primera línea de la cadena de suministro nuclear.

    En definitiva, el futuro de la energía nuclear segura pasa inevitablemente por la ISO 19443. Adoptarla a tiempo no solo es una ventaja competitiva, sino una garantía de supervivencia en un sector donde la seguridad no admite margen de error.

  • Abasto Este: Alimentos frescos, comercio justo y compromiso con la inocuidad alimentaria

    Abasto Este: Alimentos frescos, comercio justo y compromiso con la inocuidad alimentaria

    Por Redacción Mundo Calidad

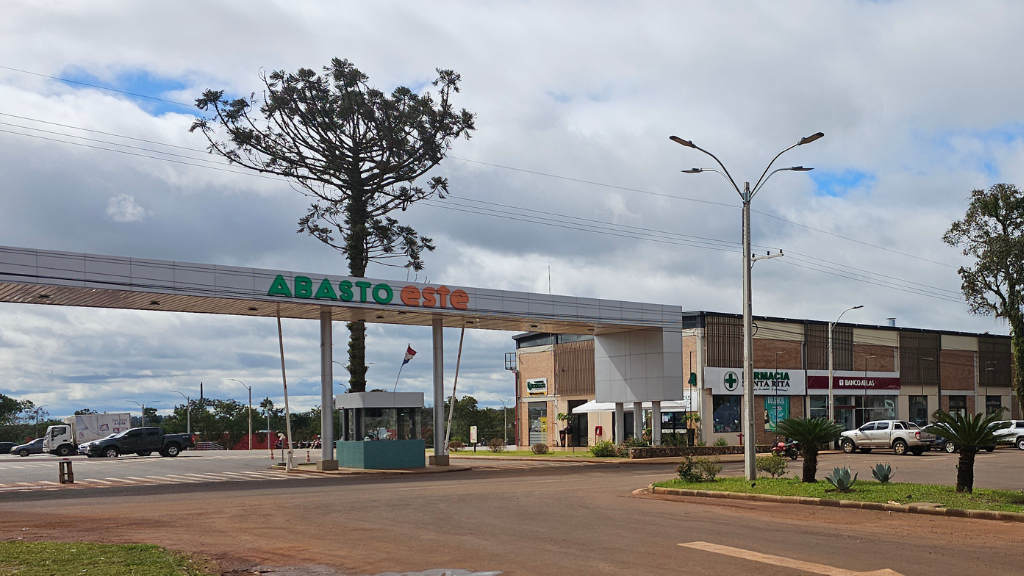
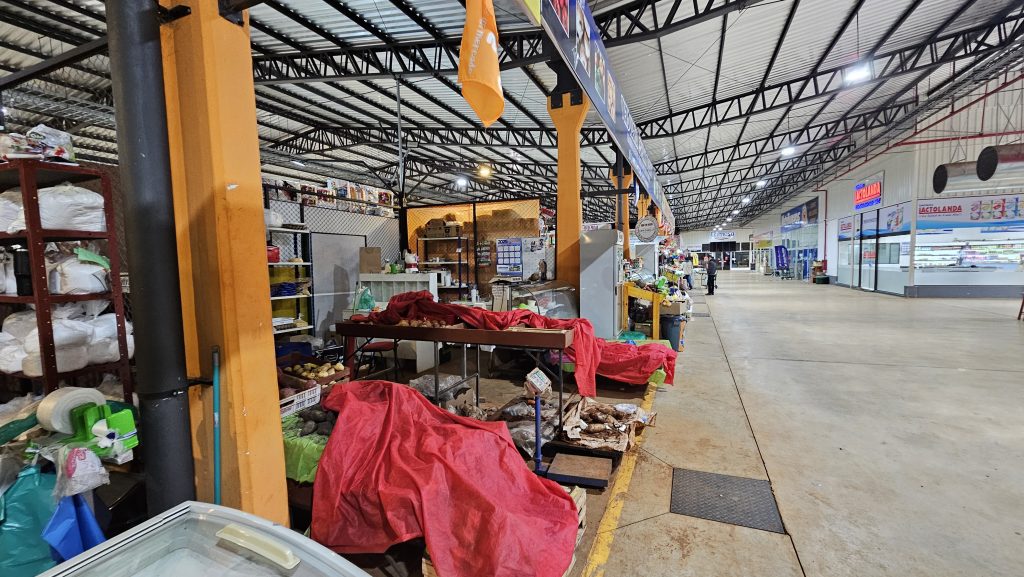
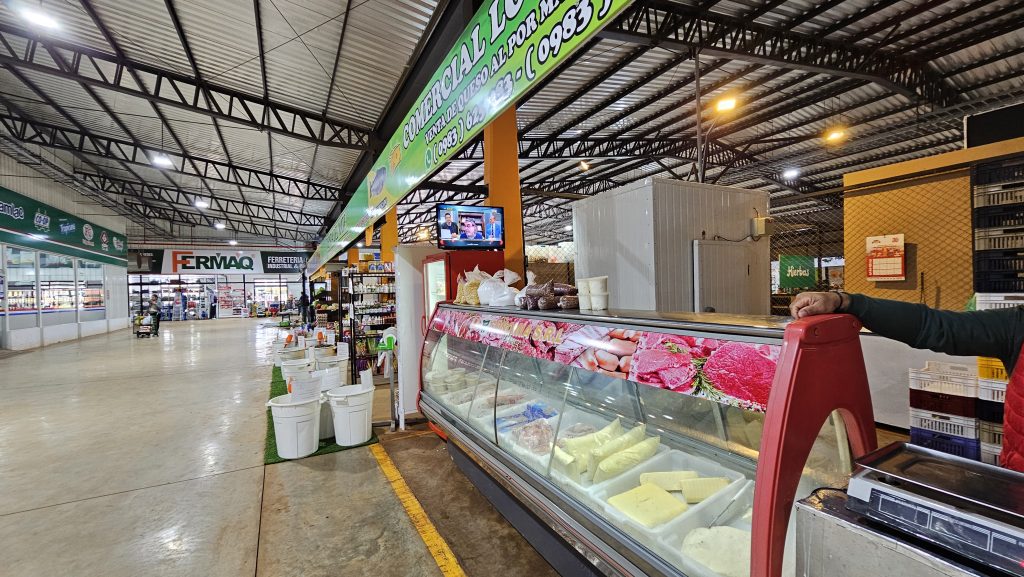
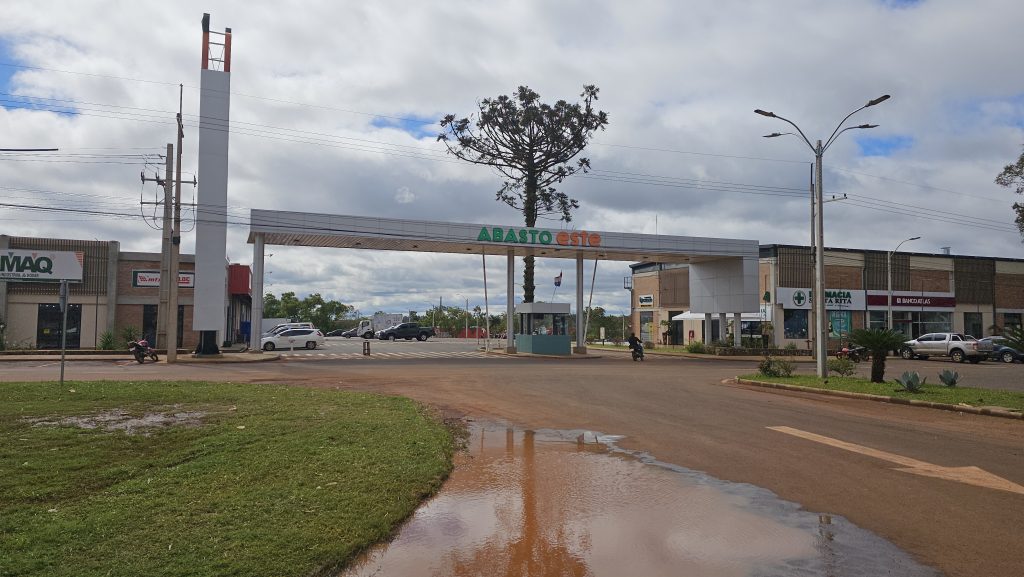
    En el corazón de Minga Guazú, sobre la Ruta 2, Km 15 se levanta Abasto Este, un mega centro comercial que va más allá de las compras: se convierte en un punto estratégico de desarrollo para el productor primario paraguayo y en un pilar para garantizar alimentos inocuos y de calidad para la población.

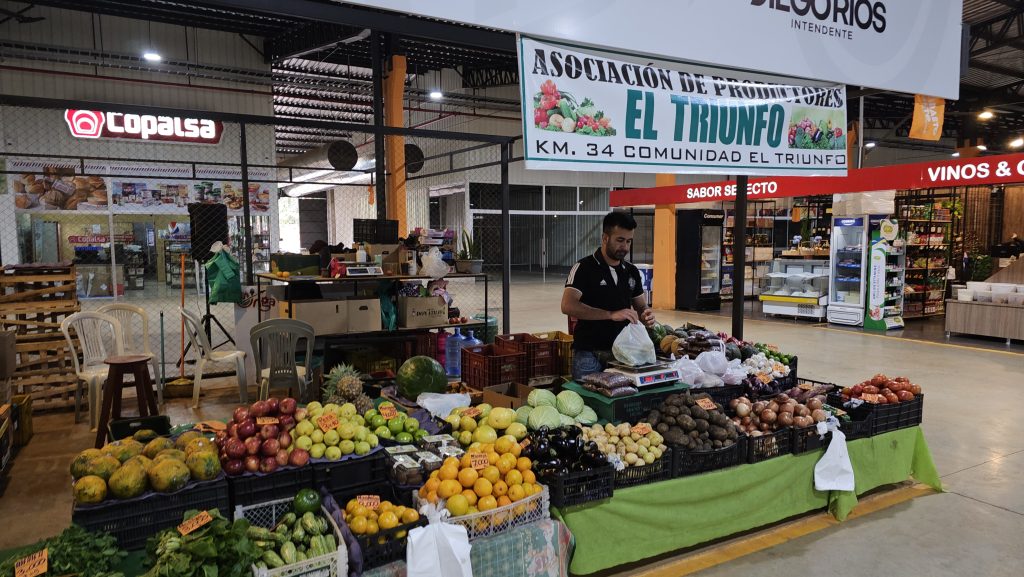
    Inspirado en el exitoso modelo de Abasto Norte en Asunción, Abasto Este incorpora un bloque especial donde los productores frutihortícolas pueden vender directamente, sin intermediarios y a precios justos, fomentando así el comercio transparente y el fortalecimiento del sector agroalimentario.

    Pero lo que realmente marca la diferencia es su orientación no solo al volumen, sino también a la calidad e inocuidad alimentaria.

    Inocuidad y confianza: más que una promesa

    En un contexto donde los consumidores están cada vez más preocupados por lo que llevan a sus mesas, Abasto Este se convierte en un actor clave para garantizar el cumplimiento de buenas prácticas agrícolas, de manufactura y de comercialización.

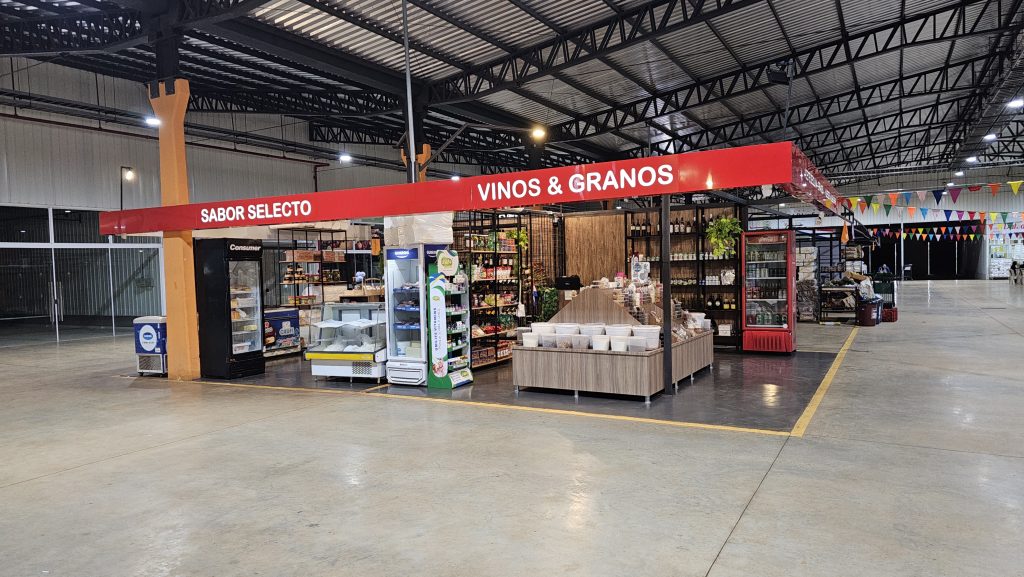
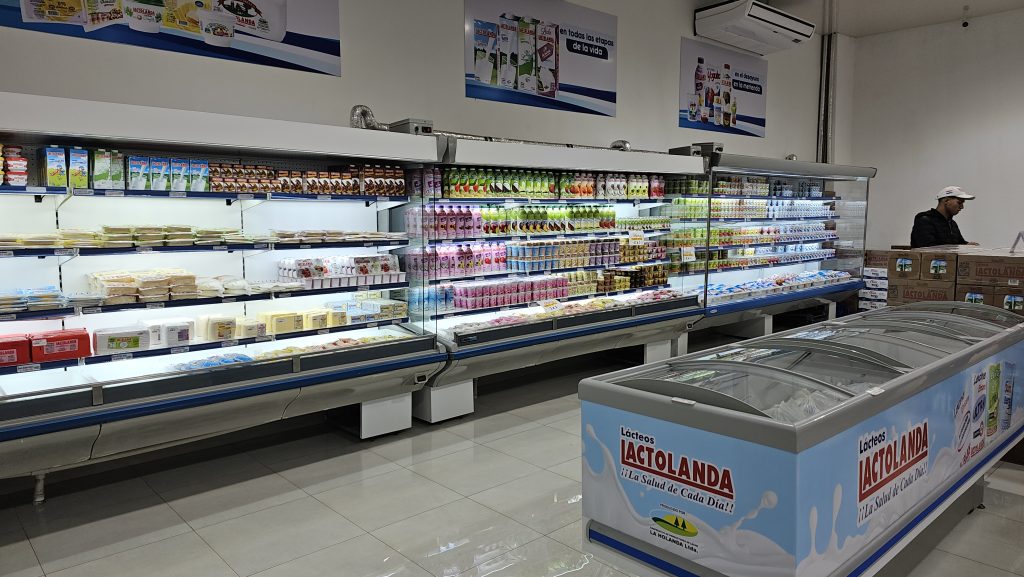
    La oferta abarca frutas, hortalizas, carnes, embutidos, lácteos, granos, cereales y productos de limpieza, todos en condiciones controladas y bajo procesos que, idealmente, se alinean con sistemas reconocidos como:

    🔸 Buenas Prácticas Agrícolas (BPA): promueven el uso responsable de agroquímicos, el cuidado del suelo y del agua, y una cosecha limpia y segura.

    🔸 Buenas Prácticas de Manufactura (BPM): fundamentales para garantizar higiene, control de contaminaciones cruzadas y manipulación segura durante el transporte y comercialización.

    🔸 HACCP (Análisis de Peligros y Puntos Críticos de Control): una herramienta esencial en mercados que comercializan alimentos perecederos, permitiendo identificar riesgos sanitarios y establecer medidas preventivas a lo largo de toda la cadena.


    🍎 Comercio directo con valor agregado

    Lo destacable de Abasto Este no es solo la diversidad de su oferta, que incluye también bancos, cooperativas, farmacias, indumentaria y electrodomésticos, sino su modelo sostenible de comercialización directa, que da al productor un lugar de protagonismo y al consumidor, seguridad y trazabilidad.

    Esta trazabilidad, en la práctica, se fortalece cuando los productores y comerciantes del centro adoptan normas como HACCP y BPM, permitiendo certificar que el tomate que llega al plato del consumidor no solo es fresco y económico, sino seguro y producido responsablemente.


    🕔 Horarios de atención al público

    📅 Lunes a sábados: 05:00 a 17:00 hs
    📅 Domingos y feriados: 05:00 a 13:00 hs

    📍 Ubicación: Ruta PY 2 Km 14.5, Minga Guazú


    🌱 Un modelo que puede certificarse

    Desde Mundo Calidad, alentamos a centros como Abasto Este a seguir profundizando en la implementación de sistemas de inocuidad alimentaria, apostando a la certificación HACCP, la adopción de normas ISO 22000 y el fortalecimiento de los mecanismos de control interno, como parte del valor agregado que el consumidor moderno ya espera.

    Abasto Este no es solo un centro de compras: es un ecosistema de confianza, frescura y responsabilidad alimentaria.


    ¿Querés saber más sobre cómo certificar tu cadena de alimentos o aplicar HACCP en mercados mayoristas? Escribinos a redaccion@mundocalidad.com 📩

  • Más de 3.900 personas desafiaron la tormenta para acompañar a Rigoberto Chamorro y la Dra. Karen Barreto en un encuentro histórico por el Día de la Amistad

    Más de 3.900 personas desafiaron la tormenta para acompañar a Rigoberto Chamorro y la Dra. Karen Barreto en un encuentro histórico por el Día de la Amistad

    Por Redacción Mundo Calidad
    Ciudad del Este – 28 de julio de 2025

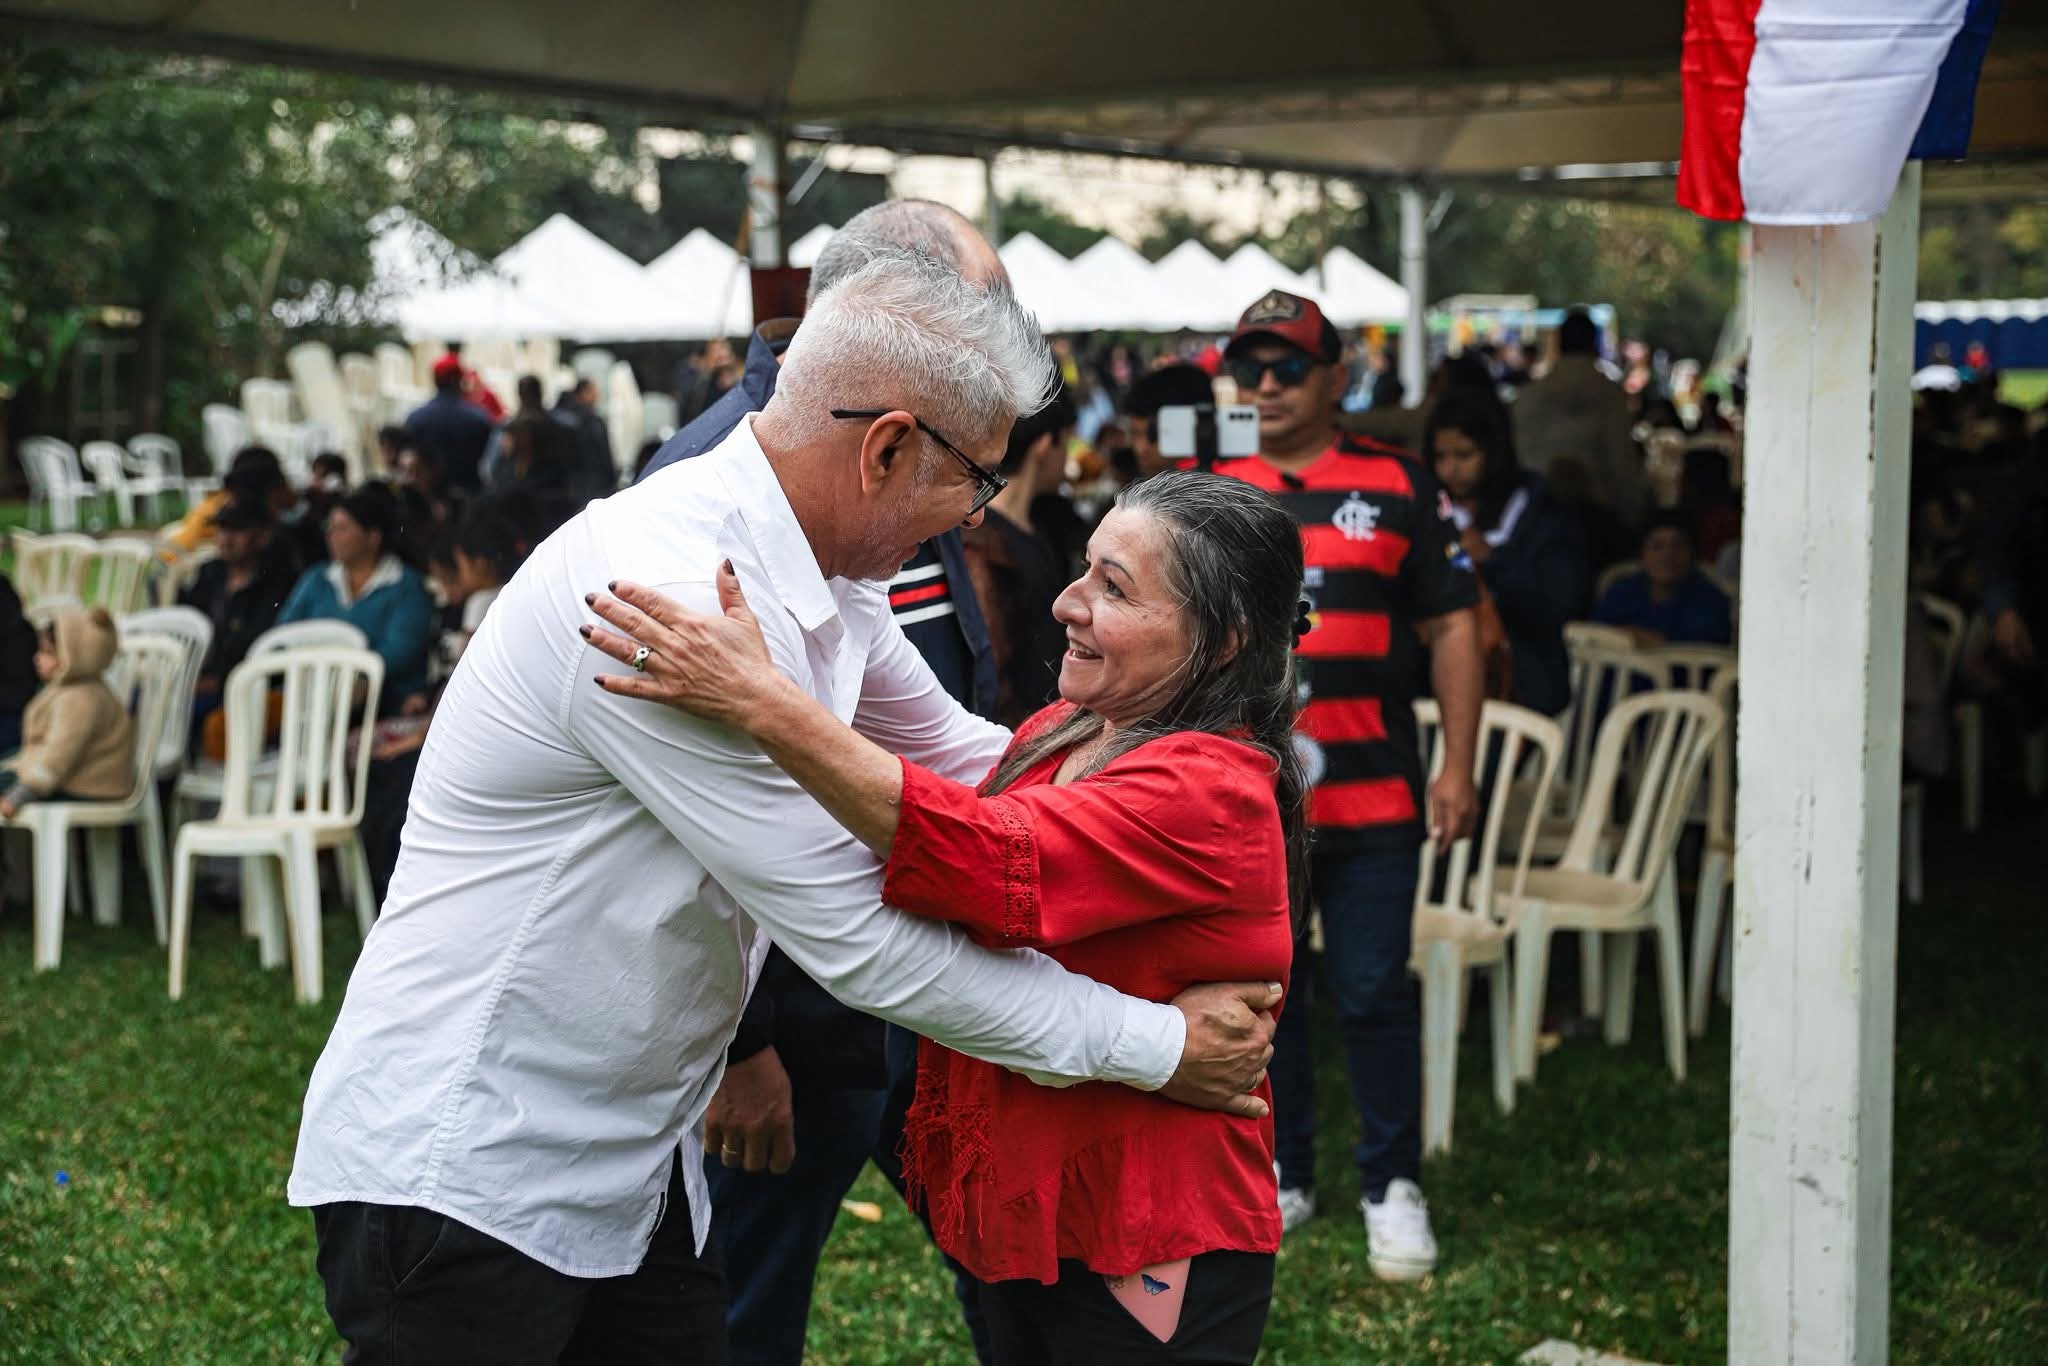
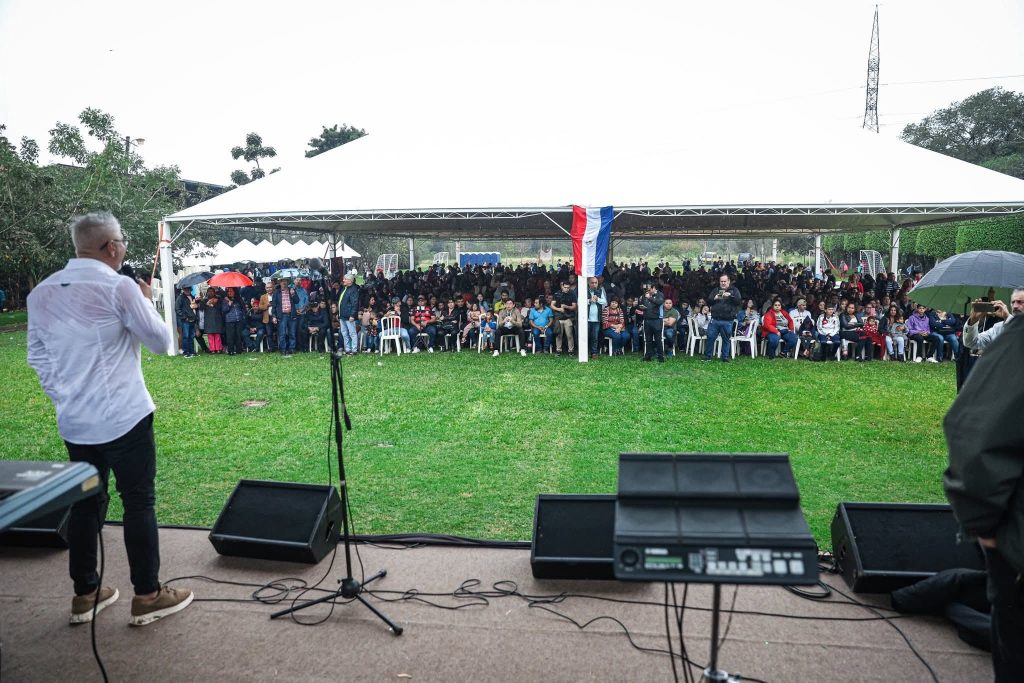
    Ni la lluvia, ni los truenos, ni los relámpagos impidieron que más de 3.900 personas se congregaran con entusiasmo y esperanza en el emotivo encuentro organizado por el Movimiento Independiente, liderado por Rigoberto Chamorro, empresario y candidato a Intendente de Ciudad del Este 2026, junto a la Dra. Karen Barreto, destacada profesional y candidata a concejal.

    La convocatoria, realizada en conmemoración del Día de la Amistad, fue mucho más que una celebración: fue una contundente muestra de apoyo popular a un nuevo liderazgo que ya genera adhesión masiva en la región. Entre abrazos, discursos y ovaciones, quedó en evidencia un mensaje claro: la gente ya no quiere más de lo mismo. Ciudad del Este clama por renovación.

    Rigoberto Chamorro: de empresario exitoso a líder del cambio

    Chamorro no es un rostro nuevo para los ciudadanos del Alto Paraná. Reconocido por su trayectoria como emprendedor en el rubro de alimentos –donde su marca de pastas artesanales se ha convertido en sinónimo de calidad y orgullo regional–, ahora canaliza ese mismo empuje hacia la transformación política y social.

    Con un carisma que arrastra multitudes y una historia de compromiso con el desarrollo local, lidera desde hace años cooperativas, grupos de emprendedores y espacios de participación ciudadana. Su visión: un municipio que escuche, que actúe con transparencia, que reinvierta en su gente.

    “Los aportes de los vecinos no pueden perderse en estructuras ineficientes. Deben volver a la gente en forma de obras, empleos, capacitación y fortalecimiento de los barrios”, expresó Chamorro, entre aplausos, frente a una multitud que lo ovacionó pese a la tormenta.

    Gestión con calidad y ética: ISO 37001 en la mira

    Chamorro propone una innovación sin precedentes en la gestión municipal: la implementación de la norma internacional ISO 37001 sobre sistemas de gestión antisoborno. Esto posicionaría a Ciudad del Este como pionera en Paraguay en aplicar estándares globales de integridad en el ámbito público.

    “Queremos gobernar con las mejores prácticas del mundo. La calidad y la ética no son un lujo, son una necesidad urgente para nuestra ciudad”, afirmó.

    La Dra. Karen Barreto también suma fuerza al movimiento

    Con una sólida formación profesional y una vocación social indiscutible, la Dra. Karen Barreto acompaña a Chamorro como candidata a concejal, comprometida con una visión de política humana, inclusiva y transformadora.

    “Estamos sembrando esperanza, pero también responsabilidad. No vinimos a prometer, vinimos a construir con hechos”, declaró Barreto.

    ¡Y esto recién empieza!

    Desde la organización ya se anticipa un evento sin precedentes:

    🔜 MEGA LANZAMIENTO OFICIAL DEL EQUIPO 2026
    Un nuevo encuentro donde se presentarán los ejes estratégicos del programa de gobierno y se abrirá espacio a la participación ciudadana directa.


    Rigoberto Chamorro 🇵🇾
    Candidato a Intendente 2026 – Ciudad del Este
    Dra. Karen Barreto 🇵🇾
    Candidata a Concejala 2026

    Movimiento Independiente – Ciudad del Este quiere el cambio
    🗳️ La nueva política ya empezó, y la gente es protagonista.

  • ISO 29481-1:2016 — La Norma que Ordena el Caos del Diseño en la Construcción Digital

    En un mundo donde los proyectos de construcción son cada vez más complejos, costosos y colaborativos, la ISO 29481-1:2016 surge como una herramienta esencial para lograr que todos los actores —desde arquitectos hasta ingenieros eléctricos— hablen el mismo idioma. Literalmente.

    Esta norma, poco conocida fuera del ámbito técnico, no dicta cómo construir una casa ni cómo instalar una red eléctrica, pero establece cómo deben organizarse y entregarse todos los datos que componen un edificio digitalmente diseñado. En resumen: es la columna vertebral del BIM (Building Information Modeling) bien hecho.

    ¿Qué es exactamente?

    La ISO 29481-1 define el “Manual de Entrega de Información” (IDM, por sus siglas en inglés). Este manual es una especie de guion técnico que indica quién necesita qué información, en qué momento del proyecto y en qué formato.

    Por ejemplo, si en una etapa del proyecto se requiere saber cuántos tomacorrientes debe tener una sala, esta norma garantiza que esa información esté claramente especificada, estandarizada y disponible para el equipo de diseño eléctrico y el cliente.

    ¿Por qué importa?

    Los errores por falta de comunicación en obras son tan comunes como costosos. Con esta norma, se busca reducir:

    • Duplicación de esfuerzos.
    • Ambigüedades en los planos.
    • Retrasos por falta de información crítica.
    • Incompatibilidades entre disciplinas técnicas.

    Además, facilita el trabajo remoto y la interoperabilidad entre software, un punto clave en la era de la digitalización.

    Una norma para proyectos globales

    Esta norma ha cobrado fuerza en grandes obras internacionales, donde múltiples países y disciplinas colaboran de forma simultánea. Al estandarizar la entrega de información, se evitan interpretaciones erróneas que, en el mundo físico, se traducen en errores millonarios.

    Objetivos y beneficios

    AspectoDescripción
    Colaboración eficazDefine roles, responsabilidades y flujos de información, evitando ambigüedades.
    Estandarización globalAdopta la metodología ISO para que todos los actores entiendan los datos por igual.
    Calidad y precisiónAsegura que los entregables sean completos y útiles para cada etapa del proyecto.
    Reducción de erroresMinimiza retrabajos y malentendidos generados por falta o confusión de datos.

    La ISO 29481-1:2016 no llama tanto la atención como otras normas que regulan seguridad estructural o eficiencia energética, pero su valor radica en algo más sutil y poderoso: poner orden en el flujo de información de un proyecto de construcción digital.

    En un entorno donde los planos ya no se dibujan solo en papel, sino en modelos virtuales llenos de datos, esta norma garantiza que cada decisión —por más pequeña que parezca, como la ubicación de un tomacorriente— esté en el lugar correcto, en el momento justo y para la persona adecuada.

  • ISO/IEC 27001: La clave para proteger la información de tu organización

    ISO/IEC 27001: La clave para proteger la información de tu organización

    Vivimos en un mundo hiperconectado donde la información es uno de los activos más valiosos. Protegerla ya no es una opción: es una necesidad. La ISO 27001 es la norma internacional que ayuda a las organizaciones a gestionar la seguridad de su información de forma estructurada y efectiva.

    En otras palabras, es la brújula que guía a las empresas para cuidar la confidencialidad, integridad y disponibilidad de sus datos. Y lo mejor: se adapta a cualquier organización, sin importar su tamaño o sector.

    ¿Para quién es la ISO 27001?

    La respuesta corta: para todos. Desde startups hasta grandes corporaciones, pasando por gobiernos, ONGs, bancos, hospitales o empresas tecnológicas. La ISO 27001 no discrimina: cualquier organización que maneje información —y quiera protegerla— puede implementarla.

    Su gran ventaja es que es flexible. Puedes adaptarla a las necesidades y características de tu negocio, sea cual sea tu industria.

    ¿Cómo se implementa?

    Implementar la ISO 27001 suele dividirse en cuatro grandes etapas. Veamos cada una:

    1️⃣ Planificación

    Primero, se identifican los riesgos y necesidades de seguridad. Aquí se define qué proteger, de qué amenazas y cómo hacerlo.

    2️⃣ Implementación

    Se ponen en práctica políticas, procedimientos y controles de seguridad. Es donde las ideas se convierten en acción.

    3️⃣ Evaluación

    Una vez en marcha, hay que evaluar si el sistema funciona como se esperaba. ¿Es eficaz? ¿Cumple sus objetivos?

    4️⃣ Mejora continua

    El entorno cambia, las amenazas evolucionan. Por eso, la norma promueve la revisión y mejora constante del sistema.

    Dato útil: Aunque la certificación no es obligatoria, contar con un certificado ISO 27001 emitido por un organismo acreditado aumenta la confianza de clientes y socios. Es una manera de demostrar que tu empresa se toma en serio la seguridad de la información.

    Estructura de la norma

    ISO 27001 está diseñada de forma ordenada y fácil de seguir. Estos son sus principales apartados:

    • Introducción: Explica el propósito y la relación con otras normas de seguridad.
    • Alcance: Define qué cubre el Sistema de Gestión de la Seguridad de la Información (SGSI) de tu organización.
    • Referencias normativas: Otras normas y regulaciones relevantes que complementan el SGSI.
    • Términos y definiciones: Para entender de qué estamos hablando sin ambigüedades.
    • Contexto de la organización: Analiza quién eres, qué haces, qué necesitas proteger y quiénes son tus partes interesadas.
    • Liderazgo: Resalta la importancia del compromiso de la alta dirección.
    • Planificación: Incluye análisis de riesgos, definición de objetivos y controles de seguridad.
    • Soporte: Define los recursos, competencias y comunicaciones necesarias.
    • Operación: Describe la ejecución y control del sistema en el día a día.
    • Evaluación del desempeño: Monitoreo, auditorías internas y revisiones para medir resultados.

    Este esquema se basa en el ciclo de mejora continua (PDCA: Planificar, Hacer, Verificar, Actuar).

    🔐 Controles de seguridad

    La norma ISO/IEC 27002 —que complementa a la 27001— describe 93 controles agrupados en 4 bloques:

    1️⃣ Organizacionales: Políticas, roles, responsabilidades.
    2️⃣ Del personal: Concienciación, formación, responsabilidades individuales.
    3️⃣ Físicos: Seguridad de edificios, equipos y espacios.
    4️⃣ Tecnológicos: Accesos, criptografía, backups.

    Algunos ejemplos prácticos:

    • Acceso controlado: Solo usuarios autorizados pueden entrar a ciertos sistemas.
    • Clasificación de la información: Saber qué es sensible y protegerlo de forma proporcional.
    • Criptografía: Cifrar datos para que no puedan ser leídos por terceros.
    • Seguridad física: Evitar robos o daños a servidores o dispositivos.
    • Copias de seguridad: Tener planes de recuperación para desastres.
    • Monitoreo: Revisar continuamente para detectar incidentes.

    La idea es crear un sistema robusto y coherente que cubra todos los frentes.

    ¿Qué es el SoA en ISO 27001?

    SoA son las siglas de Statement of Applicability, que en español suele traducirse como Declaración de Aplicabilidad.

    Es un documento clave dentro de un Sistema de Gestión de la Seguridad de la Información (SGSI) conforme a la norma ISO 27001.

    ¿Para qué sirve el SoA?

    El SoA es como el «catálogo oficial» de controles de seguridad que tu organización decide implementar (o no) para gestionar sus riesgos de seguridad de la información.

    En concreto:

    ✅ Enumera todos los controles posibles del Anexo A de la norma ISO 27001.
    ✅ Indica cuáles se aplican y cuáles no en tu organización.
    ✅ Justifica por qué se aplican o por qué se excluyen.
    ✅ Describe cómo se implementan los controles aplicados.

    En resumen: documenta las decisiones de seguridad de la organización y demuestra un enfoque planificado y basado en riesgos.

    ¿Por qué es obligatorio?

    La norma ISO 27001 exige que el SGSI tenga un SoA actualizado porque:

    ✨ Proporciona transparencia sobre el enfoque de seguridad adoptado.
    ✨ Ayuda a gestionar auditorías (el auditor revisará este documento para entender el sistema).
    ✨ Garantiza que las decisiones estén justificadas (no basta con copiar controles; hay que explicar su relevancia).
    ✨ Sirve como guía práctica para la implementación y mantenimiento del SGSI.

    ¿Qué incluye un SoA típico?

    Generalmente, el SoA tiene una tabla o matriz con columnas como:

    • Número y nombre del control (del Anexo A de ISO 27001).
    • Estado de aplicabilidad (Aplicado / No aplicado).
    • Justificación de la decisión.
    • Cómo se implementa (referencia a políticas, procedimientos, etc.).

    Un ejemplo muy sencillo

    Control (Anexo A)AplicabilidadJustificaciónImplementación
    A.9.1.1 Política de control de accesoAplicadoNecesario para restringir accesosPolítica de Control de Acceso v2.1
    A.11.1.1 Seguridad física perimetralNo aplicadoNo contamos con instalaciones propiasServicios en data center externo

    En palabras simples…

    El SoA es el compromiso formal de la organización con su seguridad de la información. Muestra qué controles se usan y por qué, dando confianza a clientes, auditores y partes interesadas.

    En definitiva: es uno de los documentos más importantes para implementar ISO 27001 de forma seria y efectiva.

    🚀 Novedades de la versión 2022

    La ISO 27001:2022 trajo algunos cambios importantes:

    ✅ Mayor alineación con el ciclo PDCA (Plan-Do-Check-Act).
    ✅ Necesidad de mapear procesos externos y su control.
    ✅ Controles reorganizados: de 114 pasaron a 93.
    ✅ Se añadieron 11 controles nuevos.
    ✅ Más énfasis en roles y responsabilidades claras.

    En resumen: la norma se modernizó para adaptarse mejor a los riesgos actuales y facilitar su integración con otros estándares (como ISO 31000 para gestión de riesgos o ISO 22301 para continuidad de negocio).

    Noticia relacionada

    TSV del Paraguay Certifica ISO/IEC 27001:2022, Reafirmando su Compromiso con la Seguridad

    Más sobre la ISO/IEC 27001:2022

  • Ley Marco de Ciberseguridad (Ley 21.663): Un hito para la calidad y resiliencia digital en Chile

    Ley Marco de Ciberseguridad (Ley 21.663): Un hito para la calidad y resiliencia digital en Chile

    Romina Cáceres (Chile). Promulgada el 26 de marzo de 2024 y publicada en el Diario Oficial el 8 de abril de 2024, la Ley 21.663 establece un marco integral para institucionalizar, regular, y coordinar la ciberseguridad en Chile Su objetivo es proteger los activos informáticos, garantizar la continuidad de servicios críticos y salvaguardar la seguridad nacional y de las personas frente a amenazas digitales mediante controles estrictos.

    Infraestructura institucional

    La ley crea varios organismos clave:

    • Agencia Nacional de Ciberseguridad (ANCI): entidad descentralizada, con funciones fiscales, normativas y sancionadoras
    • Consejo Multisectorial y Comité Interministerial: articulan políticas y coordinación entre ministerios
    • Red de Conectividad Segura del Estado: protege infraestructuras públicas
    • CSIRT Nacional y sectoriales: gestionan respuesta a incidentes de seguridad informática

    Ámbito de aplicación

    Aplica a todos los servicios esenciales (estales y concesionados), como energía, telecomunicaciones, salud, transporte, agua, banca, entre otros. La ANCI también puede identificar otros sectores como críticos.

    Obligaciones principales

    1. Gestión de riesgos y seguridad informática: estarán alineadas con estándares internacionales (ej. ISO/IEC 27001:2022); los “operadores de importancia vital” deben implementar sistemas formales de gestión.
    2. Notificación de incidentes: los eventos con impacto significativo deben informar al CSIRT en plazo de 3 horas desde su conocimiento.
    3. Auditorías y trazabilidad: realización obligatoria de auditorías de seguridad, certificaciones, registros y protocolos documentados .

    Régimen sancionatorio

    • Infracciones leves: multas hasta 5.000 UTM para servicios esenciales y 10.000 UTM para operadores críticos.
    • Graves: hasta 10.000 UTM y 20.000 UTM, respectivamente.
    • Gravísimas: multas de 20.000 UTM a 40.000 UTM, según el tipo de operador.
      (Remisión de multas desde ~CLP 325 M a ~CLP 2.6 B según UTM vigente.)

    Puesta en marcha

    Tras su publicación en abril 2024, comenzó a regir el 1 de enero de 2025. Luego, se activaron obligaciones específicas, como la clasificación de los operadores vitales, nombramiento de delegados de ciberseguridad y reportes de incidentes. Para fines de 2025, todas las entidades deberán estar completamente alineadas con los estándares ANCI.

    Relevancia para la “calidad”

    La Ley 21.663 impulsa un enfoque de calidad digital:

    • Introduce procesos sistemáticos de evaluación, monitoreo y mejora continua.
    • Exige gobernanza formal y cultura organizacional orientada a la seguridad.
    • Resalta la transparencia y rendición de cuentas frente a incidentes y fallos.

    Este nuevo enfoque posiciona a Chile como referente regional, alineado con normas europeas y estándares internacionales.

    Conclusión

    La Ley Marco de Ciberseguridad 21.663 marca un antes y un después en la calidad de la gestión digital en Chile. No sólo fortalece la protección de infraestructuras críticas, sino que fomenta una cultura de gobierno, gestión de riesgo y mejora continua. Para las organizaciones, significa integrarse en un sistema de gestión de calidad digital robusto, donde la seguridad es medible, auditable y mejorable.

  • ¿Qué es la norma ISO/IEC 27001:2022?

    ¿Qué es la norma ISO/IEC 27001:2022?

    Es una norma internacional que especifica los requisitos para establecer, implementar, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). Su objetivo es ayudar a las organizaciones a proteger sus activos de información contra amenazas como accesos no autorizados, fugas de datos, ciberataques, errores humanos, entre otros.

    Estructura principal de la ISO/IEC 27001:2022

    • 4 Contexto de la organización
    • 5 Liderazgo
    • 6 Planificación
    • 7 Soporte
    • 8 Operación
    • 9 Evaluación del desempeño
    • 10 Mejora continua

    La norma ISO 27001:2022, en su Anexo A, contiene 93 controles de seguridad de la información (Que deben implementarse y declararse en una Declaración de Aplicabilidad. Estos controles están agrupados en cuatro categorías: organizativos, de personas, físicos y tecnológicos. La versión anterior, ISO 27001:2013, tenía 114 controles. 

    • Controles organizativos:Son aquellos que establecen políticas, responsabilidades y procesos dentro de la organización. 
    • Controles de personas:Se enfocan en la gestión del personal, incluyendo la concienciación, capacitación y gestión de la seguridad. 
    • Controles físicos:Se refieren a medidas de seguridad para proteger los activos físicos, como instalaciones y equipos. 
    • Controles tecnológicos:Son aquellos que abordan la seguridad de los sistemas de información, incluyendo el software y las redes. 

    Es importante destacar que para cumplir con la norma ISO 27001:2022, una organización debe implementar estos 93 controles y justificar adecuadamente la no implementación de alguno de ellos mediante el documento denominado «Declaración de Aplicabilidad«.

    Beneficios de implementar ISO/IEC 27001:2022

    • 🔐 Mejora la confidencialidad, integridad y disponibilidad de la información.
    • 📉 Reduce el riesgo de brechas de seguridad y sanciones legales.
    • ✅ Mejora el cumplimiento con leyes como la Ley de Ciberseguridad de Chile (Ley 21.663), GDPR, etc.
    • 🏢 Aumenta la confianza de clientes, proveedores y partes interesadas.
    • 📊 Facilita procesos de auditoría interna y externa.

    Certificación ISO/IEC 27001:2022

    Una organización puede certificarse a través de un organismo acreditado, demostrando que:

    • Tiene un SGSI implementado conforme a la norma
    • Evalúa y trata sus riesgos de seguridad
    • Realiza auditorías, revisiones y mejora continua

    🔁 Las organizaciones certificadas en ISO/IEC 27001:2013 tienen hasta octubre de 2025 para migrar a la versión 2022.

    ¿A quién aplica?

    A todo tipo de organizaciones, públicas o privadas, grandes o pequeñas, que manejen información sensible o dependen de sistemas informáticos. Es especialmente crítica para:

    • Empresas tecnológicas
    • Sector financiero
    • Salud
    • Educación
    • Gobierno
    • Proveedores de servicios en la nube y telecomunicaciones