Nube, videoconferencias, ERP, CRM e Inteligencia Artificial: hoy casi ninguna organización opera exclusivamente dentro de sus fronteras. La nueva Ley de Protección de Datos Personales exige saber, en todo momento, dónde viajan los datos y quién responde por ellos
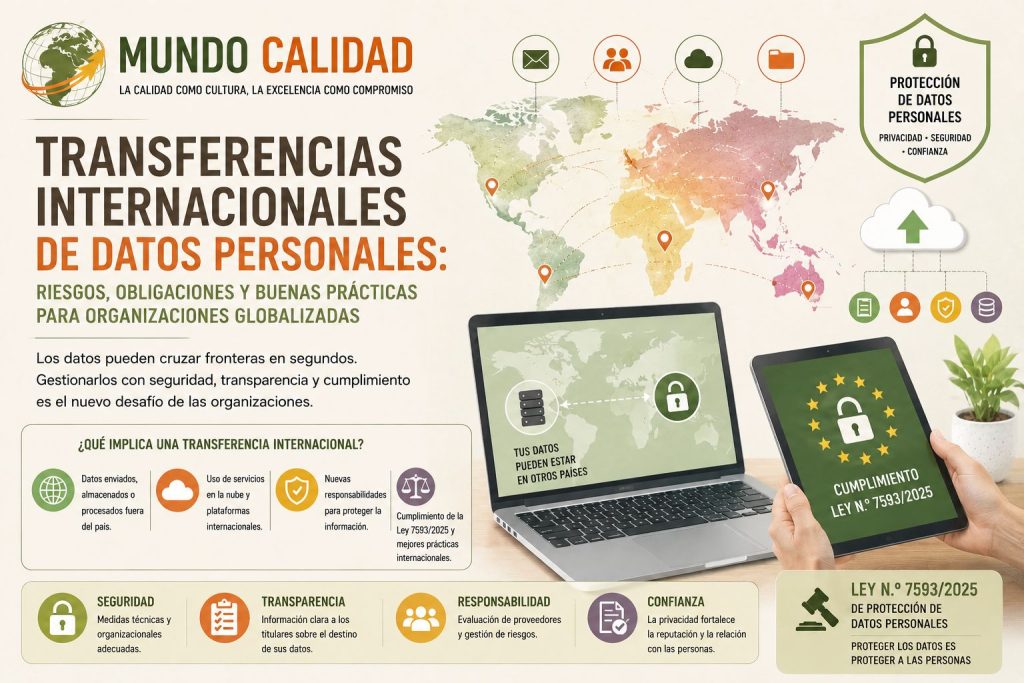
Transferencias internacionales de datos personales: riesgos, obligaciones y buenas prácticas para organizaciones globalizadas
Nube, videoconferencias, ERP, CRM e Inteligencia Artificial: hoy casi ninguna organización opera exclusivamente dentro de sus fronteras. La nueva Ley de Protección de Datos Personales exige saber, en todo momento, dónde viajan los datos y quién responde por ellos.
00 Resumen ejecutivo
La transformación digital eliminó las fronteras para la información. Hoy, una organización puede almacenar documentos en la nube, usar videoconferencias, gestionar campañas digitales o incorporar IA sin advertir que sus datos personales viajan fuera del país.
Esta realidad convierte a las transferencias internacionales de datos personales en uno de los mayores desafíos para las organizaciones modernas. Ya no basta con proteger la información dentro de la empresa: también hay que garantizar que continúe protegida cuando es almacenada, procesada o accesible desde otros países.
La Ley N.º 7593/2025 de Protección de Datos Personales introduce nuevas obligaciones sobre este tipo de tratamientos, promoviendo un enfoque basado en la responsabilidad, la transparencia y la gestión de riesgos. Estándares como ISO/IEC 27001 e ISO/IEC 27701 aportan, además, controles concretos para gestionar estas transferencias de forma alineada con las mejores prácticas internacionales.
01 Los datos ya no permanecen dentro de la empresa
Hace apenas unos años, la mayor parte de la información permanecía almacenada en servidores propios, dentro de las instalaciones de la organización. Hoy esa realidad cambió por completo: la computación en la nube, el trabajo remoto y la digitalización permiten acceder a la información desde cualquier lugar del mundo.
Esta evolución trajo enormes beneficios en productividad y colaboración, pero también plantea una pregunta que muchas organizaciones todavía no se hacen: ¿dónde están realmente almacenados nuestros datos? En numerosos casos, la respuesta no está en Paraguay, sino en Estados Unidos, Brasil, Irlanda, Alemania, Singapur o cualquier otro país donde el proveedor mantenga sus centros de datos. Y cuando eso ocurre, la organización ya está realizando una transferencia internacional de datos personales.
| Actividad | ¿Puede existir transferencia internacional? |
|---|---|
| Google Workspace | Sí |
| Microsoft 365 | Sí |
| Google Drive u OneDrive | Sí |
| Dropbox | Sí |
| Zoom o Microsoft Teams | Sí |
| WhatsApp Business | Sí |
| Meta Business Suite | Sí |
| Mailchimp | Sí |
| HubSpot | Sí |
| Salesforce | Sí |
| Herramientas de Inteligencia Artificial | Sí |
| Sistemas ERP en la nube | Sí |
Aunque el usuario nunca envíe información directamente al extranjero, muchas plataformas procesan automáticamente los datos desde distintos países.
02 La nube eliminó las fronteras… pero no las responsabilidades
La computación en la nube revolucionó la forma de trabajar. Hoy es posible acceder a documentos desde cualquier dispositivo, colaborar en tiempo real y mantener la continuidad del negocio incluso cuando los equipos trabajan desde distintos lugares.
Pero esta facilidad también implica que los datos personales pueden almacenarse simultáneamente en múltiples centros de datos distribuidos por el mundo. En algunos casos, los propios proveedores replican automáticamente la información para garantizar disponibilidad y recuperación ante desastres. Desde la perspectiva tecnológica, esto representa una ventaja; desde la perspectiva de la privacidad, implica nuevos desafíos.
03 No todas las transferencias representan el mismo riesgo
La transferencia internacional de datos no es, por sí misma, un incumplimiento. Lo importante es garantizar que la información continúe protegida durante todo su tratamiento, y para ello es fundamental evaluar diversos factores antes de seleccionar un proveedor tecnológico.
La gestión del riesgo comienza antes de contratar un servicio.
04 Elegir un proveedor también significa evaluar privacidad
Durante muchos años las organizaciones eligieron plataformas considerando principalmente el precio, las funcionalidades y la facilidad de uso. Hoy esos criterios ya no son suficientes: cada proveedor tecnológico también administra información personal de clientes, colaboradores o proveedores.
La privacidad comienza desde la selección del proveedor.
| Aspecto a evaluar | ¿Verificado? |
|---|---|
| País donde se almacenan los datos | |
| Política de privacidad disponible | |
| Medidas de seguridad implementadas | |
| Cifrado de la información | |
| Autenticación multifactor | |
| Gestión de incidentes | |
| Eliminación segura de datos | |
| Certificaciones internacionales |
Una adecuada evaluación inicial puede evitar numerosos problemas futuros.
05 Inteligencia Artificial y transferencias internacionales
Uno de los temas de mayor crecimiento actual es el uso de herramientas de Inteligencia Artificial. Muchas de estas plataformas funcionan con infraestructura distribuida globalmente, de modo que cuando un usuario introduce documentos, imágenes, bases de datos o consultas en un sistema de IA, es posible que esa información sea procesada fuera del país.
Esto no significa que todas las herramientas representen el mismo riesgo, pero sí obliga a las organizaciones a comprender cómo funciona cada servicio antes de utilizar información personal dentro de estas plataformas. La innovación tecnológica debe ir acompañada de una adecuada gestión de la privacidad.
06 ISO/IEC 27001 e ISO/IEC 27701: un apoyo para la gestión internacional
Las normas internacionales ofrecen un marco sólido para administrar este tipo de escenarios. ISO/IEC 27001 establece controles relacionados con la seguridad de la información, la gestión de proveedores, el control de accesos, la continuidad del negocio y la gestión de incidentes. Por su parte, ISO/IEC 27701 amplía estos controles incorporando requisitos específicos para el tratamiento de datos personales y la gestión de la privacidad.
| Norma | Aporte principal |
|---|---|
| ISO/IEC 27001 | Seguridad de la información |
| ISO/IEC 27701 | Gestión de privacidad |
| ISO/IEC 42001 | Gestión responsable de Inteligencia Artificial |
| ISO 9001 | Gestión por procesos y mejora continua |
Estas normas no reemplazan la legislación: la complementan, proporcionando herramientas para demostrar una gestión organizada y basada en riesgos.
07 La confianza también cruza fronteras
La globalización ha permitido que una empresa paraguaya pueda competir internacionalmente utilizando herramientas tecnológicas de primer nivel. Sin embargo, esa misma globalización exige un mayor compromiso con la protección de los datos personales: clientes, colaboradores y socios comerciales esperan que su información sea tratada con el mismo nivel de seguridad, independientemente del país donde se encuentre almacenada.
La confianza ya no depende únicamente del producto o del servicio ofrecido. También depende de la forma en que la organización protege la información que le ha sido confiada.
| Buena práctica | Beneficio |
|---|---|
| Conocer dónde se almacenan los datos | Mayor transparencia |
| Evaluar proveedores antes de contratarlos | Reducción de riesgos |
| Formalizar contratos con cláusulas de protección | Claridad en las responsabilidades |
| Aplicar cifrado y autenticación multifactor | Mayor seguridad |
| Capacitar al personal | Prevención de errores humanos |
| Revisar periódicamente los servicios contratados | Mejora continua y cumplimiento |
08 Conclusión
Las transferencias internacionales de datos personales forman parte de la realidad cotidiana de prácticamente todas las organizaciones, incluso de aquellas que desarrollan sus actividades únicamente dentro del territorio nacional. El uso de servicios en la nube, plataformas colaborativas, soluciones de Inteligencia Artificial y proveedores tecnológicos internacionales ha eliminado las fronteras para la información.
La Ley N.º 7593/2025 recuerda que la responsabilidad sobre los datos personales no termina cuando estos abandonan la organización: continúa durante todo su ciclo de vida, independientemente del país donde sean tratados. Comprender esta realidad permitirá a las organizaciones aprovechar las ventajas de la transformación digital sin comprometer la privacidad, la seguridad ni la confianza de las personas.
Los datos pueden viajar miles de kilómetros en segundos, pero la responsabilidad de protegerlos siempre permanece en quien los recopila y los gestiona.
— Sobre transferencias internacionales y la Ley N.º 7593/2025 de Protección de Datos Personales
Deja una respuesta