La certificación no evalúa cuántos antivirus tiene una organización. Evalúa si existe un sistema real, documentado y verificable para gestionar los riesgos sobre su información más sensible.
ISO/IEC 27001: cuando la seguridad de la información deja de ser una promesa
La certificación no evalúa cuántos antivirus tiene una organización. Evalúa si existe un sistema real, documentado y verificable para gestionar los riesgos sobre su información más sensible.
SGSI Resumen ejecutivo
Decir «protegemos la información» ya no alcanza. Frente a clientes, socios comerciales y autoridades, lo que cuenta es poder demostrarlo con un sistema documentado, controles verificables y evidencia de mejora continua.
ISO/IEC 27001 es la norma internacional que define los requisitos para establecer, implementar, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). No es un conjunto de herramientas técnicas, sino un marco de gestión: identifica riesgos, define controles proporcionales a esos riesgos y exige revisarlos de forma periódica.
En Paraguay, este marco cobra especial relevancia con la entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales. La norma no sustituye a la ley, pero ofrece a las organizaciones una estructura probada para cumplir muchas de sus exigencias en materia de seguridad técnica y organizativa.
01 ¿Qué es exactamente ISO/IEC 27001?
ISO/IEC 27001 no certifica un producto ni una herramienta de software. Certifica un sistema de gestión: la forma en que una organización identifica sus activos de información, evalúa los riesgos que los amenazan y decide, de manera consciente y documentada, qué controles aplicar para reducir esos riesgos a un nivel aceptable.
Una auditoría bajo esta norma responde, en el fondo, la misma pregunta que cualquier auditoría de privacidad: ¿la organización gestiona la seguridad de su información de manera efectiva, o simplemente cree que lo hace?
02 El ciclo de mejora continua
El SGSI se sostiene sobre un ciclo de gestión que nunca se da por terminado. No existe un estado final de «seguridad completa»: existe un proceso permanente de planificación, ejecución, verificación y ajuste.
Una auditoría, interna o de certificación, ocurre precisamente en la etapa de verificación: es el momento en que el sistema se pone a prueba frente a la realidad.
03 Los cuatro dominios del Anexo A
La versión 2022 de la norma organiza sus 93 controles de referencia en cuatro grandes dominios. Una auditoría revisa evidencia de cada uno de ellos, no solo los aspectos técnicos.
La cantidad de controles por dominio corresponde a la estructura de referencia de ISO/IEC 27001:2022, Anexo A.
04 ¿Qué revisa realmente una auditoría?
Al igual que ocurre con una auditoría de privacidad, una auditoría ISO 27001 recorre todo el ciclo de gestión de la información, no solo la infraestructura tecnológica.
| Aspecto evaluado | Objetivo |
|---|---|
| Alcance del SGSI | Confirmar qué procesos, sistemas y ubicaciones están cubiertos. |
| Evaluación de riesgos | Verificar que los riesgos estén identificados, valorados y actualizados. |
| Declaración de aplicabilidad | Revisar qué controles del Anexo A se aplican y por qué. |
| Políticas de seguridad | Comprobar que existan, estén aprobadas y se difundan al personal. |
| Control de accesos | Evaluar cómo se otorgan, revisan y revocan los permisos. |
| Gestión de incidentes | Revisar procedimientos de detección, respuesta y aprendizaje. |
| Continuidad del negocio | Verificar planes de respaldo y recuperación ante interrupciones. |
| Auditorías internas previas | Confirmar que las no conformidades anteriores fueron corregidas. |
05 Auditoría interna vs. auditoría de certificación
No todas las auditorías cumplen la misma función. Distinguirlas ayuda a planificar el camino hacia la certificación con menos sorpresas.
Auditoría interna
La realiza la propia organización o un consultor externo, con frecuencia periódica. Sirve para detectar desviaciones antes de una evaluación formal.
Auditoría de certificación (Etapa 1)
El organismo certificador revisa la documentación del SGSI: políticas, alcance, análisis de riesgos y declaración de aplicabilidad.
Auditoría de certificación (Etapa 2)
Se evalúa la implementación real de los controles mediante entrevistas, muestreo de evidencia y observación directa de los procesos.
Auditoría de seguimiento
Una vez certificada, la organización recibe visitas anuales para confirmar que el SGSI se mantiene vivo y sigue mejorando.
06 Áreas de la organización involucradas
Al igual que la protección de datos personales, la seguridad de la información no es un asunto exclusivo del equipo de Tecnología.
- Recursos Humanos
- Legal y cumplimiento
- Infraestructura de TI
- Desarrollo de software
- Atención al cliente
- Compras y proveedores
- Instalaciones y seguridad física
- Continuidad del negocio
07 Hallazgos frecuentes
En organizaciones que recién comienzan a prepararse, las no conformidades suelen repetirse:
| Hallazgo | Riesgo asociado |
|---|---|
| Inventario de activos incompleto | Información crítica sin propietario ni control definido. |
| Análisis de riesgos desactualizado | Decisiones de seguridad basadas en un escenario que ya cambió. |
| Accesos no revisados periódicamente | Permisos activos de personal que ya no los necesita. |
| Falta de evidencia de capacitación | Personal expuesto a phishing e ingeniería social. |
| Contratos sin cláusulas de seguridad | Proveedores sin obligaciones claras frente a un incidente. |
| Planes de continuidad no probados | Recuperación incierta frente a un incidente real. |
08 Beneficios de auditar y certificar
Cifras de referencia según la estructura oficial de ISO/IEC 27001:2022.
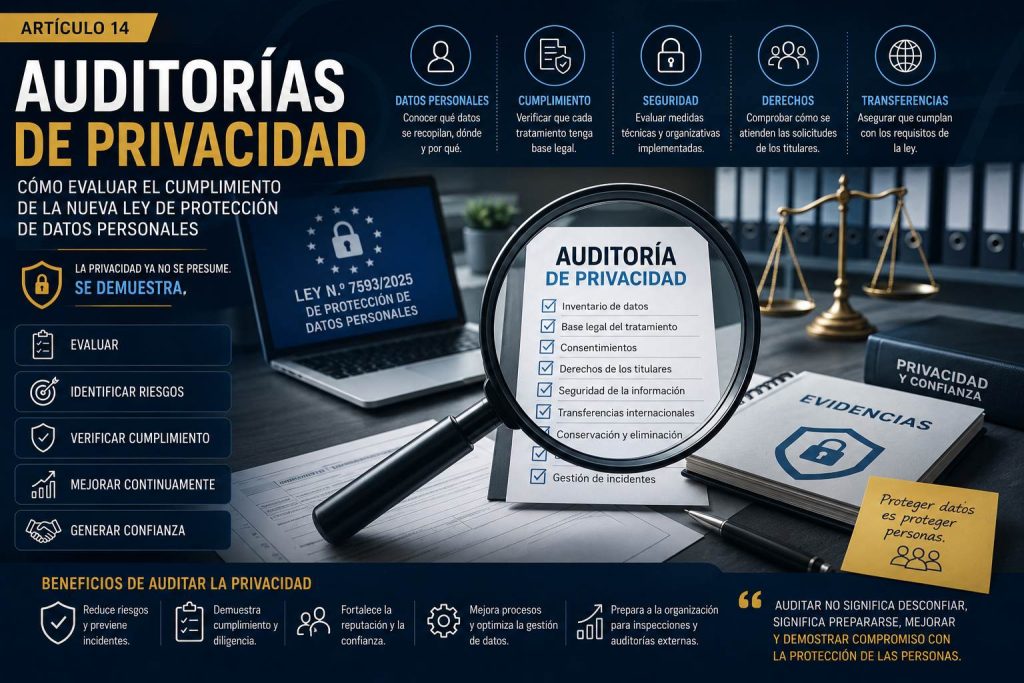
09 El puente con la Ley de Protección de Datos
La Ley N.º 7593/2025 exige «medidas técnicas y organizativas» proporcionales al riesgo, sin imponer una norma técnica específica. ISO/IEC 27001 ofrece exactamente ese marco: una metodología probada para identificar riesgos sobre datos personales, seleccionar controles y documentar evidencia de cumplimiento.
Un SGSI certificado no garantiza automáticamente el cumplimiento legal, pero cubre gran parte del terreno técnico y organizativo que la ley exige demostrar: inventario de información, control de accesos, gestión de incidentes y capacitación del personal.
10 Reflexión final
La seguridad de la información no se mide por la cantidad de tecnología instalada, sino por la capacidad de una organización para conocer sus riesgos, decidir cómo gestionarlos y demostrarlo con evidencia sostenida en el tiempo.
Una auditoría ISO 27001 no busca encontrar un culpable. Busca confirmar que el sistema funciona, aprender de lo que todavía falla y dejar a la organización mejor preparada que antes de que el auditor entrara por la puerta.
Un control que nadie audita es apenas una intención documentada.
— Sobre auditorías de seguridad de la información e ISO/IEC 27001
Deja una respuesta