Categoría: Ciberseguridad y tecnología

Seguridad de la información, ISO/IEC 27000, IA y transformación digital.

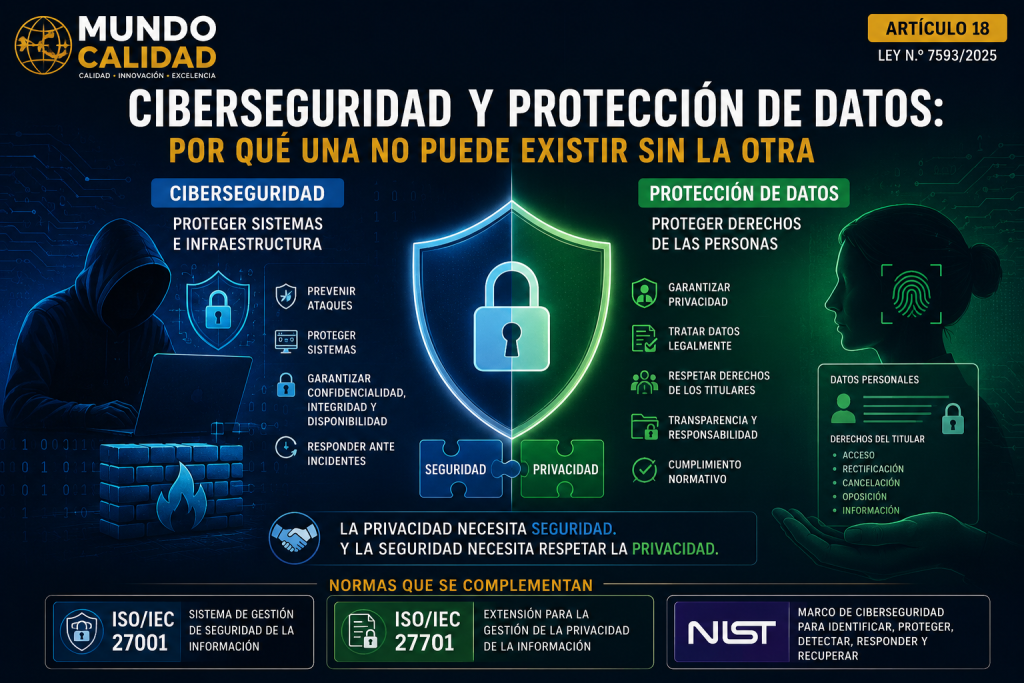
  • Ciberseguridad y protección de datos: por qué una no puede existir sin la otra

    Es común escuchar que ciberseguridad y protección de datos personales son exactamente lo mismo. Aunque ambas disciplinas están estrechamente relacionadas, sus objetivos son diferentes.


    Ciberseguridad y protección de datos: por qué una no puede existir sin la otra — Mundo Calidad (tono alterno)
    Mundo Calidad · Protección de datos ARTÍCULO 18 · LEY N.º 7593/2025
    Artículo

    Ciberseguridad y protección de datos: por qué una no puede existir sin la otra

    Es común escuchar que ciberseguridad y protección de datos personales son exactamente lo mismo. Aunque ambas disciplinas están estrechamente relacionadas, sus objetivos son diferentes.

    Comprender esta diferencia es fundamental para cualquier organización que quiera proteger su información y cumplir con la Ley N.º 7593/2025 de Protección de Datos Personales en Paraguay.

    La realidad es sencilla: no existe una verdadera protección de datos sin una adecuada ciberseguridad, y una estrategia de ciberseguridad pierde gran parte de su valor si no considera la protección de los datos personales.

    Primer concepto

    ¿Qué es la protección de datos personales?

    La protección de datos personales tiene como objetivo principal proteger los derechos y libertades de las personas respecto al tratamiento de su información.

    No se centra únicamente en la tecnología, sino en responder preguntas como:

    • ¿Qué datos personales recopila la organización?
    • ¿Para qué los utiliza?
    • ¿Cuenta con una base legal para tratarlos?
    • ¿Quién puede acceder a ellos?
    • ¿Cómo se garantiza la privacidad de los titulares?
    • ¿Cómo pueden las personas ejercer sus derechos de acceso, rectificación o eliminación?

    En otras palabras, la protección de datos busca asegurar que la información personal sea tratada de forma lícita, transparente y responsable.

    Segundo concepto

    ¿Qué es la ciberseguridad?

    La ciberseguridad tiene un enfoque diferente. Su finalidad es proteger los sistemas, redes, aplicaciones, dispositivos e infraestructura tecnológica frente a amenazas digitales.

    Su trabajo consiste en prevenir:

    • Ataques informáticos
    • Malware
    • Ransomware
    • Phishing
    • Robo de credenciales
    • Accesos no autorizados
    • Interrupciones del servicio
    • Pérdida o alteración de la información

    La ciberseguridad protege la infraestructura tecnológica sobre la cual se almacenan y procesan los datos.

    En contraste

    Dos objetivos distintos

    Aunque suelen confundirse, ambas disciplinas persiguen objetivos diferentes.

    Protección de datos
    Ciberseguridad
    Protege los derechos de las personas.
    Protege la infraestructura tecnológica.
    Se enfoca en la privacidad.
    Se enfoca en la seguridad informática.
    Regula cómo se utilizan los datos.
    Protege los sistemas donde esos datos se almacenan.
    Tiene un componente legal y organizacional.
    Tiene un componente técnico y operativo.
    La pregunta central

    ¿Por qué una no puede existir sin la otra?

    Imaginemos que una empresa cuenta con excelentes políticas de privacidad, contratos, procedimientos y avisos legales. Sin embargo, sus servidores son vulnerables y un atacante logra acceder a la base de datos de clientes. En ese caso, la organización habrá fallado en proteger la información.

    Ahora imaginemos el escenario contrario. La empresa dispone de tecnología de última generación, firewalls, monitoreo continuo y múltiples controles de seguridad. Pero recopila datos personales sin informar a los titulares, conserva información durante años sin justificación y comparte datos con terceros sin autorización. Tampoco estaría cumpliendo con la protección de datos personales.

    «La privacidad necesita seguridad. Y la seguridad necesita respetar la privacidad.» La conclusión es clara
    Los marcos que ordenan el terreno

    ISO/IEC 27001, ISO/IEC 27701 y NIST

    Ninguna de las dos disciplinas se construye desde cero: existen marcos y normas que ya ordenan el camino.

    ISO/IEC 27001

    El sistema de gestión de seguridad

    Establece los requisitos para implementar un Sistema de Gestión de Seguridad de la Información (SGSI). Su objetivo es proteger la confidencialidad, integridad y disponibilidad de la información mediante un enfoque basado en riesgos. Se enfoca principalmente en la seguridad de la información, no específicamente en la gestión de la privacidad.

    ISO/IEC 27701

    La extensión hacia la privacidad

    Amplía los requisitos de ISO/IEC 27001 incorporando controles específicos para la gestión de datos personales: permite gestionar información personal, definir responsabilidades sobre su tratamiento, atender los derechos de los titulares, controlar a los encargados del tratamiento y demostrar el cumplimiento de requisitos de privacidad.

    NIST Cybersecurity Framework

    Un enfoque complementario

    El National Institute of Standards and Technology organiza la gestión de la seguridad en cinco funciones: identificar, proteger, detectar, responder y recuperar. No reemplaza a las normas ISO, pero muchas organizaciones utilizan ambos enfoques de manera complementaria para construir programas de seguridad más robustos.

    Un ejemplo sencillo

    El caso de un hospital

    Pensemos en un hospital, donde ambas disciplinas trabajan juntas para proteger tanto a las personas como a la información.

    La protección de datos establece
    • Quién puede acceder a la historia clínica.
    • Durante cuánto tiempo puede conservarse.
    • Cómo debe obtenerse el consentimiento cuando corresponda.
    • Qué derechos tiene el paciente.
    La ciberseguridad se ocupa de
    • Impedir ataques a los servidores.
    • Proteger los equipos médicos conectados.
    • Evitar accesos no autorizados.
    • Mantener disponibles los sistemas clínicos.
    La reflexión de Mundo Calidad
    La ciberseguridad protege la infraestructura. La protección de datos protege los derechos. Juntas permiten construir organizaciones más seguras.

    En la era digital ya no alcanza con tener buenos sistemas informáticos ni con redactar políticas de privacidad. Las organizaciones necesitan integrar ambos enfoques para proteger lo más valioso que poseen: la confianza de las personas.

    Juntas, la ciberseguridad y la protección de datos permiten construir organizaciones más seguras, responsables y preparadas para afrontar los desafíos de la economía digital.

    MundoCalidad
    Artículo 18 · Ciberseguridad y protección de datos
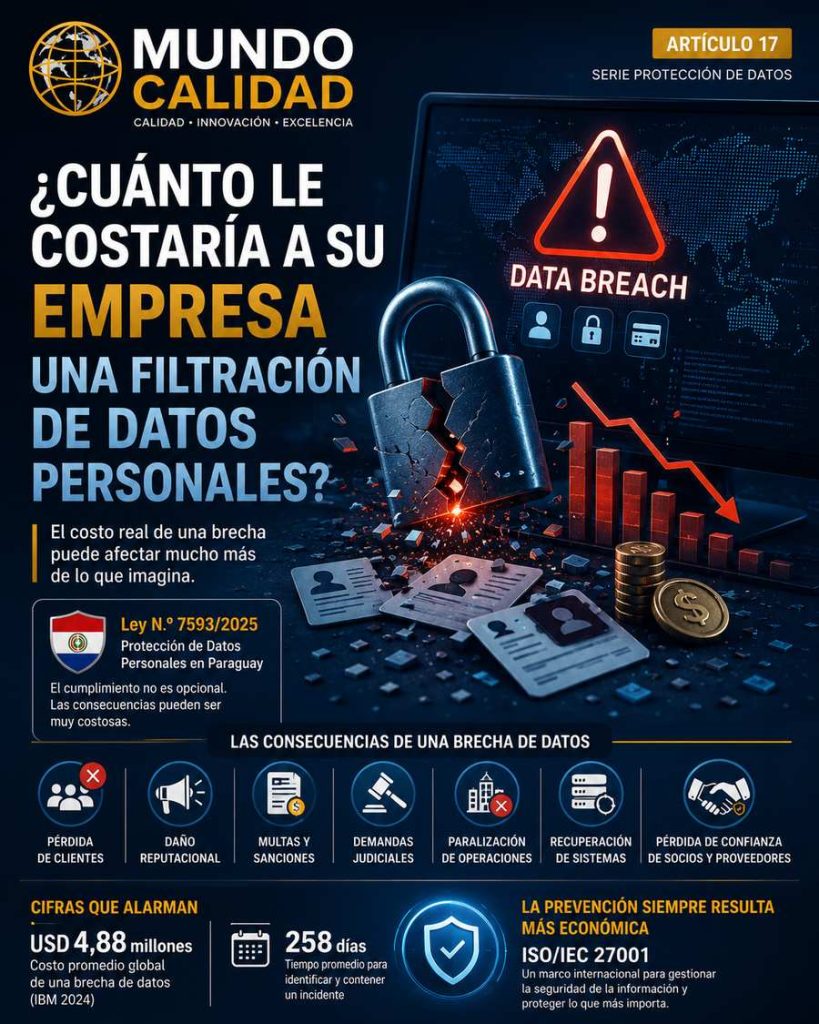
  • ¿Cuánto le costaría a su empresa una filtración de datos personales?

    Durante años la ciberseguridad se trató como un gasto postergable. La realidad demuestra lo contrario: el verdadero costo aparece recién cuando ocurre la filtración.


    ¿Cuánto le costaría a su empresa una filtración de datos personales? — Mundo Calidad
    Mundo Calidad · Serie Protección de Datos Expediente N.º 7593/2025 — PY
    Análisis de riesgo

    ¿Cuánto le costaría a su empresa una filtración de datos personales?

    Durante años la ciberseguridad se trató como un gasto postergable. La realidad demuestra lo contrario: el verdadero costo aparece recién cuando ocurre la filtración.

    Una brecha de datos ya no representa únicamente un problema informático. Hoy puede comprometer la continuidad del negocio, afectar la confianza de los clientes e incluso poner en riesgo la supervivencia de una organización.

    Marco legal

    Con la entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales en Paraguay, las empresas deberán demostrar que adoptan medidas razonables para proteger la información que administran. No hacerlo puede tener consecuencias mucho más costosas que implementar un sistema preventivo.

    ¿Qué ocurre cuando una empresa sufre una filtración de datos?

    Una filtración puede originarse por múltiples causas, y sin importar el origen, el impacto suele extenderse a prácticamente todas las áreas de la organización.

    • Ataque informático
    • Correo de phishing
    • Empleado descuidado
    • Proveedor comprometido
    • Mala configuración de sistemas
    Registro de consecuencias

    Siete frentes que se abren a la vez

    No ocurren en secuencia: se activan simultáneamente desde el momento en que se detecta el incidente.

    01

    Pérdida de clientes

    Cuando los clientes descubren que sus datos fueron expuestos, empiezan a dudar de la empresa. Estudios internacionales muestran que buena parte deja de operar con organizaciones que sufrieron incidentes graves, sobre todo si perciben demora o falta de transparencia en la respuesta.

    02

    Daño reputacional

    La reputación tarda décadas en construirse y horas en deteriorarse: redes sociales, medios, clientes afectados y reguladores pueden difundir un incidente con rapidez. Se recupera con tiempo, transparencia y evidencia de aprendizaje, no solo con dinero.

    03

    Multas y sanciones

    El incumplimiento de las obligaciones legales puede derivar en multas económicas, investigaciones administrativas, restricciones operativas y supervisión regulatoria. En Paraguay, la Ley N.º 7593/2025 fija ese marco de exigencia.

    04

    Demandas judiciales

    Las personas afectadas pueden reclamar por los daños sufridos: demandas civiles, indemnizaciones, costos legales y acuerdos extrajudiciales que se multiplican rápidamente en incidentes masivos.

    05

    Paralización de operaciones

    El problema no es solo la información perdida, sino dejar de operar: detener sistemas, aislar servidores, suspender plataformas y reconstruir infraestructura. Mientras tanto no se factura, no se atiende y no se cumplen contratos.

    06

    Recuperación de sistemas

    Investigar el origen, restaurar respaldos, reconstruir servidores y contratar especialistas suele costar más que lo que hubiera costado prevenir el incidente desde el principio.

    07

    Pérdida de confianza de socios

    Inversionistas, entidades financieras, proveedores y aliados también observan la respuesta de la empresa. Los antecedentes de filtraciones dificultan conseguir contratos, licitaciones e inversión futura.

    Cifras internacionales

    Lo que reporta el IBM Cost of a Data Breach Report 2024

    USD 4,88M
    Costo promedio global de una brecha de datos — el valor más alto registrado hasta la fecha.
    258 días
    Tiempo promedio para identificar y contener un incidente.

    Fuente: IBM Cost of a Data Breach Report, 2024.

    Las organizaciones que cuentan con planes de respuesta, controles de seguridad y procesos maduros reducen de forma significativa tanto los costos como el tiempo de recuperación. Aunque estas cifras corresponden a un promedio internacional, reflejan una realidad común: el costo de una brecha supera ampliamente el costo de la prevención.

    Programa de prevenciónInversión acotada
    Filtración de datosCosto promedio: USD 4,88M
    Norma de referencia

    El papel de ISO/IEC 27001

    La norma proporciona un marco internacional para gestionar la seguridad de la información mediante un Sistema de Gestión de Seguridad de la Información (SGSI). Su implementación permite:

    • Identificar riesgos antes de que se conviertan en incidentes
    • Establecer controles adecuados
    • Proteger confidencialidad, integridad y disponibilidad
    • Fortalecer la respuesta ante incidentes
    • Demostrar compromiso frente a clientes y autoridades
    • Reducir probabilidad e impacto de una brecha
    La reflexión de Mundo Calidad
    ¿Cuánto le costaría a su empresa perder la confianza de sus clientes, detener sus operaciones y enfrentar una filtración de datos personales?

    Muchas empresas preguntan cuánto cuesta implementar medidas de protección de datos. Esa no es la verdadera pregunta.

    La seguridad de la información ya no es solo un tema tecnológico. Es una decisión estratégica que protege la continuidad del negocio, la reputación de la organización y el futuro de la empresa.

    MundoCalidad
    Ley N.º 7593/2025 · Paraguay
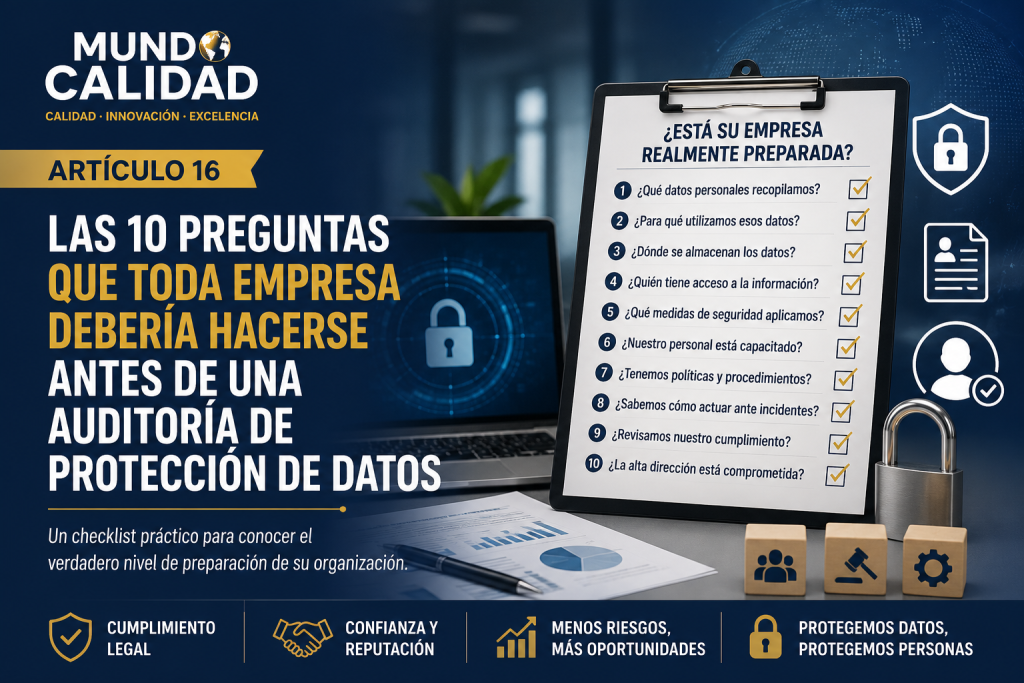
  • Las 10 preguntas que toda empresa debería hacerse antes de una auditoría de protección de datos

    Un checklist práctico para conocer el verdadero nivel de preparación de su organización.


    Las 10 preguntas antes de una auditoría de protección de datos · Ley N.º 7593/2025
    Artículo 16 · Ley N.º 7593/2025 · Paraguay

    Las 10 preguntas que toda empresa debería hacerse antes de una auditoría de protección de datos

    Un checklist práctico para conocer el verdadero nivel de preparación de su organización.

    LEY N.º 7593 / 2025 AUTOEVALUACIÓN · PY CHECKLIST

    Durante los últimos meses hemos analizado cómo la Ley N.º 7593/2025 de Protección de Datos Personales transformará la forma en que las organizaciones paraguayas recopilan, utilizan, almacenan y protegen la información de las personas.

    Sin embargo, una pregunta sigue siendo común entre empresarios, gerentes y responsables de cumplimiento: ¿estamos realmente preparados para una auditoría de protección de datos?

    La respuesta no siempre depende del tamaño de la empresa. Una organización pequeña puede estar mucho mejor preparada que una gran compañía si ha implementado procesos claros, ha capacitado a su personal y conoce exactamente cómo gestiona la información personal.

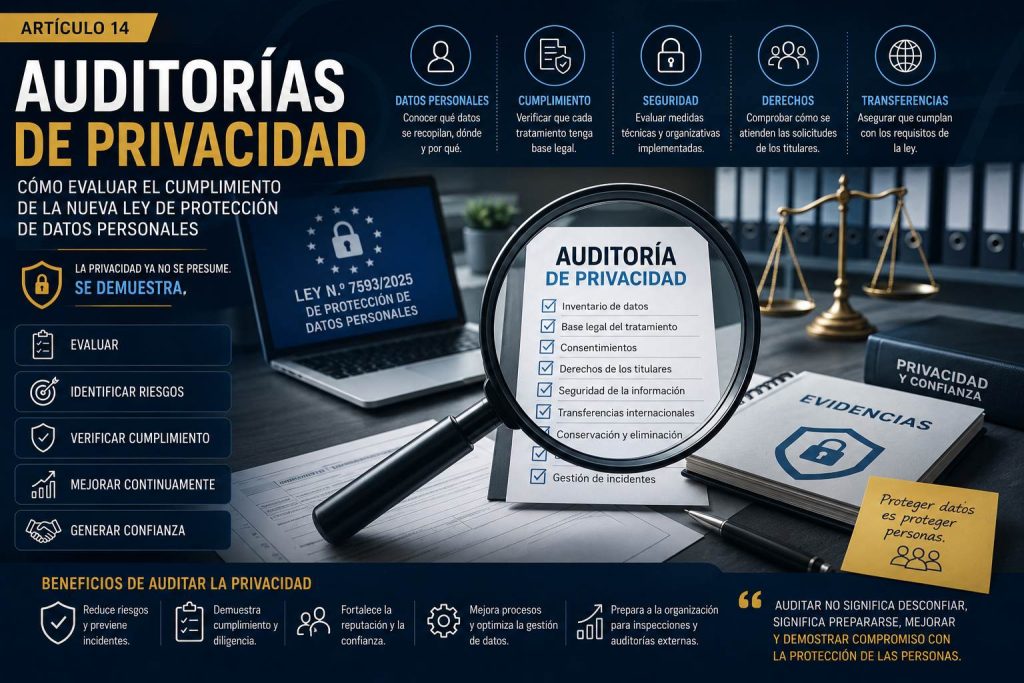
    Una auditoría no busca encontrar culpables. Su verdadero objetivo es verificar que la organización conoce sus responsabilidades, administra adecuadamente los datos personales y puede demostrar que cumple con la legislación vigente.

    Si su empresa puede responder afirmativamente a la mayoría de las preguntas siguientes, estará dando pasos importantes hacia el cumplimiento de la Ley N.º 7593/2025.

    El checklist de preparación

    10 preguntas
    1. ¿Sabemos exactamente qué datos personales recopilamos?

      El primer paso consiste en conocer qué información posee la organización. Muchas empresas almacenan datos sin siquiera ser conscientes de ello: clientes, proveedores, colaboradores, postulantes, visitantes, usuarios del sitio web, registros biométricos, cámaras de videovigilancia y bases de datos comerciales son solo algunos ejemplos.

      Si no sabemos qué datos tenemos, difícilmente podremos protegerlos.

    2. ¿Conocemos para qué utilizamos esos datos?

      Toda información personal debe tener una finalidad específica, legítima y claramente definida. No es recomendable recopilar información «por si algún día resulta útil»: cada dato debe responder a una necesidad real del negocio y utilizarse únicamente para ese propósito.

    3. ¿Sabemos dónde se encuentra almacenada la información?

      Hoy los datos pueden encontrarse en muchos lugares a la vez:

      • computadoras y servidores propios
      • servicios en la nube
      • teléfonos móviles y correos electrónicos
      • hojas de cálculo y sistemas ERP
      • archivos físicos

      La organización debe tener un inventario claro que permita localizar fácilmente toda la información personal que administra.

    4. ¿Quién tiene acceso a los datos personales?

      Uno de los errores más frecuentes consiste en otorgar acceso a más personas de las necesarias. Una auditoría evaluará si cada colaborador accede únicamente a la información indispensable para realizar su trabajo. Controlar los permisos reduce significativamente el riesgo de incidentes.

    5. ¿Contamos con medidas adecuadas para proteger la información?

      No basta con tener antivirus instalado. Una organización debería evaluar aspectos como:

      • contraseñas robustas y autenticación multifactor
      • respaldos periódicos y cifrado de información
      • control de accesos y protección física
      • actualización de sistemas y monitoreo de incidentes

      La seguridad técnica constituye uno de los pilares fundamentales de una adecuada gestión de datos personales.

    6. ¿Nuestro personal sabe cómo actuar frente a la protección de datos?

      Las personas siguen siendo el principal factor de riesgo. Una buena política de privacidad pierde efectividad si los colaboradores desconocen cómo aplicarla. Toda organización debería capacitar periódicamente a su personal sobre confidencialidad, uso correcto de la información, atención de solicitudes de los titulares, prevención de incidentes y buenas prácticas digitales.

      Una empresa preparada comienza por personas preparadas.

    7. ¿Tenemos políticas y procedimientos documentados?

      La Ley N.º 7593/2025 exigirá demostrar el cumplimiento. Por ello, las organizaciones deberían contar con documentación que respalde sus procesos: política de protección de datos, inventario de tratamientos, procedimientos para ejercer derechos, gestión de incidentes, conservación y eliminación de información, y gestión de proveedores.

      Lo que no está documentado será muy difícil demostrar durante una auditoría.

    8. ¿Sabemos cómo actuar si ocurre una filtración de datos?

      Ninguna organización está completamente exenta de sufrir un incidente. Lo importante es estar preparada. Toda empresa debería contar con un procedimiento que permita detectar rápidamente el incidente, contenerlo, evaluar el impacto, documentar lo ocurrido, implementar acciones correctivas y prevenir que vuelva a repetirse.

      La rapidez de respuesta puede marcar una enorme diferencia.

    9. ¿Revisamos periódicamente nuestro cumplimiento?

      La protección de datos no es un proyecto que termina una vez implementado. Las organizaciones evolucionan constantemente: cambian procesos, tecnologías, proveedores y riesgos. Por ello resulta indispensable realizar revisiones periódicas mediante auditorías internas, evaluaciones de cumplimiento y mejoras continuas.

      La prevención siempre resulta menos costosa que la corrección.

    10. ¿La alta dirección está comprometida con la protección de datos?

      El éxito de cualquier sistema de gestión depende del liderazgo. Cuando la dirección demuestra compromiso, asigna recursos, establece responsabilidades y participa activamente en la toma de decisiones, toda la organización comprende que la protección de datos forma parte de la estrategia empresarial.

      La privacidad no es responsabilidad exclusiva del área informática o jurídica: es un compromiso institucional.

    Autoevaluación rápida

    Antes de seguir adelante, haga un ejercicio sencillo. Marque Sí, Parcialmente o No para cada pregunta y revise la interpretación al final de la tabla.

    PreguntaSíParcialmenteNo
    ¿Conocemos todos los datos personales que administramos?
    ¿Existe una finalidad definida para cada tratamiento?
    ¿Sabemos dónde se almacena toda la información?
    ¿Los accesos están correctamente controlados?
    ¿Contamos con medidas de seguridad suficientes?
    ¿Nuestro personal está capacitado?
    ¿Disponemos de políticas y procedimientos documentados?
    ¿Existe un plan para responder ante incidentes?
    ¿Realizamos auditorías o revisiones periódicas?
    ¿La dirección lidera el proceso de cumplimiento?

    Interpretación de resultados

    8 – 10 «Sí»

    Su organización muestra un buen nivel de preparación frente a una auditoría.

    5 – 7 «Sí»

    Existen avances importantes, pero aún hay aspectos por fortalecer antes de la auditoría.

    Menos de 5

    Es recomendable iniciar cuanto antes un plan de adecuación a la Ley N.º 7593/2025.

    La lección de Mundo Calidad

    Las auditorías no deberían generar temor. Deberían convertirse en una oportunidad para conocer mejor la organización, corregir debilidades y fortalecer la confianza de quienes depositan sus datos personales en ella.

    Prepararse antes de una auditoría no significa únicamente cumplir con la Ley N.º 7593/2025. Significa construir procesos más ordenados, decisiones mejor fundamentadas y una organización más segura, transparente y competitiva.

    Para recordar

    Las empresas que mejor conocen sus datos son también las que mejor protegen a las personas.

    Próximo paso

    Convertir el checklist en un plan de acción

    Responder estas diez preguntas no solo permite prepararse para una futura auditoría: también ayuda a identificar oportunidades de mejora, fortalecer la confianza de clientes y colaboradores, reducir riesgos y consolidar una cultura organizacional basada en la transparencia y la responsabilidad.

    Este artículo tiene fines informativos y de orientación general sobre buenas prácticas de protección de datos; no constituye asesoramiento legal. Para la interpretación y aplicación específica de la Ley N.º 7593/2025 a su organización, se recomienda consultar con un asesor legal.

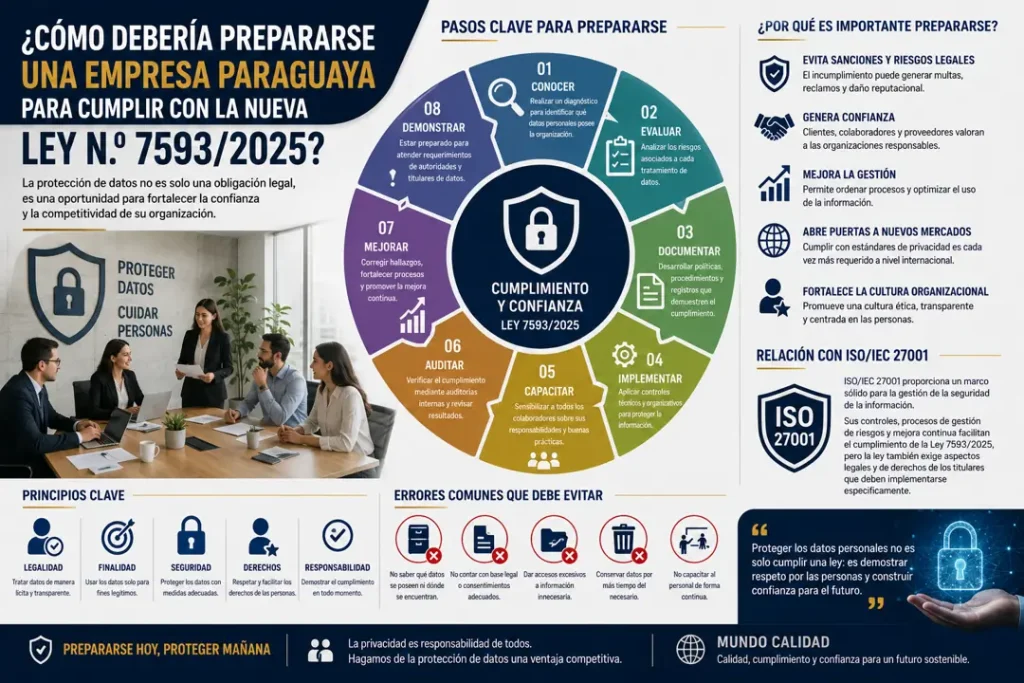
  • ¿Cómo debería prepararse una empresa paraguaya para cumplir con la nueva ley de protección de datos?


    Ley N.º 7593/2025 · Guía de preparación para empresas paraguayas
    Ley N.º 7593/2025 · Paraguay

    ¿Cómo debería prepararse una empresa paraguaya para cumplir con la nueva ley de protección de datos?

    Del cumplimiento legal a una verdadera cultura de protección de datos.

    LEY N.º 7593 / 2025 PROTECCIÓN DE DATOS · PY ADECUACIÓN

    Durante muchos años, la protección de los datos personales fue considerada un asunto secundario dentro de las organizaciones. En la mayoría de los casos, la información de clientes, colaboradores y proveedores era almacenada, compartida y utilizada sin que existieran procesos claramente definidos sobre quién podía acceder a ella, cuánto tiempo debía conservarse o qué medidas debían adoptarse para protegerla.

    Sin embargo, la transformación digital ha cambiado completamente este escenario. Hoy, prácticamente todas las empresas —independientemente de su tamaño o sector— recopilan información personal todos los días. Desde un formulario de contacto en una página web hasta una factura, un currículum vitae, un registro biométrico o una cámara de videovigilancia, los datos personales forman parte del funcionamiento cotidiano de cualquier organización.

    Con la entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales, Paraguay inicia una nueva etapa en la que las organizaciones deberán demostrar que administran esa información de manera responsable, transparente y segura.

    Cumplir con la ley no consistirá únicamente en modificar algunos formularios o agregar una política de privacidad en el sitio web. Será necesario revisar procesos, capacitar personas, fortalecer la seguridad de la información y establecer una verdadera cultura organizacional orientada a proteger los derechos de las personas.

    Las empresas que comiencen esta preparación desde ahora tendrán una ventaja importante frente a aquellas que esperen hasta el último momento.

    ¿Por qué una empresa debería prepararse desde hoy?

    Muchas organizaciones piensan que todavía falta tiempo para la plena aplicación de la ley y que la adecuación puede realizarse rápidamente. La experiencia internacional demuestra exactamente lo contrario.

    En países donde se implementaron normas similares, las organizaciones necesitaron varios meses e incluso años para adaptar completamente sus procesos. ¿Por qué? Porque proteger datos personales implica modificar la forma en que trabaja prácticamente toda la empresa. No se trata únicamente de instalar nuevas herramientas tecnológicas: se trata de cambiar procedimientos, responsabilidades, controles y hábitos de trabajo.

    Esperar hasta el último momento suele generar mayores costos, decisiones apresuradas y un mayor riesgo de incumplimiento. En cambio, comenzar con anticipación permite planificar cada etapa, distribuir recursos y construir un sistema sólido y sostenible.

    Un cambio de mentalidad

    Prepararse no solo reduce el riesgo de sanciones: también fortalece la confianza de clientes, proveedores, inversionistas y colaboradores. Hoy la privacidad se ha convertido en un elemento de competitividad. Las personas prefieren organizaciones que demuestran responsabilidad en el tratamiento de su información.

    La hoja de ruta hacia el cumplimiento

    8 pasos

    No es posible proteger aquello que no se conoce. Por eso, la adecuación a la Ley N.º 7593/2025 conviene abordarla como un proceso ordenado, con responsables y plazos claros para cada etapa.

    PasoEtapaQué implica
    01Diagnóstico

    Relevar cómo circulan los datos personales dentro de la empresa. Muchas organizaciones descubren que la información está dispersa en planillas sueltas, facturación, correo, WhatsApp Business, RR.HH., cámaras de videovigilancia, formularios web y hasta carpetas físicas.

    02Mapeo y clasificación

    Clasificar el tipo de datos (identificativos, laborales, financieros, biométricos, de salud), su finalidad, responsable y plazo de conservación en un Registro de Actividades de Tratamiento (RAT).

    03Base legal y consentimiento

    Determinar el fundamento de cada tratamiento —consentimiento, contrato, obligación legal, interés legítimo— y ajustar formularios, cláusulas y avisos de privacidad.

    04Responsable de datos

    Designar una persona o equipo que centralice la estrategia de cumplimiento y actúe como punto de contacto ante la autoridad y los titulares.

    05Seguridad técnica

    Implementar cifrado, control de accesos, copias de respaldo, políticas de contraseñas y acuerdos de confidencialidad con proveedores, proporcionales al riesgo de los datos.

    06Derechos de los titulares

    Habilitar un canal y un procedimiento interno para atender solicitudes de acceso, rectificación, cancelación, oposición y portabilidad dentro de los plazos legales.

    07Gestión de incidentes

    Definir un protocolo de detección, contención y, cuando corresponda, notificación a la autoridad y a los afectados ante una brecha de seguridad.

    08Capacitación y cultura

    Formar a quienes atienden clientes, administran sistemas o gestionan personal, para que el cumplimiento sea una práctica cotidiana y no solo un documento.

    Dónde suelen esconderse los datos personales

    Antes de avanzar con el mapeo formal, conviene revisar estas fuentes habituales de información personal dentro de una empresa típica:

    ÁreaDónde suelen estar los datos
    Comercial

    Formularios web, CRM, facturación, cotizaciones

    Recursos humanos

    Legajos, currículums, datos biométricos de acceso

    Comunicaciones

    Correo electrónico, WhatsApp Business, call center

    Infraestructura

    Cámaras de videovigilancia, control de accesos

    Proveedores

    Contratos, plataformas en la nube, terceros externos

    Marketing

    Bases de datos de campañas, redes sociales, newsletters

    Sanciones y régimen de fiscalización

    Como en la mayoría de las leyes de protección de datos de la región, se espera que la autoridad de aplicación en Paraguay quede facultada para fiscalizar a las empresas, recibir denuncias de los titulares y aplicar sanciones graduadas según la gravedad y reincidencia del incumplimiento, que pueden ir desde apercibimientos hasta multas económicas.

    Por eso conviene revisar periódicamente el estado de la reglamentación y los criterios que vaya publicando la autoridad de aplicación, ya que suelen precisar plazos, montos y procedimientos que la ley general no detalla.

    Un cronograma sugerido

    Ninguna empresa se adecúa de un día para otro. Un cronograma realista suele organizarse en tres tramos:

    PeríodoFocoActividades
    Mes 1–3Diagnóstico y gobernanza

    Relevamiento de datos, designación del responsable interno y priorización de riesgos más urgentes.

    Mes 3–6Documentación y procesos

    Registro de actividades de tratamiento, actualización de contratos, políticas de privacidad y consentimientos.

    Mes 6–12Seguridad y cultura

    Implementación de controles técnicos, protocolo de incidentes, capacitación general y auditoría interna de cierre.

    La privacidad como ventaja competitiva

    Adecuarse a la Ley N.º 7593/2025 no debería entenderse como un trámite defensivo frente a una posible sanción, sino como una oportunidad para ordenar procesos internos que muchas veces ya estaban pendientes de revisión. Las empresas que logren transformar esta exigencia legal en una práctica genuina de cuidado de la información construirán, con el tiempo, un activo de confianza difícil de igualar por quienes recién empiecen a reaccionar cuando la fiscalización ya haya comenzado.

    Próximo paso

    Empezar por el diagnóstico

    El punto de partida más útil para cualquier organización es siempre el mismo: entender qué datos personales maneja hoy, dónde están y quién es responsable de cada uno. Todo lo demás se construye sobre esa base.

    Este artículo tiene fines informativos y de orientación general sobre buenas prácticas de protección de datos; no constituye asesoramiento legal. Para la interpretación y aplicación específica de la Ley N.º 7593/2025 a su organización, se recomienda consultar con un asesor legal.

  • Auditorías de Privacidad: ¿Está realmente preparada su organización para cumplir la nueva Ley de Protección de Datos?

    La certificación no evalúa cuántos antivirus tiene una organización. Evalúa si existe un sistema real, documentado y verificable para gestionar los riesgos sobre su información más sensible.


    ISO/IEC 27001: cuando la seguridad de la información deja de ser una promesa
    Guía técnica · Seguridad de la información

    ISO/IEC 27001: cuando la seguridad de la información deja de ser una promesa

    La certificación no evalúa cuántos antivirus tiene una organización. Evalúa si existe un sistema real, documentado y verificable para gestionar los riesgos sobre su información más sensible.

    Norma · ISO/IEC 27001:2022 Alcance · SGSI y Anexo A Relación · Ley N.º 7593/2025 de Protección de Datos
    Matriz de controles · estado

    SGSI Resumen ejecutivo

    Decir «protegemos la información» ya no alcanza. Frente a clientes, socios comerciales y autoridades, lo que cuenta es poder demostrarlo con un sistema documentado, controles verificables y evidencia de mejora continua.

    ISO/IEC 27001 es la norma internacional que define los requisitos para establecer, implementar, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). No es un conjunto de herramientas técnicas, sino un marco de gestión: identifica riesgos, define controles proporcionales a esos riesgos y exige revisarlos de forma periódica.

    En Paraguay, este marco cobra especial relevancia con la entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales. La norma no sustituye a la ley, pero ofrece a las organizaciones una estructura probada para cumplir muchas de sus exigencias en materia de seguridad técnica y organizativa.


    01 ¿Qué es exactamente ISO/IEC 27001?

    ISO/IEC 27001 no certifica un producto ni una herramienta de software. Certifica un sistema de gestión: la forma en que una organización identifica sus activos de información, evalúa los riesgos que los amenazan y decide, de manera consciente y documentada, qué controles aplicar para reducir esos riesgos a un nivel aceptable.

    Una auditoría bajo esta norma responde, en el fondo, la misma pregunta que cualquier auditoría de privacidad: ¿la organización gestiona la seguridad de su información de manera efectiva, o simplemente cree que lo hace?


    02 El ciclo de mejora continua

    El SGSI se sostiene sobre un ciclo de gestión que nunca se da por terminado. No existe un estado final de «seguridad completa»: existe un proceso permanente de planificación, ejecución, verificación y ajuste.

    PLANIFICAR
    Plan
    Definir el alcance del SGSI, identificar activos y evaluar riesgos.
    HACER
    Do
    Implementar los controles seleccionados y capacitar al personal.
    VERIFICAR
    Check
    Auditar, medir indicadores y detectar desviaciones o incidentes.
    ACTUAR
    Act
    Corregir, actualizar riesgos y mejorar el sistema de forma continua.

    Una auditoría, interna o de certificación, ocurre precisamente en la etapa de verificación: es el momento en que el sistema se pone a prueba frente a la realidad.


    03 Los cuatro dominios del Anexo A

    La versión 2022 de la norma organiza sus 93 controles de referencia en cuatro grandes dominios. Una auditoría revisa evidencia de cada uno de ellos, no solo los aspectos técnicos.

    37 controles
    Organizacionales
    Políticas, roles, gestión de proveedores, clasificación de la información y respuesta a incidentes.
    8 controles
    De personas
    Verificación previa a la contratación, capacitación, confidencialidad y procesos disciplinarios.
    14 controles
    Físicos
    Seguridad de oficinas, control de acceso, protección de equipos y eliminación segura de soportes.
    34 controles
    Tecnológicos
    Control de accesos, criptografía, seguridad de redes, desarrollo seguro y gestión de vulnerabilidades.

    La cantidad de controles por dominio corresponde a la estructura de referencia de ISO/IEC 27001:2022, Anexo A.


    04 ¿Qué revisa realmente una auditoría?

    Al igual que ocurre con una auditoría de privacidad, una auditoría ISO 27001 recorre todo el ciclo de gestión de la información, no solo la infraestructura tecnológica.

    Aspecto evaluadoObjetivo
    Alcance del SGSIConfirmar qué procesos, sistemas y ubicaciones están cubiertos.
    Evaluación de riesgosVerificar que los riesgos estén identificados, valorados y actualizados.
    Declaración de aplicabilidadRevisar qué controles del Anexo A se aplican y por qué.
    Políticas de seguridadComprobar que existan, estén aprobadas y se difundan al personal.
    Control de accesosEvaluar cómo se otorgan, revisan y revocan los permisos.
    Gestión de incidentesRevisar procedimientos de detección, respuesta y aprendizaje.
    Continuidad del negocioVerificar planes de respaldo y recuperación ante interrupciones.
    Auditorías internas previasConfirmar que las no conformidades anteriores fueron corregidas.

    05 Auditoría interna vs. auditoría de certificación

    No todas las auditorías cumplen la misma función. Distinguirlas ayuda a planificar el camino hacia la certificación con menos sorpresas.

    Auditoría interna

    La realiza la propia organización o un consultor externo, con frecuencia periódica. Sirve para detectar desviaciones antes de una evaluación formal.

    Auditoría de certificación (Etapa 1)

    El organismo certificador revisa la documentación del SGSI: políticas, alcance, análisis de riesgos y declaración de aplicabilidad.

    Auditoría de certificación (Etapa 2)

    Se evalúa la implementación real de los controles mediante entrevistas, muestreo de evidencia y observación directa de los procesos.

    Auditoría de seguimiento

    Una vez certificada, la organización recibe visitas anuales para confirmar que el SGSI se mantiene vivo y sigue mejorando.


    06 Áreas de la organización involucradas

    Al igual que la protección de datos personales, la seguridad de la información no es un asunto exclusivo del equipo de Tecnología.

    • Recursos Humanos
    • Legal y cumplimiento
    • Infraestructura de TI
    • Desarrollo de software
    • Atención al cliente
    • Compras y proveedores
    • Instalaciones y seguridad física
    • Continuidad del negocio

    07 Hallazgos frecuentes

    En organizaciones que recién comienzan a prepararse, las no conformidades suelen repetirse:

    HallazgoRiesgo asociado
    Inventario de activos incompletoInformación crítica sin propietario ni control definido.
    Análisis de riesgos desactualizadoDecisiones de seguridad basadas en un escenario que ya cambió.
    Accesos no revisados periódicamentePermisos activos de personal que ya no los necesita.
    Falta de evidencia de capacitaciónPersonal expuesto a phishing e ingeniería social.
    Contratos sin cláusulas de seguridadProveedores sin obligaciones claras frente a un incidente.
    Planes de continuidad no probadosRecuperación incierta frente a un incidente real.

    08 Beneficios de auditar y certificar

    4
    Dominios del Anexo A que ordenan la gestión: organizacionales, personas, físicos y tecnológicos.
    93
    Controles de referencia disponibles para seleccionar según el nivel de riesgo real de la organización.
    1 ciclo
    La mejora continua no tiene línea de llegada: cada auditoría reinicia el ciclo Plan-Do-Check-Act.

    Cifras de referencia según la estructura oficial de ISO/IEC 27001:2022.


    09 El puente con la Ley de Protección de Datos

    La Ley N.º 7593/2025 exige «medidas técnicas y organizativas» proporcionales al riesgo, sin imponer una norma técnica específica. ISO/IEC 27001 ofrece exactamente ese marco: una metodología probada para identificar riesgos sobre datos personales, seleccionar controles y documentar evidencia de cumplimiento.

    Punto de encuentro

    Un SGSI certificado no garantiza automáticamente el cumplimiento legal, pero cubre gran parte del terreno técnico y organizativo que la ley exige demostrar: inventario de información, control de accesos, gestión de incidentes y capacitación del personal.


    10 Reflexión final

    La seguridad de la información no se mide por la cantidad de tecnología instalada, sino por la capacidad de una organización para conocer sus riesgos, decidir cómo gestionarlos y demostrarlo con evidencia sostenida en el tiempo.

    Una auditoría ISO 27001 no busca encontrar un culpable. Busca confirmar que el sistema funciona, aprender de lo que todavía falla y dejar a la organización mejor preparada que antes de que el auditor entrara por la puerta.

    Un control que nadie audita es apenas una intención documentada.

    — Sobre auditorías de seguridad de la información e ISO/IEC 27001

    Guía Técnica · Seguridad de la Información · ISO/IEC 27001 · Gestión de Riesgos
  • ¿Será obligatorio contar con un Delegado de Protección de Datos en Paraguay?

    La Ley N.º 7593/2025 exige una gestión de la privacidad organizada, documentada y permanente. En ese escenario aparece una figura clave: el Delegado de Protección de Datos, o DPO. ¿Todas las empresas deberán tenerlo?


    ¿Será obligatorio contar con un Delegado de Protección de Datos en Paraguay?
    Cumplimiento y privacidad · Ley N.º 7593/2025

    ¿Será obligatorio contar con un Delegado de Protección de Datos en Paraguay?

    La Ley N.º 7593/2025 exige una gestión de la privacidad organizada, documentada y permanente. En ese escenario aparece una figura clave: el Delegado de Protección de Datos, o DPO. ¿Todas las empresas deberán tenerlo?

    Alcance · Organizaciones que tratan datos personales en Paraguay Exige · Supervisión, documentación y responsabilidad Marco legal · Ley N.º 7593/2025

    00 Resumen ejecutivo

    La entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales introduce una nueva etapa para las organizaciones paraguayas: la privacidad deja de ser un tema secundario, vinculado solo a avisos legales o cláusulas en formularios.

    Las empresas deberán identificar qué datos recopilan, para qué los utilizan, con quién los comparten, durante cuánto tiempo los conservan y cómo responden ante los derechos de las personas. En este nuevo escenario aparece una figura clave: el Delegado de Protección de Datos, también conocido internacionalmente como DPO (Data Protection Officer).

    Su función no es simplemente «controlar documentos». Su papel es acompañar a la organización para que la privacidad forme parte de la toma de decisiones, de los procesos internos, de los sistemas tecnológicos y de la cultura organizacional. La gran pregunta es inevitable: ¿todas las empresas paraguayas estarán obligadas a contar con un Delegado de Protección de Datos?


    01 La privacidad ya no puede gestionarse de forma improvisada

    Durante años, muchas organizaciones recopilaron datos personales sin contar con reglas claras: currículums recibidos por correo, bases de datos comerciales, registros de clientes, imágenes de cámaras de seguridad, datos biométricos, contratos laborales, formularios web, campañas de marketing, copias de documentos de identidad, información médica. Todo esto forma parte del funcionamiento diario de una organización.

    El problema aparece cuando esos datos se administran sin políticas, sin responsables definidos, sin controles de acceso, sin plazos de conservación y sin procedimientos para responder a los titulares. La nueva ley cambia ese escenario: a partir de ahora, las organizaciones deberán demostrar que gestionan la información personal con responsabilidad. Y allí el Delegado de Protección de Datos puede convertirse en una pieza fundamental.


    02 ¿Qué es un Delegado de Protección de Datos?

    El Delegado de Protección de Datos es la persona encargada de orientar, supervisar y acompañar el cumplimiento de las obligaciones relacionadas con la protección de datos personales dentro de una organización. No es simplemente un cargo administrativo, tampoco es únicamente un asesor jurídico: es una figura transversal que conecta distintas áreas de la empresa.

    ÁreaRelación con el Delegado
    DirecciónDefine prioridades y recursos
    TecnologíaImplementa medidas de seguridad
    Recursos HumanosGestiona datos del personal
    MarketingTrata bases comerciales y consentimiento
    LegalInterpreta obligaciones normativas
    CalidadDocumenta procesos y evidencias
    SeguridadGestiona cámaras, accesos y biometría
    ComprasEvalúa proveedores tecnológicos

    El Delegado actúa como un punto de referencia interno para que la organización no gestione la privacidad de forma dispersa.


    03 ¿Será obligatorio para todas las empresas?

    No necesariamente. En la mayoría de legislaciones modernas, la designación de un Delegado de Protección de Datos suele depender del tipo de organización, del volumen de datos tratados, de la naturaleza de la información y del nivel de riesgo para los titulares. En Paraguay, la aplicación concreta dependerá de la reglamentación y de los criterios que establezca la autoridad competente.

    Es razonable pensar que no todas las microempresas o pequeños comercios tendrán la misma obligación que un banco, una clínica, una aseguradora, una universidad o una empresa tecnológica que trata datos de miles de personas.

    • ¿Estoy obligado a tener un Delegado?
    • ¿Mi organización trata datos personales de una forma que requiere supervisión especializada?
    FactorPregunta clave
    Volumen de datos¿Tratamos información de muchas personas?
    Datos sensibles¿Manejamos salud, biometría, menores o datos financieros?
    Monitoreo habitual¿Utilizamos cámaras, seguimiento digital o perfiles?
    Tecnología¿Usamos IA, CRM, cloud, biometría o plataformas internacionales?
    Riesgo¿Un incidente podría afectar gravemente a las personas?
    Sector¿Operamos en salud, finanzas, educación, tecnología o seguridad?

    04 Empresas que deberían prestar especial atención

    Algunas organizaciones probablemente estarán más expuestas a la necesidad de contar con esta figura, ya sea por obligación legal futura o por conveniencia estratégica.

    SectorMotivo principal
    SaludTrata datos médicos y sensibles
    FinanzasManeja información económica y crediticia
    EducaciónGestiona datos de estudiantes y familias
    RR.HH. tercerizadoAdministra información laboral de terceros
    Seguridad privadaUsa cámaras, accesos y datos de vigilancia
    Marketing digitalTrata bases de datos y perfiles comerciales
    TecnologíaAdministra plataformas, usuarios y datos en la nube
    E-commerceGestiona clientes, pagos y comportamiento digital
    AseguradorasTrata información financiera, médica y contractual
    Organismos públicosAdministra datos ciudadanos de alto impacto

    05 ¿Qué funciones tendría el Delegado?

    El Delegado de Protección de Datos no debería limitarse a revisar documentos de vez en cuando. Su función debe estar integrada al funcionamiento real de la organización.

    FunciónObjetivo
    Asesorar a la direcciónApoyar decisiones estratégicas sobre privacidad
    Supervisar el cumplimientoVerificar que los procesos respeten la ley
    Revisar políticas internasMantener documentación actualizada
    Capacitar al personalReducir errores humanos
    Evaluar riesgosIdentificar tratamientos críticos
    Revisar nuevos proyectosAplicar privacidad desde el diseño
    Atender derechosCoordinar acceso, rectificación, oposición y eliminación
    Gestionar incidentesApoyar la respuesta ante brechas de datos
    Relacionarse con la autoridadServir como punto de contacto institucional

    06 El Delegado no trabaja solo

    Un error común sería pensar que, al nombrar un Delegado, toda la responsabilidad recae sobre una sola persona. No es así: la protección de datos es una responsabilidad organizacional. El Delegado orienta, coordina y supervisa, pero cada área debe asumir sus obligaciones.

    ÁreaResponsabilidad en protección de datos
    DirecciónAprobar políticas, recursos y responsabilidades
    TIProteger sistemas, accesos y respaldos
    RR.HH.Gestionar legajos, postulantes y datos sensibles
    MarketingObtener consentimiento y respetar finalidades
    ComercialAdministrar datos de clientes y prospectos
    LegalApoyar interpretación normativa y contratos
    CalidadIntegrar evidencias, auditorías y mejora continua
    ComprasEvaluar proveedores que tratan datos personales

    07 Perfil profesional del Delegado

    El Delegado de Protección de Datos debe combinar conocimientos legales, técnicos y de gestión. No basta con conocer la ley: también debe comprender cómo funcionan los procesos, los sistemas informáticos, los contratos con proveedores, los riesgos operativos y la documentación del sistema.

    CompetenciaImportancia
    Protección de datos personalesEsencial
    Seguridad de la informaciónMuy alta
    Gestión de riesgosMuy alta
    AuditoríaAlta
    Normas ISOAlta
    Tecnología y cloudAlta
    Comunicación internaAlta
    Gestión documentalMedia-Alta
    ComplianceAlta

    08 Relación con ISO/IEC 27001, ISO/IEC 27701 e ISO 37301

    Las normas internacionales pueden ayudar a estructurar el trabajo del Delegado. ISO/IEC 27001 aporta controles para proteger la información. ISO/IEC 27701 amplía ese enfoque hacia la privacidad y el tratamiento de datos personales. ISO 37301 fortalece el cumplimiento normativo dentro de la organización.

    NormaAporte
    ISO/IEC 27001Seguridad de la información
    ISO/IEC 27701Gestión de privacidad
    ISO 37301Sistema de gestión de compliance
    ISO 31000Gestión de riesgos
    ISO 9001Gestión por procesos y mejora continua
    ISO 19011Auditorías de sistemas de gestión
    Un matiz importante

    Estas normas no sustituyen la ley, pero ayudan a demostrar una gestión ordenada y basada en evidencias.


    09 ¿Delegado interno o externo?

    Una organización podría optar por designar a una persona interna o contratar un servicio externo especializado. Cada opción tiene ventajas y desafíos.

    ModalidadVentajasRiesgos
    InternoConoce la cultura y los procesosPuede tener conflictos de interés
    ExternoMayor independencia y especializaciónRequiere buena coordinación interna
    CompartidoReduce costos para grupos empresarialesDebe garantizar disponibilidad suficiente

    Lo importante no es solamente nombrar a alguien. Lo importante es que esa persona tenga conocimientos, independencia, acceso a la dirección y capacidad real de supervisión.


    10 ¿Qué no debería hacer un Delegado?

    El Delegado no debe convertirse en una figura simbólica ni en un simple «responsable de papeles». Tampoco debería ocupar un cargo que genere conflictos de interés: por ejemplo, podría ser problemático que la misma persona que decide cómo se tratan los datos sea también quien debe supervisar si ese tratamiento cumple con la ley.

    Nombrar a alguien sin formación
    Se traduce en un cumplimiento superficial.
    No darle autoridad
    Sus recomendaciones terminan siendo ignoradas.
    No asignar recursos
    Genera falta de implementación real.
    Confundirlo con TI
    Reduce su rol a un enfoque solo tecnológico.
    Confundirlo con Legal
    Reduce su rol a un enfoque solo documental.
    No involucrarlo en nuevos proyectos
    Los riesgos se detectan demasiado tarde.

    11 El Delegado y la cultura organizacional

    La protección de datos no se logra únicamente con políticas: se logra con cultura. Un Delegado eficaz ayuda a que todos comprendan que los datos personales pertenecen a las personas y deben tratarse con respeto. Esto implica capacitar, comunicar, revisar procesos y generar conciencia.

    • Recibir un currículum
    • Responder un correo
    • Usar una base de datos
    • Imprimir un documento
    • Compartir información por WhatsApp

    Cada colaborador que realiza alguna de estas acciones participa, de alguna forma, en la protección de datos.


    12 Conclusión

    La figura del Delegado de Protección de Datos representa una evolución natural en la gestión de la privacidad. Puede que no todas las organizaciones estén obligadas a designarlo, pero muchas necesitarán una función equivalente para ordenar su cumplimiento, reducir riesgos y demostrar responsabilidad.

    La nueva Ley N.º 7593/2025 exigirá algo más que buenas intenciones: exigirá evidencias, controles, políticas, responsabilidades y mejora continua. En ese escenario, el Delegado puede convertirse en un aliado estratégico para la dirección, ayudando a transformar la protección de datos en una práctica real y no solo en un requisito legal.

    Cumplir no será solamente tener documentos. Será demostrar que la organización protege los datos personales de forma consciente, responsable y permanente.

    — Sobre el Delegado de Protección de Datos y la Ley N.º 7593/2025

    Delegado de Protección de Datos · DPO · Ley N.º 7593/2025 · Protección de Datos Personales (Paraguay)
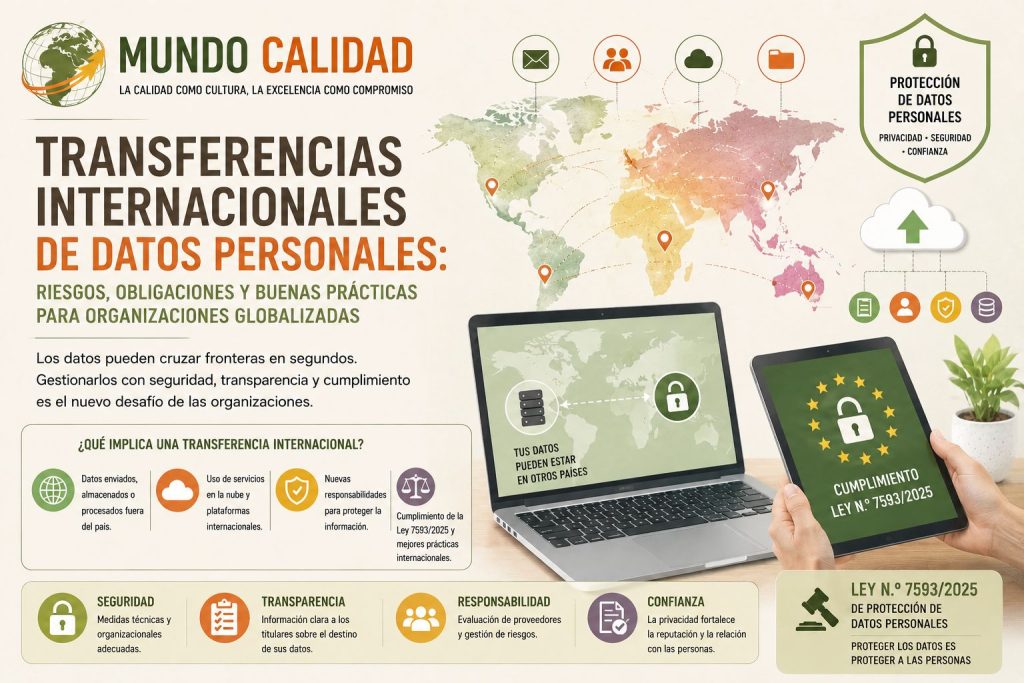
  • Transferencias internacionales de datos personales: riesgos, obligaciones y buenas prácticas para organizaciones globalizadas

    Nube, videoconferencias, ERP, CRM e Inteligencia Artificial: hoy casi ninguna organización opera exclusivamente dentro de sus fronteras. La nueva Ley de Protección de Datos Personales exige saber, en todo momento, dónde viajan los datos y quién responde por ellos


    Transferencias internacionales de datos personales: riesgos, obligaciones y buenas prácticas
    Cumplimiento y privacidad · Ley N.º 7593/2025 · Artículo 12

    Transferencias internacionales de datos personales: riesgos, obligaciones y buenas prácticas para organizaciones globalizadas

    Nube, videoconferencias, ERP, CRM e Inteligencia Artificial: hoy casi ninguna organización opera exclusivamente dentro de sus fronteras. La nueva Ley de Protección de Datos Personales exige saber, en todo momento, dónde viajan los datos y quién responde por ellos.

    Alcance · Organizaciones con proveedores tecnológicos internacionales Exige · Trazabilidad, contratos y gestión de riesgos Marco legal · Ley N.º 7593/2025

    00 Resumen ejecutivo

    La transformación digital eliminó las fronteras para la información. Hoy, una organización puede almacenar documentos en la nube, usar videoconferencias, gestionar campañas digitales o incorporar IA sin advertir que sus datos personales viajan fuera del país.

    Esta realidad convierte a las transferencias internacionales de datos personales en uno de los mayores desafíos para las organizaciones modernas. Ya no basta con proteger la información dentro de la empresa: también hay que garantizar que continúe protegida cuando es almacenada, procesada o accesible desde otros países.

    La Ley N.º 7593/2025 de Protección de Datos Personales introduce nuevas obligaciones sobre este tipo de tratamientos, promoviendo un enfoque basado en la responsabilidad, la transparencia y la gestión de riesgos. Estándares como ISO/IEC 27001 e ISO/IEC 27701 aportan, además, controles concretos para gestionar estas transferencias de forma alineada con las mejores prácticas internacionales.


    01 Los datos ya no permanecen dentro de la empresa

    Hace apenas unos años, la mayor parte de la información permanecía almacenada en servidores propios, dentro de las instalaciones de la organización. Hoy esa realidad cambió por completo: la computación en la nube, el trabajo remoto y la digitalización permiten acceder a la información desde cualquier lugar del mundo.

    Esta evolución trajo enormes beneficios en productividad y colaboración, pero también plantea una pregunta que muchas organizaciones todavía no se hacen: ¿dónde están realmente almacenados nuestros datos? En numerosos casos, la respuesta no está en Paraguay, sino en Estados Unidos, Brasil, Irlanda, Alemania, Singapur o cualquier otro país donde el proveedor mantenga sus centros de datos. Y cuando eso ocurre, la organización ya está realizando una transferencia internacional de datos personales.

    Actividad¿Puede existir transferencia internacional?
    Google WorkspaceSí
    Microsoft 365Sí
    Google Drive u OneDriveSí
    DropboxSí
    Zoom o Microsoft TeamsSí
    WhatsApp BusinessSí
    Meta Business SuiteSí
    MailchimpSí
    HubSpotSí
    SalesforceSí
    Herramientas de Inteligencia ArtificialSí
    Sistemas ERP en la nubeSí

    Aunque el usuario nunca envíe información directamente al extranjero, muchas plataformas procesan automáticamente los datos desde distintos países.


    02 La nube eliminó las fronteras… pero no las responsabilidades

    La computación en la nube revolucionó la forma de trabajar. Hoy es posible acceder a documentos desde cualquier dispositivo, colaborar en tiempo real y mantener la continuidad del negocio incluso cuando los equipos trabajan desde distintos lugares.

    Pero esta facilidad también implica que los datos personales pueden almacenarse simultáneamente en múltiples centros de datos distribuidos por el mundo. En algunos casos, los propios proveedores replican automáticamente la información para garantizar disponibilidad y recuperación ante desastres. Desde la perspectiva tecnológica, esto representa una ventaja; desde la perspectiva de la privacidad, implica nuevos desafíos.


    03 No todas las transferencias representan el mismo riesgo

    La transferencia internacional de datos no es, por sí misma, un incumplimiento. Lo importante es garantizar que la información continúe protegida durante todo su tratamiento, y para ello es fundamental evaluar diversos factores antes de seleccionar un proveedor tecnológico.

    Diferencias entre legislaciones
    Protección desigual de los datos según el país donde se procesan.
    Accesos desde múltiples países
    Mayor superficie de exposición y más puntos posibles de falla.
    Proveedores poco transparentes
    Dificultad para controlar cómo y dónde se trata la información.
    Brechas de seguridad
    Exposición de información personal ante incidentes no gestionados.
    Falta de controles contractuales
    Responsabilidades poco definidas entre las partes.
    Desconocimiento del almacenamiento
    Incumplimiento normativo por falta de trazabilidad.

    La gestión del riesgo comienza antes de contratar un servicio.


    04 Elegir un proveedor también significa evaluar privacidad

    Durante muchos años las organizaciones eligieron plataformas considerando principalmente el precio, las funcionalidades y la facilidad de uso. Hoy esos criterios ya no son suficientes: cada proveedor tecnológico también administra información personal de clientes, colaboradores o proveedores.

    La privacidad comienza desde la selección del proveedor.

    Aspecto a evaluar¿Verificado?
    País donde se almacenan los datos
    Política de privacidad disponible
    Medidas de seguridad implementadas
    Cifrado de la información
    Autenticación multifactor
    Gestión de incidentes
    Eliminación segura de datos
    Certificaciones internacionales

    Una adecuada evaluación inicial puede evitar numerosos problemas futuros.


    05 Inteligencia Artificial y transferencias internacionales

    Uno de los temas de mayor crecimiento actual es el uso de herramientas de Inteligencia Artificial. Muchas de estas plataformas funcionan con infraestructura distribuida globalmente, de modo que cuando un usuario introduce documentos, imágenes, bases de datos o consultas en un sistema de IA, es posible que esa información sea procesada fuera del país.

    Esto no significa que todas las herramientas representen el mismo riesgo, pero sí obliga a las organizaciones a comprender cómo funciona cada servicio antes de utilizar información personal dentro de estas plataformas. La innovación tecnológica debe ir acompañada de una adecuada gestión de la privacidad.


    06 ISO/IEC 27001 e ISO/IEC 27701: un apoyo para la gestión internacional

    Las normas internacionales ofrecen un marco sólido para administrar este tipo de escenarios. ISO/IEC 27001 establece controles relacionados con la seguridad de la información, la gestión de proveedores, el control de accesos, la continuidad del negocio y la gestión de incidentes. Por su parte, ISO/IEC 27701 amplía estos controles incorporando requisitos específicos para el tratamiento de datos personales y la gestión de la privacidad.

    NormaAporte principal
    ISO/IEC 27001Seguridad de la información
    ISO/IEC 27701Gestión de privacidad
    ISO/IEC 42001Gestión responsable de Inteligencia Artificial
    ISO 9001Gestión por procesos y mejora continua
    Un matiz importante

    Estas normas no reemplazan la legislación: la complementan, proporcionando herramientas para demostrar una gestión organizada y basada en riesgos.


    07 La confianza también cruza fronteras

    La globalización ha permitido que una empresa paraguaya pueda competir internacionalmente utilizando herramientas tecnológicas de primer nivel. Sin embargo, esa misma globalización exige un mayor compromiso con la protección de los datos personales: clientes, colaboradores y socios comerciales esperan que su información sea tratada con el mismo nivel de seguridad, independientemente del país donde se encuentre almacenada.

    La confianza ya no depende únicamente del producto o del servicio ofrecido. También depende de la forma en que la organización protege la información que le ha sido confiada.

    Buena prácticaBeneficio
    Conocer dónde se almacenan los datosMayor transparencia
    Evaluar proveedores antes de contratarlosReducción de riesgos
    Formalizar contratos con cláusulas de protecciónClaridad en las responsabilidades
    Aplicar cifrado y autenticación multifactorMayor seguridad
    Capacitar al personalPrevención de errores humanos
    Revisar periódicamente los servicios contratadosMejora continua y cumplimiento

    08 Conclusión

    Las transferencias internacionales de datos personales forman parte de la realidad cotidiana de prácticamente todas las organizaciones, incluso de aquellas que desarrollan sus actividades únicamente dentro del territorio nacional. El uso de servicios en la nube, plataformas colaborativas, soluciones de Inteligencia Artificial y proveedores tecnológicos internacionales ha eliminado las fronteras para la información.

    La Ley N.º 7593/2025 recuerda que la responsabilidad sobre los datos personales no termina cuando estos abandonan la organización: continúa durante todo su ciclo de vida, independientemente del país donde sean tratados. Comprender esta realidad permitirá a las organizaciones aprovechar las ventajas de la transformación digital sin comprometer la privacidad, la seguridad ni la confianza de las personas.

    Los datos pueden viajar miles de kilómetros en segundos, pero la responsabilidad de protegerlos siempre permanece en quien los recopila y los gestiona.

    — Sobre transferencias internacionales y la Ley N.º 7593/2025 de Protección de Datos Personales

    Transferencias Internacionales · Datos Personales · Ley N.º 7593/2025 · Protección de Datos Personales (Paraguay)
  • Datos expuestos, confianza en riesgo: cómo responder ante una filtración

    Un correo mal enviado, una notebook perdida o un proveedor sin controles pueden bastar para exponer datos personales. Con la Ley N.º 7593/2025, la respuesta ante un incidente deja de ser opcional.


    Datos expuestos, confianza en riesgo: cómo responder ante una filtración
    Marco legal · Ley N.º 7593/2025

    Datos expuestos, confianza en riesgo: cómo responder ante una filtración

    Un correo mal enviado, una notebook perdida o un proveedor sin controles pueden bastar para exponer datos personales. Con la Ley N.º 7593/2025, la respuesta ante un incidente deja de ser opcional.

    Plazo de notificación · 72 horas Alcance · Toda organización que trata datos Marco legal · Ley N.º 7593/2025

    00 Resumen ejecutivo

    Las filtraciones de datos ya no son un riesgo lejano ni exclusivo de grandes empresas tecnológicas. Hoy cualquier organización que gestiona información de clientes, colaboradores, proveedores, alumnos, pacientes o usuarios puede enfrentar una brecha de seguridad.

    Un incidente puede producirse por un ataque informático, pero también por errores simples y cotidianos: enviar un correo al destinatario equivocado, perder una notebook, compartir contraseñas, configurar mal una base de datos, no controlar los accesos internos o trabajar con proveedores tecnológicos sin requisitos claros de seguridad.

    Con la Ley N.º 7593/2025 de Protección de Datos Personales, las organizaciones paraguayas deberán actuar con mayor responsabilidad. Ante un incidente de seguridad, no bastará con resolver el problema técnico. Será necesario identificar qué ocurrió, contener el daño, evaluar el riesgo para las personas, documentar las acciones tomadas y notificar cuando corresponda.

    La verdadera pregunta ya no es si una empresa puede sufrir una filtración, sino si está preparada para responder correctamente cuando ocurra.


    01 ¿Qué puede considerarse una brecha de seguridad?

    Una brecha de seguridad ocurre cuando los datos personales se pierden, se alteran, se destruyen, se divulgan o son accedidos por personas no autorizadas. Esto puede afectar tanto información digital como documentos físicos.

    Muchas veces las organizaciones asocian una brecha únicamente con un ciberataque sofisticado. Sin embargo, en la práctica, gran parte de los incidentes se originan en fallas de gestión, errores humanos, falta de controles o ausencia de procedimientos internos.

    SituaciónRiesgo principal
    Enviar una base de datos al correo equivocadoExposición de información personal
    Perder una notebook o celular corporativoAcceso no autorizado a datos
    Usar contraseñas débiles o compartidasIngreso indebido a sistemas
    Sufrir un ataque de ransomwareBloqueo, pérdida o secuestro de información
    Mantener accesos de excolaboradoresUso indebido de plataformas internas
    No controlar a proveedores tecnológicosIncidentes fuera del control directo
    Guardar documentos sensibles sin protecciónAcceso físico no autorizado
    Usar plataformas gratuitas sin evaluación previaTratamiento inseguro de información

    Una filtración no siempre empieza con un hacker. Muchas veces comienza con una decisión interna mal gestionada.


    02 Por qué una filtración afecta la confianza

    Cuando una organización pierde el control sobre los datos personales, no solo enfrenta un problema técnico. También se pone en riesgo la confianza construida con clientes, colaboradores y partes interesadas.

    Las personas entregan sus datos esperando que sean utilizados de manera responsable. Cuando esa información se expone, se pierde o se utiliza indebidamente, la organización puede enfrentar reclamos, pérdida de reputación, sanciones, interrupciones operativas y deterioro de su imagen pública.

    Impacto posibleConsecuencia para la organización
    Pérdida de confianzaClientes o usuarios dejan de compartir información
    Daño reputacionalAfectación de la imagen institucional
    Reclamos de titularesAumento de consultas, quejas o acciones legales
    Interrupción operativaSistemas o procesos quedan temporalmente detenidos
    Costos de recuperaciónGastos técnicos, legales y comunicacionales
    Sanciones o investigacionesRevisión por parte de autoridades competentes

    La seguridad de los datos no debe ser vista como un gasto, sino como una condición básica para operar con responsabilidad.


    03 Responder rápido, pero no improvisar

    Ante una filtración, las primeras horas son decisivas. La organización debe actuar con rapidez, pero también con orden. Una respuesta desorganizada puede agravar el problema, destruir evidencia, generar comunicaciones incorrectas o impedir una investigación adecuada.

    Lo primero es confirmar si realmente hubo un incidente, contener el daño y registrar cada acción tomada. No se trata solo de «apagar el incendio», sino de gestionar el incidente con criterios técnicos, legales y organizacionales.

    Paso inicialObjetivo
    Detectar el incidenteConfirmar si hubo afectación de datos
    Contener el dañoEvitar que la filtración continúe
    Preservar evidenciaMantener registros para la investigación
    Evaluar el alcanceIdentificar datos, sistemas y personas afectadas
    Informar internamenteActivar responsables de tecnología, legal y dirección
    Documentar decisionesDemostrar trazabilidad y diligencia
    Definir vocerosEvitar mensajes contradictorios
    Revisar obligaciones legalesDeterminar si corresponde notificar

    La improvisación es uno de los mayores enemigos en la gestión de incidentes. Por eso, toda organización debería contar con un protocolo definido antes de que ocurra el problema.


    04 Preguntas clave durante las primeras horas

    Cuando se detecta una posible filtración, la organización debe reunir información básica para comprender la situación. Esta evaluación inicial permite tomar decisiones más acertadas y evitar respuestas apresuradas.

    • ¿Qué ocurrió?
    • ¿Cuándo se detectó el incidente?
    • ¿El incidente continúa activo?
    • ¿Qué sistemas, carpetas, documentos o bases de datos fueron afectados?
    • ¿Qué tipo de datos personales pudieron quedar expuestos?
    • ¿Cuántas personas podrían estar involucradas?
    • ¿Hubo acceso, copia, eliminación o modificación de información?
    • ¿Existe participación de un proveedor externo?
    • ¿Qué medidas inmediatas ya fueron tomadas?
    • ¿Corresponde comunicar a la autoridad o a los titulares?
    PreguntaImportancia
    ¿Cuándo se detectó?Permite establecer plazos de respuesta
    ¿Qué datos fueron afectados?Ayuda a medir la gravedad del incidente
    ¿Cuántas personas están involucradas?Permite determinar el alcance
    ¿El incidente sigue activo?Define la urgencia de contención
    ¿Quién tuvo acceso?Ayuda a identificar responsabilidades
    ¿Qué medidas se aplicaron?Permite demostrar actuación diligente

    Cuanta más información confiable se reúna en las primeras horas, mejor será la capacidad de respuesta.


    05 Evaluar el riesgo para las personas

    El centro de la respuesta no debe ser únicamente la empresa, sino las personas cuyos datos pudieron verse comprometidos.

    No todos los incidentes tienen la misma gravedad. El nivel de riesgo dependerá del tipo de dato afectado, la cantidad de personas involucradas, la posibilidad de que la información sea utilizada indebidamente y las consecuencias que pueda generar.

    No es lo mismo exponer una lista de correos electrónicos que filtrar documentos de identidad, datos bancarios, información médica, contraseñas o datos biométricos.

    Nombre y correo electrónico
    Nivel de riesgo: Medio
    Número de documento
    Nivel de riesgo: Alto
    Dirección particular
    Nivel de riesgo: Alto
    Datos bancarios
    Nivel de riesgo: Alto
    Contraseñas o credenciales
    Nivel de riesgo: Alto
    Datos de salud
    Nivel de riesgo: Muy alto
    Datos biométricos
    Nivel de riesgo: Muy alto
    Información de menores de edad
    Nivel de riesgo: Muy alto
    Datos laborales sensibles
    Nivel de riesgo: Alto

    Cuanto más sensible sea la información, mayor deberá ser la rapidez, profundidad y formalidad de la respuesta.


    06 Comunicar de forma clara y responsable

    Una mala comunicación puede causar tanto daño como el propio incidente. Ocultar información, minimizar el problema o comunicar sin datos verificados puede afectar la confianza de clientes, colaboradores y partes interesadas.

    Cuando corresponda informar a las personas afectadas, el mensaje debe ser claro, directo y comprensible. Las personas necesitan saber qué ocurrió, qué datos pudieron verse afectados, qué medidas tomó la organización y qué pueden hacer para protegerse.

    Una comunicación responsable debería incluir

    • Qué ocurrió
    • Cuándo fue detectado
    • Qué información pudo verse afectada
    • Qué medidas tomó la organización
    • Qué recomendaciones deben seguir los afectados
    • Qué canal estará disponible para consultas
    • Qué acciones se están implementando para evitar la repetición del incidente
    Comunicación inadecuadaComunicación responsable
    «No pasó nada grave»«Estamos evaluando el alcance del incidente»
    «Fue un error del sistema»«Se activaron medidas de contención»
    «Sus datos podrían estar seguros»«Estos son los datos que podrían haberse visto afectados»
    «Ya está solucionado»«Además de contener el incidente, investigamos la causa raíz»
    «No tenemos información»«Actualizaremos por este canal oficial cuando existan novedades verificadas»

    La transparencia no elimina el incidente, pero ayuda a proteger la confianza y demuestra responsabilidad.


    07 La obligación de notificar

    Plazo legal

    La Ley N.º 7593/2025 establece que, ante un incidente de seguridad de datos personales, el responsable del tratamiento deberá notificar a la Autoridad de Control y, cuando corresponda, al titular del dato, en un plazo máximo de 72 horas desde que tuvo conocimiento del incidente.

    Este punto obliga a las organizaciones a prepararse antes de que ocurra el problema. Si una empresa recién comienza a organizar su respuesta después de la filtración, probablemente llegará tarde.

    La notificación no debe verse solamente como una exigencia legal. También es una práctica de transparencia y una forma de proteger a las personas afectadas, especialmente cuando pueden tomar medidas para reducir el riesgo.

    Pregunta clavePara qué sirve
    ¿Cuándo se detectó el incidente?Determinar el inicio del plazo de respuesta
    ¿Qué datos fueron afectados?Medir el nivel de riesgo
    ¿Cuántas personas podrían estar involucradas?Evaluar el alcance
    ¿Qué medidas se tomaron?Demostrar diligencia
    ¿Corresponde notificar a la autoridad?Cumplir con la obligación legal
    ¿Corresponde informar a los titulares?Proteger a las personas afectadas
    ¿Qué evidencia existe?Respaldar la actuación de la organización

    Una organización preparada debería tener definido quién evalúa el incidente, quién autoriza la notificación, quién comunica y quién conserva la documentación.


    08 Después del incidente: corregir y mejorar

    Contener una filtración no significa cerrar el caso. Después de controlar la situación, la organización debe investigar la causa raíz y aplicar acciones correctivas para evitar que el problema se repita.

    La causa puede estar en una falla tecnológica, pero también en procesos mal diseñados, falta de capacitación, ausencia de controles, permisos excesivos, contratos débiles con proveedores o inexistencia de políticas internas.

    La pregunta central debe ser: ¿qué debe cambiar para que esto no vuelva a ocurrir?

    Causa posibleAcción correctiva
    Contraseñas débilesImplementar autenticación multifactor
    Falta de capacitaciónFormar al personal en protección de datos
    Exceso de permisosRevisar perfiles y accesos
    Sistemas desactualizadosAplicar mantenimiento y parches
    Proveedores sin controlExigir cláusulas de seguridad y confidencialidad
    Falta de procedimientoCrear un protocolo de respuesta a incidentes
    Copias de seguridad deficientesImplementar respaldos periódicos y pruebas de recuperación
    Ausencia de monitoreoEstablecer alertas y revisión de accesos

    Una respuesta madura no termina cuando se restablece el sistema. Termina cuando la organización aprende, corrige y fortalece sus controles.


    09 El papel de las normas ISO

    Las normas ISO pueden ser una herramienta útil para ordenar la gestión de incidentes, fortalecer la seguridad de la información y demostrar mejora continua.

    NormaAporte principal
    ISO/IEC 27001Seguridad de la información
    ISO/IEC 27701Gestión de privacidad
    ISO 22301Continuidad del negocio
    ISO 31000Gestión de riesgos
    ISO 9001Mejora continua y acciones correctivas

    Estas normas no reemplazan la ley, pero ayudan a construir sistemas de gestión más sólidos, documentados y auditables.


    10 Medidas preventivas recomendadas

    La mejor respuesta ante una filtración comienza antes del incidente. Las organizaciones deben prepararse con políticas, controles, capacitación y responsabilidades claras.

    No se trata únicamente de comprar herramientas tecnológicas, sino de construir una cultura de seguridad y protección de datos.

    • Capacitación periódica
    • Control de accesos
    • Autenticación multifactor
    • Cifrado de datos
    • Copias de seguridad
    • Evaluación de proveedores
    • Simulacros de incidentes
    • Políticas internas claras
    • Auditorías internas

    Una organización preparada no es aquella que promete que nunca tendrá incidentes, sino aquella que sabe prevenirlos, detectarlos y responder correctamente.


    11 Conclusión

    Las brechas de seguridad y filtraciones de datos representan uno de los mayores desafíos para las organizaciones modernas. No se trata solamente de proteger sistemas informáticos, sino de proteger la confianza de las personas.

    La Ley N.º 7593/2025 marca un cambio importante en Paraguay: las empresas deberán demostrar que cuentan con medidas técnicas, organizativas y documentadas para responder ante incidentes de seguridad.

    La gestión de una filtración debe incluir detección, contención, análisis del riesgo, comunicación responsable, notificación cuando corresponda, investigación de causa raíz y acciones correctivas.

    Las organizaciones que comprendan este cambio estarán mejor preparadas no solo para cumplir con la ley, sino también para fortalecer su reputación, proteger a las personas y consolidar una cultura de seguridad basada en la prevención y la mejora continua.
    En materia de datos personales, la confianza no se conserva negando los riesgos, sino respondiendo con rapidez, transparencia y responsabilidad.

    — Sobre la gestión de filtraciones y la Ley N.º 7593/2025 de Protección de Datos Personales

    Filtración de Datos · Respuesta a Incidentes · Ley N.º 7593/2025 · Protección de Datos Personales (Paraguay)
  • Inteligencia Artificial y protección de datos personales: el nuevo desafío para las organizaciones

    Chatbots, selección de personal, detección de fraudes y generación de contenidos ya funcionan con IA dentro de miles de empresas paraguayas. La nueva Ley de Protección de Datos Personales exige que toda esa inteligencia se use con responsabilidad.


    Inteligencia Artificial y protección de datos personales: el nuevo desafío para las organizaciones
    Cumplimiento y privacidad · Ley N.º 7593/2025

    Inteligencia Artificial y protección de datos personales: el nuevo desafío para las organizaciones

    Chatbots, selección de personal, detección de fraudes y generación de contenidos ya funcionan con IA dentro de miles de empresas paraguayas. La nueva Ley de Protección de Datos Personales exige que toda esa inteligencia se use con responsabilidad.

    Alcance · Empresas de todos los tamaños Exige · Finalidad, minimización, transparencia Marco legal · Ley N.º 7593/2025

    00 Resumen ejecutivo

    La Inteligencia Artificial dejó de ser una tecnología exclusiva de grandes empresas: hoy responde consultas, clasifica currículums, detecta fraudes, resume contratos y hasta apoya decisiones de negocio en organizaciones de todos los tamaños.

    Detrás de cada una de esas aplicaciones hay un mismo elemento: datos personales. La entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales abre un nuevo escenario en el que no alcanza con incorporar IA para ser más competitivos, sino que también hay que garantizar que esa tecnología trate los datos de forma responsable, transparente y segura.

    Normas internacionales como ISO/IEC 42001, ISO/IEC 27001 e ISO/IEC 27701 ofrecen, además, un marco de referencia para gestionar la IA, la seguridad de la información y la privacidad de manera integrada. La pregunta ya no es si conviene usar Inteligencia Artificial, sino si la organización está preparada para usarla de forma responsable.


    01 La IA ya está dentro de las empresas

    Muchas organizaciones creen que todavía no utilizan Inteligencia Artificial, pero la realidad es distinta. Cuando un sitio web responde mediante un chatbot, cuando una plataforma recomienda productos según el comportamiento del cliente o cuando un sistema bancario identifica una operación sospechosa, hay un algoritmo de IA procesando información en segundo plano.

    Incluso herramientas de uso cotidiano —asistentes virtuales, traductores automáticos, generadores de texto o plataformas de videoconferencia— ya incorporan funciones basadas en IA. La tecnología dejó de ser una innovación del futuro para formar parte del presente operativo de cualquier empresa.

    ÁreaAplicaciones habituales
    Recursos HumanosSelección automática de currículums, análisis de perfiles y entrevistas virtuales
    MarketingSegmentación de clientes, campañas personalizadas y análisis de comportamiento
    Atención al clienteChatbots, asistentes virtuales y respuestas automáticas
    FinanzasDetección de fraudes, análisis de riesgos y proyecciones financieras
    ProducciónMantenimiento predictivo y optimización de procesos
    SeguridadReconocimiento facial, análisis de imágenes y control de accesos
    ComercialPredicción de ventas y recomendaciones automáticas
    CalidadAnálisis de datos, detección de desviaciones y apoyo en auditorías

    02 ¿Por qué la IA necesita tantos datos?

    La Inteligencia Artificial no «piensa» como una persona: aprende identificando patrones dentro de grandes volúmenes de información. Cuantos más datos recibe, mejores resultados suele producir. Y allí aparece uno de los principales desafíos, porque gran parte de esos datos corresponden a personas: nombres, correos electrónicos, fotografías, direcciones, grabaciones, datos biométricos, información financiera, historial de compras, ubicación, comportamiento de navegación y preferencias personales.

    Toda esa información puede transformarse en datos de entrenamiento para sistemas inteligentes. Por eso la protección de datos se convierte en un elemento esencial, no en un trámite adicional.


    03 Más inteligencia también significa mayor responsabilidad

    Muchas organizaciones se enfocan únicamente en los beneficios de la IA —mayor productividad, reducción de costos, automatización, velocidad— y pocas analizan los riesgos asociados. Una IA entrenada con datos incorrectos puede discriminar candidatos durante un proceso de selección; un chatbot puede recopilar información excesiva; un algoritmo puede recomendar decisiones sin posibilidad de explicación.

    La gestión responsable de la Inteligencia Artificial comienza mucho antes de implementar la tecnología: comienza diseñando reglas claras para su utilización.

    BeneficiosRiesgos
    Mayor productividadTratamiento excesivo de datos personales
    Automatización de tareasDecisiones poco transparentes
    Reducción de costosSesgos en los algoritmos
    Atención permanenteUso indebido de información
    Mejor experiencia del clienteFalta de control humano
    Mayor capacidad analíticaFiltraciones de datos

    04 ¿Qué cambia con la nueva Ley de Protección de Datos?

    La nueva legislación no busca impedir el desarrollo tecnológico, sino que la innovación se desarrolle respetando los derechos fundamentales de las personas. Esto implica que, antes de implementar un sistema inteligente, la organización deberá preguntarse:

    • ¿Qué datos utilizará el sistema?
    • ¿Para qué finalidad?
    • ¿Son realmente necesarios?
    • ¿Quién supervisará las decisiones?
    • ¿Cómo se protegerá la información?
    • ¿Qué ocurrirá si una persona desea ejercer sus derechos?

    La privacidad debe incorporarse desde el diseño del proyecto, no al finalizarlo.


    05 La transparencia será uno de los mayores desafíos

    Muchas herramientas de IA funcionan como una «caja negra»: generan resultados sin explicar claramente cómo llegaron a esa conclusión. Sin embargo, cuando una decisión afecta a una persona, la transparencia adquiere un papel fundamental.

    Lo que la organización debe poder explicar

    Qué datos fueron utilizados, cómo fueron obtenidos, qué finalidad persigue el tratamiento, si existe intervención humana y qué mecanismos permiten corregir errores. La confianza dependerá, cada vez más, de la transparencia.

    PreguntaObjetivo
    ¿Qué datos utiliza el sistema?Identificar información personal
    ¿Existe una finalidad legítima?Justificar el tratamiento
    ¿Los datos son realmente necesarios?Aplicar el principio de minimización
    ¿Quién supervisa las decisiones?Mantener control humano
    ¿Cómo se protege la información?Reducir riesgos de seguridad
    ¿Los usuarios conocen el funcionamiento general?Favorecer la transparencia

    06 ISO/IEC 42001: el nuevo estándar para la IA

    Así como ISO 9001 ayudó a gestionar la calidad e ISO/IEC 27001 fortaleció la seguridad de la información, la publicación de ISO/IEC 42001 representa un paso importante para la gestión responsable de sistemas de Inteligencia Artificial. Esta norma permite planificar, implementar, supervisar y mejorar continuamente el uso de IA dentro de una organización. No busca limitar la innovación: busca gestionarla.

    NormaFinalidad
    ISO/IEC 42001Gestión responsable de sistemas de Inteligencia Artificial
    ISO/IEC 27001Protección de la información y gestión de riesgos de seguridad
    ISO/IEC 27701Gestión de la privacidad y protección de datos personales
    ISO 9001Mejora continua y gestión de procesos

    Juntas forman una base sólida para innovar sin perder de vista la confianza, la seguridad y el cumplimiento legal.


    07 La IA necesita supervisión humana

    Uno de los mayores errores consiste en pensar que la IA puede reemplazar completamente el juicio humano. La tecnología puede analizar millones de datos en segundos, pero sigue siendo la organización la responsable de las decisiones que adopta.

    Selección de personal sin revisión
    Un algoritmo sin supervisión puede descartar candidatos por sesgos ocultos en los datos de entrenamiento.
    Chatbots sin límites claros
    Pueden recopilar más información de la necesaria si nadie define su alcance.
    Decisiones automáticas sin explicación
    Afectan derechos, oportunidades laborales o acceso a servicios sin posibilidad de reclamo.

    Por eso, toda implementación debería contemplar mecanismos de supervisión, revisión y validación humana, especialmente cuando las decisiones puedan afectar derechos, oportunidades laborales, acceso a servicios o situaciones económicas de las personas.


    08 IA, ética y confianza

    El éxito de la Inteligencia Artificial no dependerá únicamente de su precisión técnica, sino también de la confianza que genere. Las personas estarán más dispuestas a utilizar sistemas inteligentes cuando sepan que sus datos están protegidos, que existe transparencia, que se respetan sus derechos, que hay controles adecuados y que la organización actúa con responsabilidad.

    • Datos protegidos
    • Transparencia real
    • Derechos respetados
    • Controles adecuados
    • Responsabilidad organizacional

    La ética deja de ser un concepto filosófico para convertirse en un elemento estratégico de la gestión empresarial.


    09 Conclusión

    La Inteligencia Artificial representa una de las mayores oportunidades de transformación para las organizaciones paraguayas, pero también uno de los mayores desafíos en materia de protección de datos personales. La entrada en vigor de la Ley N.º 7593/2025 marca el inicio de una etapa en la que la innovación deberá avanzar de la mano con la privacidad, la transparencia y la responsabilidad.

    Las organizaciones que comprendan esta realidad no solo reducirán riesgos legales: también fortalecerán la confianza de clientes, colaboradores y partes interesadas.

    La verdadera Inteligencia Artificial no será aquella que procese más información, sino aquella que lo haga respetando los derechos de las personas.

    — Sobre Inteligencia Artificial y la Ley N.º 7593/2025 de Protección de Datos Personales

    Inteligencia Artificial · Datos Personales · Ley N.º 7593/2025 · Protección de Datos Personales (Paraguay)
  • Ojos que vigilan, datos que identifican: cámaras y biometría frente a la nueva Ley de Protección de Datos

    Videovigilancia, huella dactilar, reconocimiento facial e iris ya son parte del día a día empresarial. La nueva normativa paraguaya obliga a repensar cómo se capturan, almacenan y usan esos datos.


    Ojos que vigilan, datos que identifican: cámaras y biometría frente a la nueva Ley de Protección de Datos
    Cumplimiento y privacidad · Ley N.º 7593/2025

    Ojos que vigilan, datos que identifican: cámaras y biometría frente a la nueva Ley de Protección de Datos

    Videovigilancia, huella dactilar, reconocimiento facial e iris ya son parte del día a día empresarial. La nueva normativa paraguaya obliga a repensar cómo se capturan, almacenan y usan esos datos.

    Alcance · Empresas, industrias, instituciones Exige · Finalidad, proporcionalidad, seguridad Marco legal · Ley N.º 7593/2025

    00 Resumen ejecutivo

    Las cámaras de seguridad ya forman parte del paisaje cotidiano de empresas, comercios, hospitales e instituciones educativas. Los controles biométricos —huella, rostro, iris— se sumaron como herramientas habituales de acceso y asistencia.

    La entrada en vigor de la Ley N.º 7593/2025 de Protección de Datos Personales obligará a las organizaciones paraguayas a revisar la forma en que capturan, almacenan y utilizan imágenes, videos y datos biométricos.

    No se trata de prohibir estas tecnologías, sino de usarlas respetando los derechos de las personas: demostrando una finalidad legítima, un tratamiento proporcional y medidas adecuadas de protección. La seguridad física y la privacidad dejan de ser conceptos independientes para convertirse en una misma estrategia organizacional.


    01 Las cámaras ya no son solamente cámaras

    Durante años, instalar una cámara significaba simplemente grabar imágenes. Hoy los sistemas modernos incorporan reconocimiento facial, seguimiento automático de personas, detección de movimiento, identificación de matrículas, integración con inteligencia artificial, control de accesos y análisis de comportamiento.

    Cuanto mayor sea la capacidad tecnológica de un sistema, mayor será también la responsabilidad legal sobre el tratamiento de los datos que genera.

    Tecnología¿Genera datos personales?Nivel de sensibilidad
    Cámara CCTVSíMedio
    Grabación de videoSíMedio
    Huella dactilarSíAlto
    Reconocimiento facialSíMuy alto
    Escaneo del irisSíMuy alto
    Control de acceso biométricoSíAlto
    Registro de ingreso y salidaSíMedio

    02 ¿Puede una empresa instalar cámaras?

    En términos generales, sí. Las organizaciones podrán utilizar sistemas de videovigilancia cuando exista una finalidad legítima: proteger instalaciones, prevenir delitos, controlar accesos o garantizar la seguridad de trabajadores y visitantes.

    Pero la nueva normativa exigirá que ese uso sea proporcional. No toda vigilancia será automáticamente válida: la organización deberá justificar por qué usa cámaras, qué áreas cubren, cuánto tiempo conserva las grabaciones y quién accede a ellas.

    Espacios donde sí conviene vigilar

    • Accesos principales
    • Recepción
    • Estacionamientos
    • Depósitos
    • Áreas de producción, con justificación

    Espacios donde la privacidad pone un límite

    Vestuarios
    Expectativa de privacidad muy alta. Instalación prácticamente inadmisible.
    Sanitarios
    No corresponde en ninguna circunstancia ordinaria.
    Áreas de descanso
    Generalmente no se justifica la vigilancia continua.

    La finalidad siempre debe justificar el nivel de vigilancia.


    03 Buenas prácticas en videovigilancia

    PRÁCTICA 01

    Carteles visibles

    Informar sobre la existencia de cámaras para garantizar transparencia.

    PRÁCTICA 02

    Finalidad definida

    Establecer con claridad para qué se usa el sistema y evitar usos indebidos.

    PRÁCTICA 03

    Acceso limitado

    Restringir quién puede ver las grabaciones para proteger la confidencialidad.

    PRÁCTICA 04

    Tiempos de conservación

    Definir plazos claros y evitar el almacenamiento innecesario.

    PRÁCTICA 05

    Registro de consultas

    Dejar evidencia de quién revisó los videos y cuándo.

    PRÁCTICA 06

    Respaldos protegidos

    Reducir riesgos de fuga de información en las copias de seguridad.


    04 La biometría requiere un nivel de protección superior

    La huella digital, el reconocimiento facial o el escaneo del iris no son simples mecanismos de identificación: son características físicas únicas e irrepetibles de cada persona.

    A diferencia de una contraseña, una huella digital no puede cambiarse si resulta comprometida. Por eso, estos datos suelen recibir una protección reforzada en las legislaciones modernas.

    ContraseñaDato biométrico
    Puede cambiarseNo puede modificarse fácilmente
    Se reemplaza en caso de roboPermanece durante toda la vida
    Bajo impacto si se actualizaAlto impacto si se filtra
    Protege el accesoIdentifica directamente a una persona

    05 Reconocimiento facial: la tecnología más sensible

    El reconocimiento facial representa uno de los temas más debatidos en materia de privacidad. Puede aportar importantes beneficios en seguridad, pero también incrementa considerablemente los riesgos para los derechos de las personas.

    Principio clave

    Antes de implementar reconocimiento facial, la organización debe evaluar si realmente lo necesita o si existen alternativas menos invasivas para alcanzar el mismo objetivo. La proporcionalidad es el criterio que decide.


    06 ¿Quién puede acceder a las grabaciones?

    No todas las personas dentro de una organización deberían poder visualizar cámaras o consultar grabaciones. Las empresas deben definir quién administra el sistema, quién accede, en qué situaciones, bajo qué autorización y durante cuánto tiempo se conservan los registros.

    RolAcceso recomendado
    SeguridadCompleto
    GerenciaAutorizado cuando corresponda
    Recursos HumanosSolo cuando exista justificación
    Personal operativoSin acceso
    Proveedores externosSolo mediante autorización expresa

    07 ISO/IEC 27001 e ISO/IEC 27701 como apoyo

    ISO/IEC 27001 ayuda a proteger la información mediante controles de gestión de accesos, seguridad física, gestión de incidentes, control documental y protección de activos. ISO/IEC 27701 amplía estos controles incorporando requisitos específicos de protección de datos personales y privacidad.

    ISO/IEC 27001ISO/IEC 27701
    Seguridad de la informaciónGestión de la privacidad
    Controla accesosRegula el tratamiento de datos personales
    Protege activosProtege derechos de los titulares
    Gestiona incidentesGestiona obligaciones sobre privacidad
    Reduce riesgos de seguridadReduce riesgos de privacidad

    + Línea de tiempo: de la cámara analógica a la biometría regulada

    Contenido adicional para situar la videovigilancia y la biometría en su evolución, hasta la ley que hoy exige repensarlas.

    Décadas atrás

    El CCTV simple

    Instalar una cámara significaba únicamente grabar imágenes para revisar después.

    2000s

    Llega la biometría cotidiana

    Huella dactilar y control de acceso se vuelven habituales para registrar asistencia.

    2010s

    Inteligencia artificial en las cámaras

    Reconocimiento facial, seguimiento automático y análisis de comportamiento se integran a la videovigilancia.

    2025

    Ley N.º 7593/2025

    Paraguay sanciona su Ley de Protección de Datos Personales, con reglas específicas para datos sensibles y biométricos.

    Hoy

    Seguridad y privacidad, una sola estrategia

    Las organizaciones deben justificar finalidad, proporcionalidad y protección en cada sistema que implementan.


    + Glosario rápido

    Términos clave para entender las obligaciones que trae la nueva ley.

    Dato biométrico
    Característica física única e irrepetible usada para identificar a una persona (huella, rostro, iris).
    Finalidad legítima
    Motivo justificado y lícito por el cual se recolecta o trata un dato personal.
    Proporcionalidad
    Principio que exige que el nivel de vigilancia o tratamiento de datos sea acorde al objetivo perseguido, sin excederlo.
    Dato sensible
    Categoría de dato personal que, por su naturaleza, exige un nivel de protección reforzado.
    Control de acceso biométrico
    Sistema que valida la identidad de una persona mediante una característica física para permitir el ingreso a un lugar.
    ISO/IEC 27701
    Norma internacional que extiende la ISO 27001 con requisitos específicos de gestión de la privacidad.

    No todo lo que la tecnología permite hacer significa que deba hacerse.

    — Sobre videovigilancia, biometría y la Ley N.º 7593/2025 de Protección de Datos Personales

    Videovigilancia · Biometría · Ley N.º 7593/2025 · Protección de Datos Personales (Paraguay)